従業員のシャドーIT・シャドーAIにどう備える? 事例に学ぶ法的リスクと規…
長瀨 佑志
弁護士法人長瀬総合法律事務所 弁護士
 IT & Information security Journal
外部からの不正アクセス等によりネットワークの脆弱性を突かれ、個人情報などの重要情報の漏えいが発生してしまうことで、企業は社会的信頼を失い、事業存続が危ぶまれるケースも見られます。組織的かつ体系的なセキュリティ体制を構築することは、BCP(事業継続計画)の観点からも、企業における喫緊の課題となっています。 ISMS(情報セキュリティマネジメントシステム)などに基づく適切なセキュリティ体制を構築することにより、インシデントを未然に防ぎ、インシデントが発生した際に迅速に復旧させるためのサイバーレジリエンス(サイバー攻撃に対する適応力・回復力)を備えることが企業には求められます。
144件見つかりました
長瀨 佑志
弁護士法人長瀬総合法律事務所 弁護士
長瀨 佑志
弁護士法人長瀬総合法律事務所 弁護士

「セキュリティ対応組織の教科書」から紐解く、セキュリティ組織の構築方法と考え方
本連載ではこれまで、SOC/CSIRTといったセキュリティ対応組織を組織という「箱」として捉えるのではなく、企業全体のセキュリティ対応能力として設計する視点を整理してきました。前回(第4回)は、自社に合ったセキュリティ組織の業務範囲をどのように定めるかを「リスクの軸」という観点から整理しました。 第5回となる本稿では、その実務への落とし込みとして、「ITU-T勧告X.1060 1」と「セキュリティ対応組織の教科書 2」が示すフレームワークを使い、機能設計・評価・優先順位付けをどのように進めるべきかを解説します。
角田 玄司
SCSKセキュリティ株式会社 サービスデリバリ事業本部 セキュリティアーキテクト部 セキュリティデリバリ課
ランサムウェア攻撃が多発する中、被害を受けた際にいかに早くビジネスを立て直せるかは、バックアップからの復元可否が大きく左右します。一方で、バックアップを取っていた企業の約8割が有事に「復元できなかった」とする調査結果もあります 1。有事に、バックアップから確実に復元できるようにするためには、どのような対策が必要になるのでしょうか。 本記事では、近年のランサムウェア攻撃の手口や、バックアップを有効に機能させるための「3-2-1-1-0ルール」、有事の復元手順、平時から実施すべき訓練と体制づくりについて、AWS Backup、Google Cloud Backup and DRをはじめ、クラウドサービスによる提供機能を活用したバックアップソリューションの導入・支援を行うKDDIアイレット株式会社のシニアセキュリティエンジニア 中村 昌登(しろうさ)氏に聞きました。

「セキュリティ対応組織の教科書」から紐解く、セキュリティ組織の構築方法と考え方
本連載では、日本セキュリティオペレーション事業者協議会の「セキュリティ対応組織の教科書」1 と、これをベースに整理された「ITU-T勧告X.1060」2 を題材に、企業や組織におけるセキュリティ対応組織の考え方を解説します。 第4回となる本稿では、「自社のセキュリティ組織では何を主担当として持ち、何を共同で担い、何を他部門や外部に委ねるのか」を扱います。組織の理想形を探すのではなく、事業リスクの見方をそろえながら、自社に合った守備範囲を設計する視点を整理します。なお、本稿において意見にわたる部分は、いずれも筆者の私見であり、筆者が所属する組織の見解を代表するものではありません。
後藤 啓太
オリックス・システム株式会社 基盤統括本部 基盤セキュリティ管理部 セキュリティ推進チーム チーム長

昨今、有名企業が次々とランサムウェア被害を受けている実態が示すように、企業のサイバーリスク対策は、個別の脅威への技術的な対応を積み重ねるだけでは対処しきれない領域に達しています。サイバーセキュリティ対策を正しく実装・運用し、有事に適切な対処を行えるようにするためには、経営層から現場まで全社員がリスクを自分ごととして捉え、平時から組織全体でセキュリティに取り組む体制づくりと、インシデント発生時に適切な動きが取れるようにするための事前の準備が欠かせません。 岡山県を創業の地とするシステムインテグレーターである株式会社両備システムズは、一般社団法人 日本シーサート協議会からのアドバイスをもとに自社CSIRTの「Ryobi-SIRT」を構築し、目的を明確化したインシデント対応訓練を実施しています。本記事では同社の取組み事例をもとに、経営層・役員を巻き込んだCSIRT体制の構築方法と、現場の意見も踏まえた効果的な訓練の実施方法について紹介します。

サイバー攻撃による事業停止が現実の脅威となるなか、「有事に本当に動けるか」を問い直す機会として、インシデント対応訓練への関心が高まっています。しかし、自社の取組みが本当に十分なのか、不安を抱えているセキュリティ担当者も多いのではないでしょうか。 YKK AP株式会社でセキュリティ・ガバナンス部 部長を務める齋藤 充宏氏(※)は、2026年3月に登壇したセミナーにおいて、同社が取り組むIT-BCM活動の全体像や、セキュリティインシデント訓練を読み上げ型から状況付与型へと発展させた過程、具体的なシナリオ・訓練方法・評価結果に至るまでを紹介。身代金要求への対応判断や記者会見訓練といった踏み込んだ事例も含め、実践例を詳細に明かしました。 (※)齋藤氏の肩書や本文中の各種体制は講演当時(2026年3月17日)のものです。

武田一城の「経営層に必要なセキュリティの心得」
前回は、サイバー攻撃による被害が経営を揺るがす時代になったにもかかわらず、多くの企業で経営者とセキュリティ担当者の間に深い断絶が存在していることについて述べました。 重大なインシデントが発生するたびに、経営者は「なぜ防げなかったのか」と問い、現場のセキュリティ担当者は「サイバー攻撃の脅威とそのリスク、それに対応するには予算と人員が足りないことを何度も伝えていた」と嘆き続けます。この光景は決して珍しいものではなく、企業にITというものが普及してから、何十年にもわたって繰り返されています。 しかし、こうした事態は「経営者の理解不足」や「担当者の説明能力不足」といった個人の問題としてとらえるべきではありません。むしろこの断絶は、日本企業が歩んできたIT活用の歴史そのものが生み出した構造的な欠陥なのかもしれません。 今回は、1990年代から現在までを振り返りながら、なぜ経営とセキュリティの距離がここまで広がってしまったのかを解説します。

武田 一城
株式会社ベリサーブ


もしも自社がランサムウェア被害にあったとしたら、はじめの24時間、48時間、そして復旧に至るまでには、誰に協力をあおぎ、どう対応するべきなのか――。 ランサムウェア被害時の対応と再発防止の成否を左右するのが、フォレンジック調査です。しかし、深刻なサイバー被害を経験したことがない企業では、フォレンジック調査が必要になることは認識していても、有事の具体的な対応方法や事前にとるべき準備等については整理できていないのが実情ではないでしょうか。 本記事では、調査の流れから、依頼時にすべきこと・避けるべきこと、平時にとるべき備えについて、フォレンジック・エンジニアと弁護士との共同チームによるフォレンジックサービスを提供するTMIプライバシー&セキュリティコンサルティング株式会社 代表取締役の大井哲也弁護士と、フォレンジック・エンジニアの安島健太氏に聞きました。

長瀨 佑志
弁護士法人長瀬総合法律事務所 弁護士

相次ぐランサムウェア被害や、内部不正、新たなサイバー攻撃手法などが世間を騒がせるなか、ICT・セキュリティ担当者は、国内・海外の最新のセキュリティ動向をどのように捉え、自社の対策にどう活かしていくべきなのでしょうか。 UCCジャパン株式会社でCISOを務める黒澤 俊夫氏は、2026年1月に開催された「Security Innovation Conference」において、注目する昨今のセキュリティトレンドを紹介したうえで、同社が進めている、グループガバナンスの強化、ICT基盤の再整備といった取組みについて講演しました。

「セキュリティ対応組織の教科書」から紐解く、セキュリティ組織の構築方法と考え方
昨今、ランサムウェア攻撃やサプライチェーン攻撃の高度化により、企業におけるセキュリティ対応体制の強化が急務となっています。しかし、「SOCやCSIRTを立ち上げたものの、期待した成果が出ない」といった課題に直面する企業は少なくありません。 こうした背景のもと、第1回・第2回では、日本セキュリティオペレーション事業者協議会による「セキュリティ対応組織の教科書」1 と、国際標準でもあるフレームワーク「ITU-T勧告X.1060」2 が、日本のセキュリティ現場の知見をベースにどのように成立したかという歴史を紐解きました。今やこれらの文書は、単なるガイドラインを越え、組織がサイバー脅威に立ち向かうための「標準言語」となっています。 本稿では、セキュリティ対応組織を、呼称にとらわれない「セキュリティ機能の集合体」として捉えたうえで、セキュリティ機能としての目標達成に向けた設計・運用の具体像を解説します。
河島 君知
株式会社NTTデータ先端技術 セキュリティ&テクノロジーコンサルティング事業本部 セキュリティイノベーション事業部 担当部長
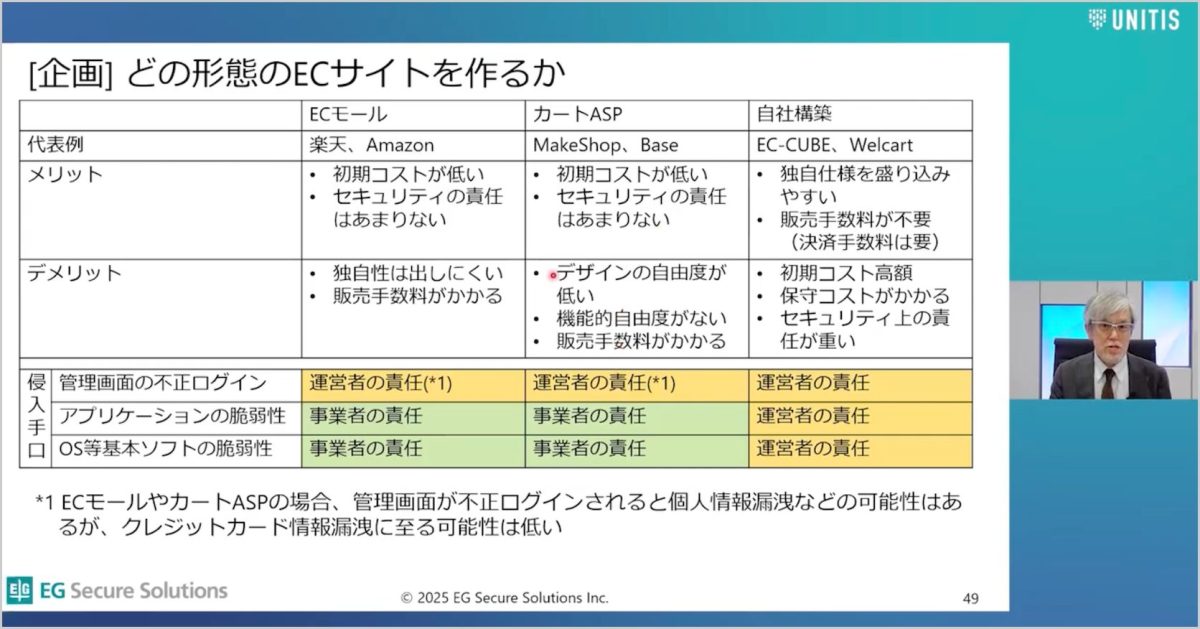
AIの急速な進化により、サイバー攻撃はかつてないほど巧妙化・低コスト化しています。もはや従来の対策だけでは、いつどこから侵害を受けてもおかしくありません。 セキュリティ分野に長年携わる、EGセキュアソリューションズ株式会社 取締役 CTOの徳丸 浩氏は「徳丸浩氏が注目する、実務影響が大きい2025年のインシデント」と題したオンラインセミナーにおいて、2025年に企業が直面したセキュリティインシデントを解説。セキュリティ担当者が実務に活かすべき教訓や、見直すべき対策などを語りました。
クラウド活用やリモートワークの定着をはじめ、企業活動の変化に伴うIT環境の変化により、企業を取り巻くセキュリティリスクはより多様かつ身近なものになっています。とりわけ医療や金融の分野では、機密性の高い情報を扱うことから、実効性のあるインシデント対応体制の整備が欠かせません。 オンライン診療サービスや通院専用キャッシュレスサービス、がん経験者向けの保険事業などを展開する株式会社MICINでは、フルクラウドかつハイブリッドワークの業務環境を前提に、 「アカウント管理の不備」「設定ミス」といった、自社にとって現実味のあるリスクへの対応力の強化を重視しています。 限られたリソースの中で、「事業部向け」「CSIRT向け」「全従業員向け」という3種類の訓練を設計し、一般社団法人 日本シーサート協議会が提供する枠組みなども活用しながら実効性の高いインシデント演習を実践している同社の取組みを紹介します。
「セキュリティ対応組織の教科書」から紐解く、セキュリティ組織の構築方法と考え方
組織横断的なセキュリティ体制の構築が求められているなか、1つの指針として注目されているのが「セキュリティ対応組織の教科書」です。サイバーセキュリティに関する幅広い活動や業務を整理し、組織全体としてどう体制を実現するかの方針などを示しています。 本稿では、同書の具体的な構成要素や、世界各国の現場でどのように受け入れられ、どう進化を続けているのかを解説します。

武井 滋紀
SCSKセキュリティ株式会社 エバンジェリスト
CLOSEUP セキュリティ組織
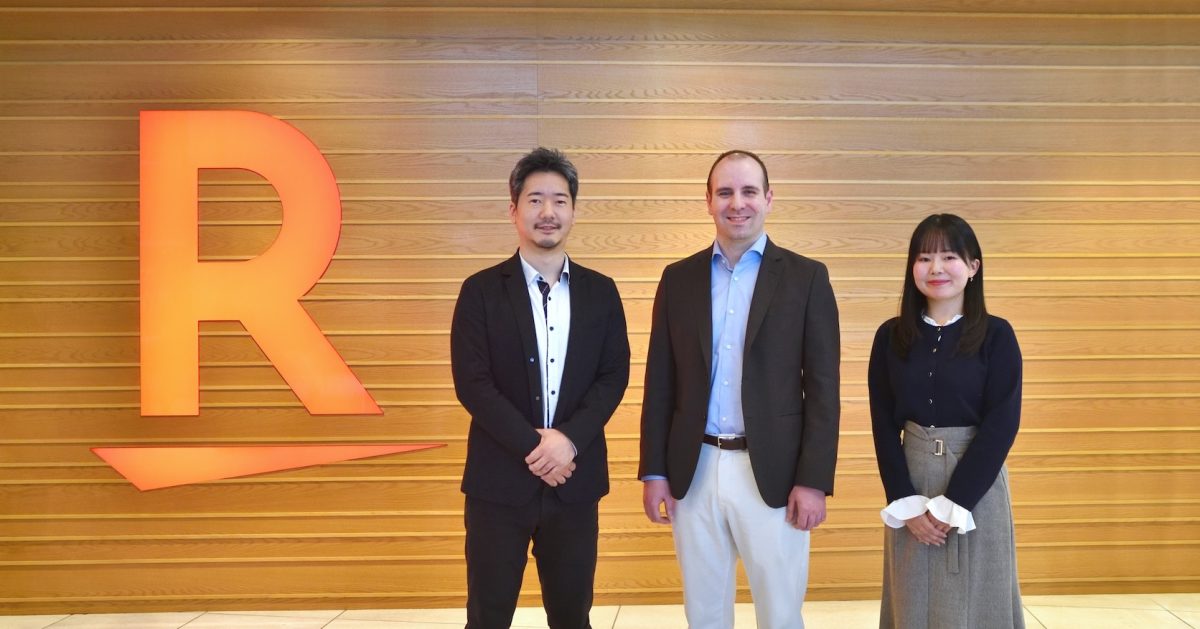
サイバー攻撃は国境を超えて実施されるため、企業にはグローバル規模のセキュリティ対策が求められます。特に、世界30の国と地域で70以上のサービスを展開し、グローバルサービスの利用者数が約21億人にのぼる楽天グループでは、その膨大なデータや資産をどう守るかが極めて重要な経営課題です。 同社ではさまざまなサービスの利用者を守るために、どのようなセキュリティ体制が敷かれ、施策がとられているのでしょうか。楽天グループ サイバーセキュリティディフェンス部の3人に伺いました。

UNITISは、2023年5月9日の開設から3周年を迎えました。 本サイトではこれまで、「セキュリティ関連法令の実務上の影響」「社内のセキュリティ施策と法的観点」「時事的なセキュリティトピック・インシデント」などのテーマを軸として記事を発信。専門家による見解や分析を紹介するとともに、セキュリティ部門の運営事例をはじめとした、ガバナンス整備のための実務ノウハウを扱う記事を届けてきました。 本記事では、この1年間にUNITISでどんな記事がよく読まれたのか、閲覧数(PV:ページビュー)順のランキングトップ10を紹介します。

「セキュリティ対応組織の教科書」から紐解く、セキュリティ組織の構築方法と考え方
サイバー攻撃の高度化・複雑化が進む昨今、インシデント発生時の早期復旧や平常時からの適切な対策を実現するために、企業には組織横断的なセキュリティ体制の構築が求められています。こうしたなか、1つの指針として注目されているのが「セキュリティ対応組織の教科書」1 です。サイバーセキュリティに関する幅広い活動や業務を整理し、組織全体としてどうその体制を実現するかという側面に焦点を当てた同書は、日本発の知見を凝縮しており、 国際的なフレームワークのベースにもなっています。 本稿では、セキュリティ対応組織の教科書を中心とするセキュリティ関連ドキュメントに触れながら、なぜ今「SOC」や「CSIRT」の枠組みを超えた考え方が必要なのかを解説します。
武井 滋紀
SCSKセキュリティ株式会社 エバンジェリスト
武田一城の「経営層に必要なセキュリティの心得」
サイバー攻撃の被害が多発する現在でも、経営者と現場のセキュリティ担当者の間には、しばしばアンマッチが発生します。 本連載では、その背景や構造的な問題などの具体的な例をあげながら、問題提起や可能な場合には解決策の提示をしていきます。本連載により、経営層には「重大な経営リスクであるサイバー攻撃の脅威の認識」をしてもらい、CISOなどのセキュリティ責任者やセキュリティ担当者の方には、サイバー攻撃による脅威を経営者に伝えるための「翻訳」が必要であることを理解してもらえればと考えます。 今回は、連載の第1回として、「経営者と現場担当者のセキュリティ意識の断絶」が世の中でしばしば発生している現実やその弊害、経営者はそれに対してどうするべきかについて筆者の意見を述べます。
武田 一城
株式会社ベリサーブ

サイバー攻撃の高度化が進む昨今、防御力の強化はもとより、インシデントの発生を見据えた対応力の強化が、多くの企業で急務となっています。しかし、いざ演習や訓練を実施しようとしても、リソースやノウハウの不足から「何から手をつければよいか分からない」と足踏みしてしまう組織も少なくありません。 こうした問題を解消すべく活動しているのが、一般社団法人 日本シーサート協議会です。企業や組織の枠を超え、CSIRT間で連携し活動しています。会員同士が協力して課題を解決するための枠組みとしてワーキンググループを設置しており、インシデント対応演訓練WGもその1つです。 同WGの主な活動目的は、セキュリティインシデント対応の演習・訓練事例の共有や模擬演習を通じて、参加メンバーが自分たちの職場で演習・訓練を効率的かつ効果的に実施したり、そのための体制を整備するためのノウハウを共有したりすることにあります。同WGの主査・副主査の3人に、企業や組織が演習(訓練を含む)の実施にあたって感じている課題意識や、その解決のヒント、理想的な演習のあり方、WGへの参加で得られるものなどを聞きました。