UCCのCISOが語る、注目セキュリティ動向と取組み事例 「狙われたら終わり」の覚悟で対策
相次ぐランサムウェア被害や、内部不正、新たなサイバー攻撃手法などが世間を騒がせるなか、ICT・セキュリティ担当者は、国内・海外の最新のセキュリティ動向をどのように捉え、自社の対策にどう活かしていくべきなのでしょうか。
UCCジャパン株式会社でCISOを務める黒澤 俊夫氏は、2026年1月に開催された「Security Innovation Conference」において、注目する昨今のセキュリティトレンドを紹介したうえで、同社が進めている、グループガバナンスの強化、ICT基盤の再整備といった取組みについて講演しました。

企業が直面する3つのセキュリティトレンド
黒澤氏は講演の冒頭で、サイバーセキュリティに関わる昨今のトレンドとして、3つのトピックに触れました。
1つ目が、国内で報告されたインシデントの件数が増加を続けていることです。黒澤氏は「やはりセキュリティリスクは非常に身近になってきている」と語る一方、インシデントが正しく報告される文化が根付いてきていることも影響しているのではないかと考察し、「各社が互いに注意を喚起していくという意味ではよい傾向にあるのではないか」と語りました。
2つ目のトレンドは、グローバル規制の強化(GDPR、NIS2 等)です。多くの企業がビジネスをグローバルに展開するなか、各国の法規制は年々強化・変化しており、企業はそれらを理解し、適切に準拠する必要に迫られています。
そして3つ目が、DX推進とセキュリティ投資のバランスが経営課題となってきていることです。この点について黒澤氏は、「現場だけで考える、ましてや担当者に任せるという話ではない。会社全体、グループ全体で取り組むべき課題だ」と指摘しました。
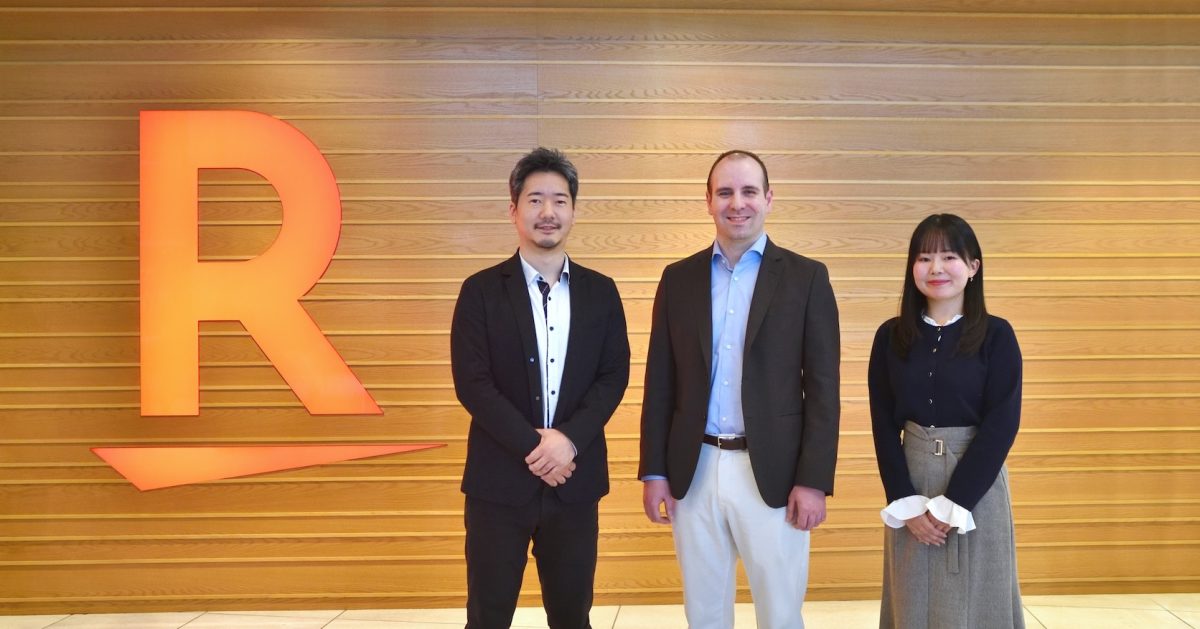
 黒澤 俊夫氏(UCCジャパン株式会社 執行役員 ICT・デジタル担当 兼 情報セキュリティ担当)
昨今のサイバー攻撃は「狙われたら終わり」の覚悟で対策が必要
講演では続けて、最近のサイバー攻撃の傾向についても取りあげられました。まず前提として、「サイバーセキュリティに関して、完全に防ぐということはあり得ない」と黒澤氏は明言します。
「以前、グループCEOから『うちは大丈夫か』と聞かれた際には、『いや、大丈夫なわけないですよ』と即答した。もちろん、当社の対策ができていないというわけではない。ただ、昨今のサイバー攻撃については狙われたら終わりと言っても過言ではない。それぐらいの覚悟で対策していかないといけない」(黒澤氏)
こうした状況のなか、対策において大事なポイントは「早く気づくこと」だと黒澤氏は語ります。ICTのアーキテクチャが複雑になっていたり、「誰が使っているのかよくわからないが、動いているため止められない」レガシーなシステムなどがあったりすると、早急な検知やリカバリーが行いづらく危険なことから、アーキテクチャの見直しはセキュリティ対策を考えるうえ必須であると黒澤氏は提言しました。
加えて、昨今注目すべきなのが、AIによってサイバー攻撃が進化していることです。その一例が、フィッシングの高度化です。これまで日本は、言葉の壁に守られているといわれてきました。従来、海外から送られてくる日本語の攻撃メールは表現に違和感があり、また自動通話の音声にも訛りがあって「怪しい」と判断しやすかったものの、AI技術によって文章も話し方も自然なものとなり、攻撃が見抜きにくくなっています。
また攻撃の準備のために、サーバーやネットワークの脆弱性を発見したり、そこを狙って大量の攻撃を行ったりすることも、AIで自動化されています。
「攻撃者はAIをフル活用している状況だ。システムのセキュリティホールを見つけたり、ネットワークの脆弱性を探したりといった攻撃の前段階の準備が、AIを使うことで自動化・高速化されて大量に行われ、被害が広がりやすい状況になっている」(黒澤氏)
こうした状況に対し、防御側もAIを駆使してセキュリティを高度化しなければなりません。ポイントとなるのは、異変を検知するスピードの向上です。たとえば「大量にファイルが削除された」「妙な動きをしているソフトウェアが検知された」「東京でログインしたユーザーが2分後にはロンドンでログインした」といった異常をすばやく検知するために、AIを用いるのです。「各種ログ分析の前さばきはAIで行い、重要な分析だけを人間が対応することが考えられる」と黒澤氏は述べました。
注意すべき「委託先とのお見合いエラー」と「野良AI」
近年の状況を踏まえ、セキュリティ部門など対策を実施する現場では、どういった取組みを進めるべきなのでしょうか。黒澤氏は、ICT・セキュリティ業務において人手を介する領域がまだまだ多いことが、防御が甘くなる要因になっていると指摘します。ユーザーの追加・削除、管理者権限の設定といった日常的な作業においてミスが発生し、リスクを生むことで、重大な事故の原因にもなりかねません。
特に、権限設定等の作業をベンダー任せにしてしまうとリスクにつながりかねないと黒澤氏は語ります。
「委託先のベンダーは、入退社・異動などをタイムリーに追い続けるのは難しい。自社でしっかりと対応する必要がある」(黒澤氏)
また、ICT・セキュリティ担当者が関与せず、ビジネス側が主体となって動かしているシステムなどもリスクになりやすいと黒澤氏は指摘します。たとえば、一時的に使ったキャンペーンサイトがそのまま残り続けてしまうことなどが典型例です。ビジネス側とICT・セキュリティ担当者が互いに管理を任せたつもりになってしまうことで「お見合いによるポテンヒットのようなかたちでエラーが生まれ、そこを突かれるケースも多い」として、適切に連携をとることの重要性を黒澤氏は呼びかけました。
さらに、黒澤氏が注意すべきものとしてあげたのが「野良AI」です。最近ではAIが組み込まれたWebサービスや、申し込めばすぐに使えるAIサービスも多く、気軽にAIを利用し始められるようになっています。しかし簡単に始めたものであるがゆえに、それらの存在が忘れられ、放置されることになれば、ゆくゆくはリスクの原因となってしまいます。
「新サービスを利用する場合には、ビジネス領域で、かつ短期間の利用であったとしても、必ずセキュリティのチェックが入るようなプロセスを用意する必要がある。現場での対策の遅れは、被害拡大につながってしまう。日々のオペレーションをもう一度、注意して点検すべきだ」(黒澤氏)
UCCグループが注力する3つの取組み
ここまでの話を踏まえて、黒澤氏は、UCCグループにおけるセキュリティの取組みについて紹介しました。同グループの取組みは「ICT基盤の再整備」「グループガバナンスの強化」「教育/定着」の3つの柱のもとに進められています。
ICT基盤の再整備
UCCグループでは20年を超えて使用している基幹システムをアーキテクチャーから見直し、各種システムやサービス、デバイスがインターネットに接続することを想定した「インターネットセントリック」をコンセプトにしたゼロトラストネットワークに移行する作業を進行。2020年10月から本格稼働しています。
このICT基盤は、レガシーシステムで複雑化していたトランザクションを整理し、ERPプラットフォーム、アプリケーションプラットフォーム、UCCデータプラットフォームの3大プラットフォームにまとめるという構想のもとに設計・構築されています。また、今後2年以内には、クラウドERPを導入することで、レガシー環境を完全閉鎖する予定だと黒澤氏は語ります。これらの施策により、社員がどこにいても同じ環境で働けるようになると同時に、社内ネットワークへの外部接点を減らせるという効果も生まれます。
「家を例にすると、入り口が10も20もあればその家を泥棒などから守るのは大変だろう。同様に、アーキテクチャーを見直さないままセキュリティ対策を進めるというのはハードルが高く、コストもかかる。ICT・セキュリティ担当者はそのことを理解したうえで、対策を進めていくべきだろう」(黒澤氏)
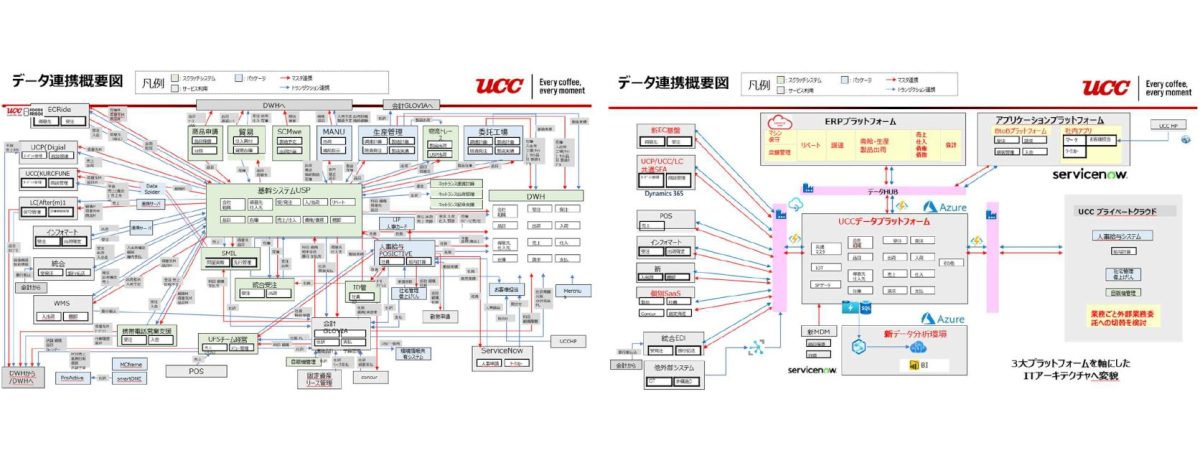 UCCグループにおけるICT基盤の再整備前後のデータ連携概要図
グループガバナンスの強化
ICT基盤が再構築されれば、ネットワークやデバイス管理の方法をはじめ、情報をめぐる環境は大きく変化することになります。
そこで、UCCグループでは「情報セキュリティ委員会」を2021年1月に設置しました。委員会は、ICT戦略を手掛ける子会社(株式会社ユーコット・インフォテクノ)のCSIRTメンバーと、各事業会社から選抜された情報セキュリティ責任者からなります。
活動内容は、公的機関からの注意喚起内容や、グループに対する攻撃履歴データの共有、トレーニング教材の提供、経営層向けのグローバル報告会の実施などです。
教育/定着
UCCグループでは、全社員向けのセキュリティ学習による教育浸透度の数値化、フィッシング演習による耐性強化に努めるほか、経営層への定期的・多角的な注意喚起を行うことで、セキュリティに対する経営層の関心を継続させる仕組みをつくっています。
「セキュリティを確保するうえでは人に依存している部分がまだまだ多いため、しっかりした教育、定期的な訓練を実施している」(黒澤氏)
「いまは予算がない」は攻撃者に通用しない
また、UCCグループとしてこれから注力するポイントとして、黒澤氏はまず「ICT/OTの融合政策」をあげました。UCCグループは国内12の工場をはじめ、台湾・オーストラリア・スペイン・イギリスなどに生産拠点を有しています。そうした現場ではIoT機器が増えており、設備・機器からのデータ抽出も行われています。これまで工場という閉ざされたネットワーク環境にあった機器がインターネットに接続されることになるため、今後はICT部門が積極的に関与することで、セキュリティレベルを保てるようにしていくといいます。
そして、もう1つあげられたポイントが「AIへの対応施策」です。社員が生成AIを安全に使えるよう教育を実施したり、AI活用の記録(証跡)を残して透明性を確保したりするほか、AIエージェントの導入を前提としてICTアーキテクチャーを見直し、アクセス権やファイアウォール、ポリシーについても再設計していくと黒澤氏は語りました。
黒澤氏は、講演を通して特に伝えたいポイントとして「経営者は自社のビジネスモデルが何なのかを、もう一度考え直したうえで、それに合ったレベルでのセキュリティ対策を実施する必要がある。セキュリティは『ここまでやれば十分』ということはない。できることはやっていただきたい」と説明。たとえば、無料のトレーニングコンテンツに目を通す、あるいは関係各所からメンバーを集めてセキュリティについて月に1回会話をする、といったアクションだけでもセキュリティ向上につながると黒澤氏は語ります。
また、講演の前半で「身近な落とし穴」として説明された設定の確認やID管理など、日々のオペレーションのなかにもできることは多いと説明し、コスト不足や人手不足を言い訳にせず、できるところから始めてほしいと促しました。
「攻撃者は決して待ってくれず、『いまは予算がないから』では通用しない。対策の遅れは、本当に大きな被害に直結する。明日からではなく今日から、今から対策をとっていただきたい。デジタル化を進める『攻め』と、セキュリティ強化による『守り』のバランスをとっていくことが非常に大事になる。繰り返しになるが、情報セキュリティは経営課題だということを、経営者には理解していただきたい」(黒澤氏)
(文:渡邊智則)


 最新情報をフォローする