IT & Information security Journal

  1. UNITIS
  2. セキュリティマネジメント
  3. 楽天 サイバーセキュリティディフェンス部 – 約21億人の利用者を守る哲学は自前主義

CLOSEUP セキュリティ組織 第14回

楽天 サイバーセキュリティディフェンス部 – 約21億人の利用者を守る哲学は自前主義

サイバー攻撃は国境を超えて実施されるため、企業にはグローバル規模のセキュリティ対策が求められます。特に、世界30の国と地域で70以上のサービスを展開し、グローバルサービスの利用者数が約21億人にのぼる楽天グループでは、その膨大なデータや資産をどう守るかが極めて重要な経営課題です。

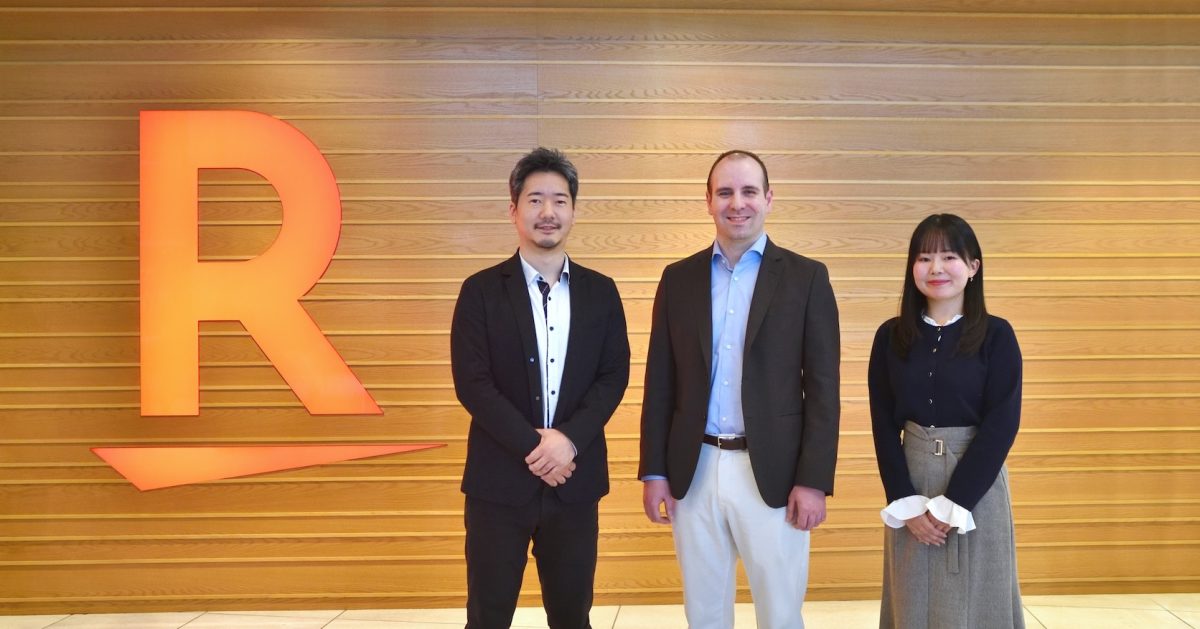
同社ではさまざまなサービスの利用者を守るために、どのようなセキュリティ体制が敷かれ、施策がとられているのでしょうか。楽天グループ サイバーセキュリティディフェンス部の3人に伺いました。

この記事のポイント


  • 事業部や海外拠点の増加に伴い、グループ各社にCISOを設置して分散管理する体制を構築。また、セキュリティ機能はほぼすべてを内製化している

  • 「ブロッカーではなくイネーブラー」になることが部の共通認識。製品選定や開発においては、要望に合わせて柔軟に対応することを念頭に置いている

  • セキュリティがうまく機能している状態では、セキュリティそのものの存在感が薄れる。そのため、アウェアネス向上の目的も含め、インシデントの発生防止にどう貢献しているかを可視化して社内に発信している

  • セキュリティの部門には、多様な国籍の人材が所属。セキュリティ活動に必要な地政学にまつわる情報が得られるとともに、人材ごとの興味の違いにより入手できる情報にも多様性がある

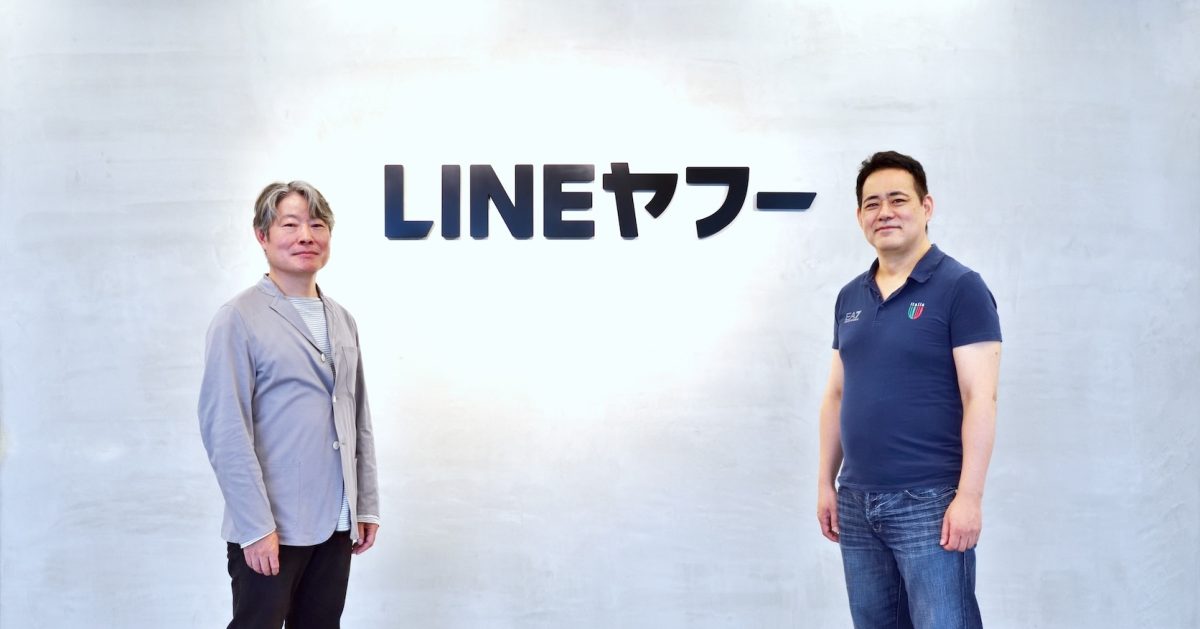
楽天グループ株式会社 サイバーセキュリティディフェンス部
加納 永康氏(ジェネラルマネージャー)
ジメネス ニコラ氏(Rakuten-CERT課 シニアマネージャー)
西村 茉優氏(Rakuten-CERT課 デジタルフォレンジクス&インシデントレスポンスグループ ヴァイスマネージャー)

セキュリティ体制の特徴は「組織ごとのCISO」と「内製化」

現在のセキュリティ体制ができるまでの経緯について教えてください。

加納氏:
楽天では2007年から、インシデント対応のためにRakuten-CERTというCSIRT(Computer Security Incident Response Team)の役割を果たすチームを設立したり、各サービス・製品開発・運用チームにはセキュリティリーダー(現在の名称は「セキュリティチャンピオン」)を置いたりするなど、セキュリティ体制を整えてきました。そうしたなか近年では、ビジネスの拡大に伴い、事業部や海外拠点が増えてきており、グループ全体でセキュリティをいかに担保するかが課題となっていました。

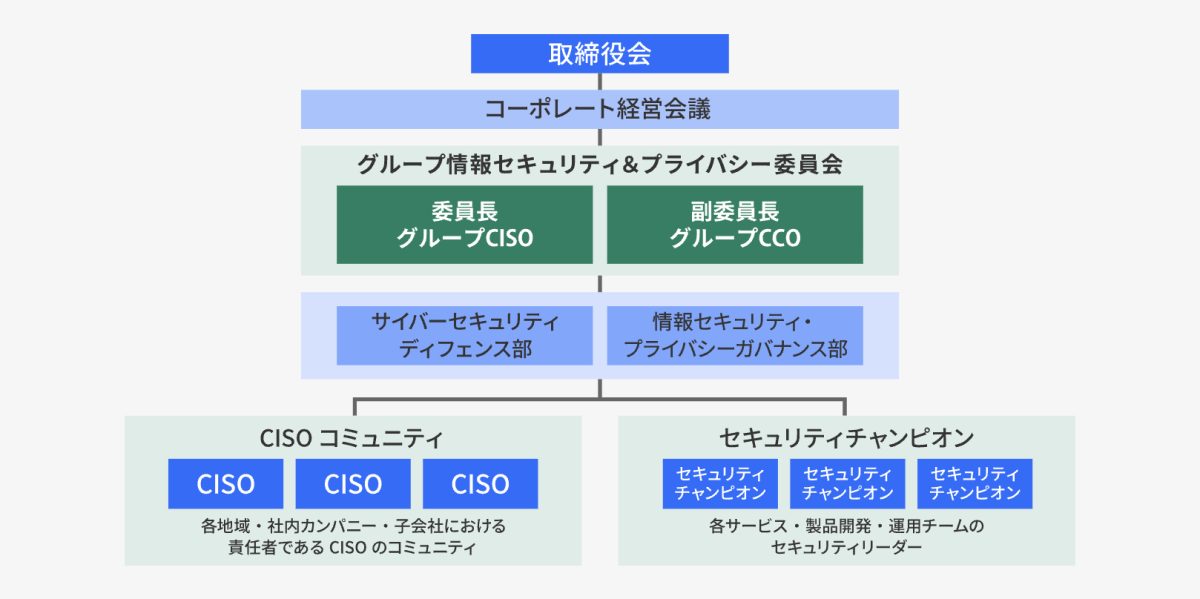
そこで2015年、取締役会直下にCISO(Chief Information Security Officer)のポジションを設けました。さらに2016年にはグループ各社にもCISOを設置して分散管理体制を取り、CISO同士が情報交換できるコミュニティも立ち上げました

あわせて本社(楽天グループ株式会社)の中に、セキュリティの技術面を担当するサイバーセキュリティディフェンス部と、情報セキュリティ・プライバシーガバナンス部が設置されました。これが現在の体制です。

楽天グループのセキュリティ体制
楽天グループのセキュリティ体制

皆さんはサイバーセキュリティディフェンス部にいらっしゃるわけですが、それぞれどのような仕事を担当しているのでしょうか。

加納氏:
当社のセキュリティ機能は、ほとんどすべてを内製で行っているというのが特徴です。ジェネラルマネージャーである私の仕事は、サイバーセキュリティの施策・戦略立案・実行・管理から、グループで使用するサイバーセキュリティ製品のセキュアな開発、さらにインシデント対応まで、幅広い領域を統括することにあります。

ジメネス氏:
私はサイバー脅威のインテリジェンスとセキュリティ監視、インシデント対応にあたるRakuten-CERT課を統括しています。Rakuten-CERT課は、サイバーセキュリティインシデントの検知から復旧までを主導することが役割です。課のなかには、グループ各社と情報連携しながらSOC(Security Operation Center)として脅威を監視するグループ、監視体制やセキュリティ製品の設計・構築・運用をしているグループなどがあります。

西村氏:
私はRakuten-CERT課にあるデジタルフォレンジクス&インシデントレスポンスグループに所属しています。インシデント発生時のログの解析からデジタルフォレンジックによる脅威の特定、修正といったリカバリーまでの一連の対応と、対応状況を上層部に伝える役割を担っています。海外拠点やグループ内外のステークホルダーとコミュニケーションをとることも、私たちのグループの仕事です。

セキュリティ機能のほとんどが内製とのことでしたが、すべてのセキュリティ活動をサイバーセキュリティディフェンス部で統括されているということでしょうか。たとえば、他部署・グループ各社との連携や、利用するセキュリティ製品の選定などはどのように行っていますか。

加納氏:
Rakuten-CERTがコアになるとはいえ、すべてをRakuten-CERT内だけで完結できるものではありません。実際のインシデント対応では、プライバシーの専門家や対外コミュニケーションを行う広報、法務、ビジネスの責任者、開発マネージャーなど、状況に応じて必要なメンバーでチームを構成し、対応できる体制にしています。

社内外と連携するRakuten-CERT

セキュリティ製品については、各ビジネスでの需要に合わせた製品を選定することもあります。「楽天モバイル」と「楽天市場」では、ビジネス領域も、とるべきセキュリティ対策も違いますから。

もちろんグループ全体で最適化すべきものは、我々が開発あるいは製品選定に携わりますが、守りに入りすぎないことを念頭に置いています。「ブロッカーではなくイネーブラーになろう」が、部共通の意思です。セキュリティオペレーション強化とビジネス上の需要という2つの視点から、セキュリティ製品を選定しています。

加納 永康氏(サイバーセキュリティディフェンス部 ジェネラルマネージャー)

セキュリティ活動による貢献を可視化してアピール

セキュリティの維持・強化の取り組みについて、お聞かせください。

加納氏:
当社の特徴として、セキュリティテストも内製で行っていることがあげられます。我々はセキュリティテストを3段階に分けています。まずは脆弱性診断です。これによって弱い部分がないかを、狭いスコープで細かく見ます。2つ目がペネトレーションテストで、攻撃シナリオとゴールを設定して、どこまで侵入等が達成できてしまうかをより深く確認します。3つ目がTLPT(脅威ベースのペネトレーションテスト)です。レッドチーム(攻撃側)とブルーチーム(防御側)に分かれ、特定の脅威にどこまで対応できるのかをシミュレーションするもので、技術的に有効な措置ができているか、レスポンスに改善余地がないかを検証します。レッドチーム、ブルーチームは世界の各拠点に置いていて、それぞれのビジネス特性に合わせたTLPTを行えるようにしています。

また、近年はAIに関する取り組みにも力を入れています。これには2つの側面があります。AIでどう守るか(AI for Security)と、AIの安全利用およびAIを悪用した攻撃から情報をどう守るか(Security for AI)です。たとえば、これまで日本は言語の壁で守られていましたが、近頃は生成AIを用いて自然な日本語で攻撃メールが仕掛けられるようになるなど、その壁は低くなってきていると感じます。

我々守る側は、すべての領域で守りを固めなければなりません。しかし、攻める側は数多くの攻撃を仕掛け、どこか1点でも突破できればいいわけです。常に攻撃側にアドバンテージがあることを念頭に置いて、対策を進めなければならないと考えています。

企業によっては、セキュリティ部門が「コスト部門」と見なされ、経営層からの理解が得られづらいといった課題意識を聞くことがありますが、貴社のセキュリティ組織には、経営層からどのように評価されていると感じていますか。

加納氏:
楽天はインターネットサービスを軸にして成長してきた会社なので、セキュリティへの意識や感度は高いです。セキュリティの価値が低い、評価されないなどと感じたことはありません。

ジメネス氏:
上層部や他部署からも、サイバーセキュリティチームの意見を求められることが多いと感じます。インシデントが発生しないと予算をつけてくれない会社が多いと聞きますが、楽天はそうではありません。

西村氏:
他社の方とお話しする機会もありますが、当社のリソースが不足していると感じるようなことはほとんどありません。

加納氏:
もちろん、他部門へのアピールはしています。セキュリティがうまく機能していると、インシデントは発生しません。つまり、何も起きない状態になり、誰もセキュリティの存在を気にしなくなるのです。シンプルな例で言うと、メール関連のセキュリティソリューションを導入することで、かなりの数のフィッシングメールをブロックできますが、従業員はそうしたメールが届かなくなったこと自体に気が付かないでしょう。

その場合、我々が何もアピールしなければ、はじめから何もなかったかのように思われてしまい、セキュリティ意識も下がってしまいます。そのため、インシデントが起こらないように我々がどのように貢献をしているかは、なるべく可視化しつつ、社内に発信するようにしています。

ジメネス ニコラ氏(サイバーセキュリティディフェンス部 Rakuten-CERT課 シニアマネージャー)

多様な国籍のメンバーにより幅広い知見を集積

採用や人材育成についてお聞かせください。

加納氏:
以前は、即戦力として中途の経験者を採用していましたが、最近は新卒をはじめ、幅広い人材がさまざまな領域で活躍できる土台が固まり、組織として成熟してきました。事業部から社内異動で加入し、現在はセキュリティエンジニアとして活躍しているメンバーもいます。

セキュリティという活動は単独では存在できません。必ず「何かのための」セキュリティです。その「何か」の知見を持っている人にセキュリティの場で活躍してもらえるような環境を作ろうと努力しています。

西村氏:
私は、大学では生物学を学んでおり、ITやセキュリティに携わってはいませんでした。新卒から3年間出向していた楽天モバイル株式会社で、OJTを受けつつ、基礎的な資格取得にチャレンジし、サイバーセキュリティディフェンス部では実際に多種多様なインシデント対応を経験したことで、今のポジションに就くまでになりました。

人材育成にも積極的だということですね。

西村氏:
多くの資格試験には補助金が出ますし、楽天ライブラリーというオンライン図書館を使って、自主的に学習できる環境もあります。知見を深めたり視野を広げたりするために、外部主催のカンファレンスへの参加も支援してくれます。

ジメネス氏:
楽天ではテックコミュニティという社内エンジニアの共同体があり、その中でも学習を支援しています。また、グループとして1on1カルチャーが根付いていることも、人材育成にいい効果をもたらしていると思います。マネージャーとスキル開発やキャリアの方向性を話し合いながら、今後どういう資格を取るべきか、どのようなトレーニングを受けるべきかなどを決められます。

加納氏:
個人的な印象ですが、保有している資格の種類も、一般的な日本企業と比べると多いと感じます。特に、ハンズオン型の技術的な資格を取得しているメンバーが多いですね。これも、セキュリティ機能の多くを内製しているからかもしれません。

人事評価はどのようになされているのでしょうか。

加納氏:
半年に1度、コンピテンシーパフォーマンスの2軸で評価しています。コンピテンシー評価とは、期待される行動をどれだけきちんと行えているか、つまり行動軸の評価です。一方のパフォーマンス評価の指標は業績です。何を業績とするかは個々人の役割によって異なりますが、たとえば社外で情報を学んできて社内で活用し、実績や新たな発見につなげる、さらにそれを発表する、というサイクルを回せているのも評価対象になります。コンピテンシーとパフォーマンス、どちらかを過度に評価しないというのが会社としての方針です。

職場環境や働き方については、どのような特徴がありますか。

西村氏:
グループとして展開しているサービスも、それにまつわるセキュリティ体制もグローバルであり、さまざまな国の人がいるのが特徴ですね。社内では英語が公用語ですが、私も業務を通じて英語力が向上しました。

加納氏:
セキュリティの部門にこれだけ多様な国籍の従業員がいるというのは、世界でみても珍しいのではないでしょうか。セキュリティ活動には地政学の知識が必要なため、出身国が多様であることで多くの情報を得られます。また、人によって興味の方向性が違うので、入手する情報にも多様性が出ます。これはセキュリティチームとして有利な点だと思います。

西村 茉優氏(サイバーセキュリティディフェンス部 Rakuten-CERT課 デジタルフォレンジクス&インシデントレスポンスグループ ヴァイスマネージャー)

AI活用等で獲得した知見を成果につなげ、社会に還元していく

今後はどのような活動に力を入れていきたいと考えていますか。

加納氏:
AIを使ってセキュリティの効率化、強化を推進し、人がもっと活躍できる環境を作っていきたいと考えています。同時にAIが提示してきた情報を正しく判断できるよう、人の育成にも力を入れていきます。

ジメネス氏:
セキュリティ部門としては、AI for Securityの観点で、監視や調査などを中心にAIをよりよく活用できる方法を考えていきます。マルウェア解析をAIで行うという研究も進んでいるようですが、そうした使い方にも注目しています。

西村氏:
外部のカンファレンスへ行くと、属人化が問題になっているという話を聞きますが、当社では、AIを活用してマニュアルを作成し、ノウハウを共有するなど、プロセスの自動化にも着手しています。人に依存しない持続可能な体制を作ることで、単純作業以外の業務により時間を使えるようにしていきたいです。

加納氏:
AI活用においても、また組織としても、人が知見を得て成果物をつくり、社会に還元する。このサイクルを継続的に回していくことを念頭に、今後も活動していきます。

(文:渡邊智則)

CLOSEUP セキュリティ組織

バックナンバー(全14件)

もっと見る

UNITISは、IT・セキュリティ担当者へ、実務家・専門家による解説や他社事例等を伝えるメディアです。セキュリティ・法律の専門家による実務解説や分析、第一線の実務家による事例・ノウハウをお届けします。

あわせて読みたい

この記事をシェアする

TOP