「セキュリティ対応組織の教科書」から紐解く、セキュリティ組織の構築方法と考え方 第1回
SOC/CSIRTの枠を超えた体制構築ガイド「セキュリティ対応組織の教科書」 国際標準の礎となった背景
サイバー攻撃の高度化・複雑化が進む昨今、インシデント発生時の早期復旧や平常時からの適切な対策を実現するために、企業には組織横断的なセキュリティ体制の構築が求められています。こうしたなか、1つの指針として注目されているのが「セキュリティ対応組織の教科書」1
武井 滋紀
SCSKセキュリティ株式会社 エバンジェリスト
組織に必要なセキュリティ要素を整理した「教科書」
「セキュリティ対応組織の教科書 」は、日本セキュリティオペレーション事業者協議会(Information Security Operation providers Group Japan:ISOG-J)のセキュリティオペレーション連携ワーキンググループ(通称:WG6)が議論し、成果物として公開している文書です。企業や組織においてどのように各種のセキュリティ活動を実施すべきか、どんなセキュリティのサービスを提供すべきか を取りまとめています。
各種のセキュリティ活動については、インシデントと呼ばれる事象への対応だけではなく、平常時から予防的に行うものも含みます。各種活動をどのように構成し、どう運用すべきか、各種ノウハウも含めて幅広く記載した成果物となっています。
日本発の知見でありながら、国際連合内のITU-T(国際電気通信連合 電気通信標準化部門:International Telecommunication Union Telecommunication Standardization Sector)が取りまとめる、国際標準でもあるフレームワーク「ITU-T勧告X.1060(英名:Framework for the creation and operation of a Cyber Defence Centre)」2
PowerPointから「読み物」へ、形式も内容も進化(初版:2016年)
セキュリティ対応組織の教科書は、2016年11月に初版を公開しました。しかし、そこに至るまでにはもう1つの文書がありました。それが、2016年7月に公開した「SOCの役割と人材のスキル v1.0 」です。
この文書を公開した2016年は、CSIRT(Computer Security Incident Response Team)の設立が盛んな時期でした。当時は、セキュリティを運用・監視するSOC(Security Operation Center)はアウトソースするケースが中心だったなか、SOCとはどういったもので、どのような業務を行っているのか、どのようなスキルの人材が必要なのかなどの整理を試みました。
成果物はPowerPoint形式で作成し、スライド形式のPDFとして公開したところ、さまざまなコメントや意見をフィードバックとしていただきました。そのなかで、「Word形式であれば文書として参照可能となり使いやすくなる」といったコメントがあり、PowerPointのスライド形式からWordの文書の形式へ変更しつつ、テキストの読み物としての成立を目指しました。
上記の経緯を経て公開したのが、初版となる「セキュリティ対応組織(SOC/CSIRT)の教科書第1.0版 」です。もともと、「SOCの役割と人材のスキル v2.0」として公開する予定でしたが、取りまとめるうちに文書の形式も内容も大きく変わりました。
変更の経緯としては、「SOCとは何か」を議論するなかで、SOCとCSIRTの違いがだんだんとあいまいになっていった ことがあります。お互いの業務領域には重なるところも多く、それぞれが何をする組織かの定義は困難でした。議論の末、もともと定義のないSOCやCSIRTを定義しなおすのではなく、組織全体にとって必要なセキュリティ要素を整理して全体としてのあるべき姿をまとめる方向へと変更 しました。内容やタイトルを変更し、9の機能と54の役割、運用時の2つのサイクル、インソースとアウトソースの考え方 といった今現在と同じ基本構成によるドキュメントとして公開しました。
「セキュリティ対応組織(SOC/CSIRT)の教科書第1.0版」で掲げられた9の機能
A. セキュリティ対応組織運営
平常時対応を加えるなど継続的にブラッシュアップ(第2版:2017〜18年)
2017年には、インシデントの時だけではなく、平常時になにをすべきかも含めた内容を第1版に追記して公開しました。また、9の機能と54の役割の成熟度をセルフチェックするためのアセスメントシートを付録として追加したことで、より使いやすいツールとなりました。
2018年にも、その後の議論内容、見直しなどを加え、第2.1版として改版しています。組織におけるセキュリティに必要なこと、普段から何をすべきかなど、2016年から約3年間にわたって幅広く継続的に議論した内容を反映し、その後の国際標準の策定時に強力な理論として認められる要因になったと考えています。
国際標準を踏まえ、実用書の位置づけを目指す(第3版:2022年)
第2.1版をベースに国際標準化機関へ提案を行い、各国からのコメントなどの議論を経て、2021年に「ITU-T勧告X.1060 」が成立しました。他方で、各国との議論やコメントのなかで整理・追加されたことなどがあり、元となった第2.1版の改版が必要となりました。
特に大きなポイントは、「9の機能と54の役割」だったものが、「9のカテゴリーと64のサービス」(図1)に変化 したことです。国際の場での議論においてさまざまなアイデアがあり、この結果となりました。
図1:9のカテゴリーと64のサービス
また、ISOG-JのWG6では、X.1060はあくまでフレームワークであるため、そのフレームワークをどう活用するかといった実用書的な位置づけを目指す議論 がありました。国際議論を経て変化した部分に取り組みつつ、より使いやすくなることを目指してノウハウ部分を強化した改版作業を進めました。
この際は、第2.1版のようなスモールアップデートではなく、第3版への改訂ということで、WG6メンバー内でも加筆すべき内容のさまざまな議論がありました。かなり大規模な書き換えとなったため、ひとまずはエッセンス部分を改版し、ノウハウに類する内容を徐々に追記する形でリリースすることとしました。2021年に成立したX.1060に続く形で、2022年に第3.0版をリリースし、翌2023年に第3.1版、2024年に第3.2版、2025年は本文自体に手を加えず付録を追加した形で第3.2.1版をリリースしました。
第3.2.1版のリリース時には、海外からも実用書として参照できることを意識して、セキュリティ対応組織の教科書の英語版 もリリースしました。日本国内でのニーズがあったわけではありませんが、海外に対してISOG-Jの成果物が世界をリードしていることを示す形としても、英語版でのリリースは必要でした。昨今は生成AIでの翻訳も精度が上がっていることもあり、英語化しておくことで他の言語でも読みやすくなることを想定しています。
「教科書」作成母体はセキュリティ専門家300名が所属
このドキュメントの検討や議論を行っているWG6は、日本セキュリティオペレーション事業者協議会(ISOG-J)の活動の1つです。
ISOG-Jは特定非営利活動法人日本ネットワークセキュリティ協会(JNSA)の下部組織で、現在63社およそ300名のセキュリティエキスパートが所属しています。WG6のほかにもいくつかのWGやチームといった会議体が存在し、日々さまざまなセキュリティの課題について議論をしています。それぞれのWGやチームは成果物をリリースし、活発に活動を行っています。加盟していれば何か情報を与えられるような受け身の団体ではなく、それぞれのセキュリティエキスパートが活発に議論を行うことで成果物を作成し、国内のセキュリティシーンに有用なドキュメントを提供し続けています 。
WG6では、2016年より主にマネージドセキュリティサービスプロバイダー(MSSP)のメンバーを中心に、セキュリティの運用とは何か、SOCは運用監視のサービスとしてどうあるべきかなどを、日々議論しています。
セキュリティ体制の構築文書をめぐる国際動向
ITU-Tの議論の中でセキュリティ組織はどうあるべきかを模索
2018年当時の日本では、どのようにセキュリティの組織を構築するか、セキュリティ組織はどうあるべきかを示すドキュメントがすでにありました。ISOG-Jのセキュリティ対応組織の教科書のほか、経済産業省の「サイバーセキュリティ経営ガイドライン 」3 統括室キット 」4
同時期に、ITU-T内でセキュリティ分野を扱うStudy Group 17(SG17)において、Cyber Defence Centre(CDC) のフレームワークの議論が始まりました。今後のセキュリティ組織のあり方や持つべきサービスを、SOCやCSIRTといった枠組みではなくCyber Defence Centre 5 という、ISOG-Jの教科書同様の取り組みでした。
この取り組みに対して当時、ITU-Tの議論に参加しているメンバーから声が上がりました。それは、日本ではすでに同様のコンセプトの議論が成果物として整理されているので、それを国際の場へ提案し、議論したらどうか 、といったものでした。
そこで、ISOG-J WG6のメンバーであり、ITU-Tに参加が可能な企業のメンバー(セクターメンバー)が、ITU-Tおよびその議論に参加し、日本の知見を提案することとなりました。
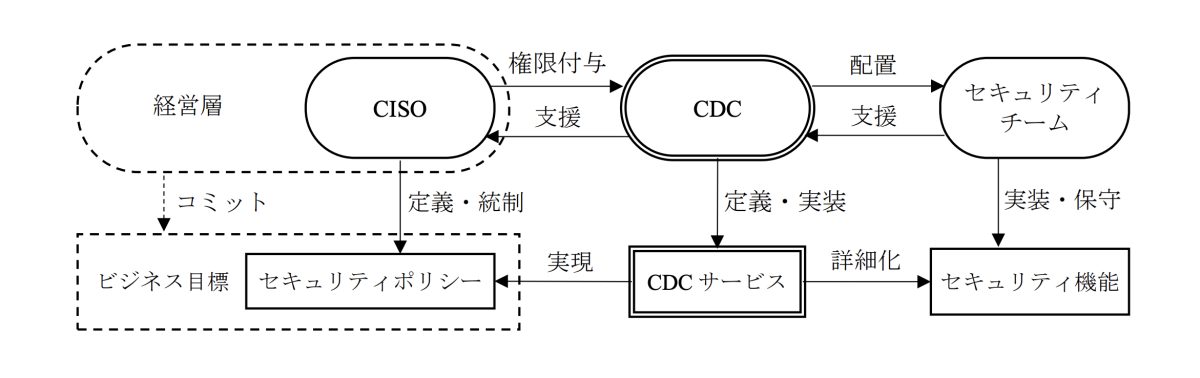
図2:CDCの運営における関係者とその役割(出典:一般社団法人情報通信技術委員会(TTC)「JT-X1060 – サイバーディフェンスセンターを構築・運用するためのフレームワーク 」)
「CDCは主体」 国際会議で議論
国際会議の場では、議論の末、「CDCとは、組織において、ビジネス活動におけるサイバーセキュリティリスクを管理するためのセキュリティサービスを提供する主体」 と定義されました。
用語としても新しいため、まずそれが何であるかの定義から議論しました。議論が進むにつれ、そもそもSOCやCSIRTは各組織がセキュリティを実施する主体をどう呼称するかだけという定義上の整理に過ぎないことや、組織においてセキュリティ全体の活動を取り扱う、より幅広い組織が必要であること が認識されました。もちろん、新しい名前の組織を作ることが目的ではなかったため、本質的には改めてCDCと呼称する必要もありませんでした。名前についてはなんでもよく、あくまでセキュリティ全体の活動を取り扱う「主体」の定義を目指しました。その結果、「今あるセキュリティ組織がCDCという主体として将来どうあるべきか」「日々どのように改善すべきか」などについての議論 となりました。
武井 滋紀 氏(日本セキュリティオペレーション事業者協議会 副代表、WG6リーダー)
日本が議論をリードした国際標準「ITU-T勧告X.1060」
日本としては2018年の8月、この議論への参加を開始しました。コロナ禍の前であったため、ジュネーブ現地で参加し、日本としての意見を提案しました。日本のメンバーは、執筆や改版する権利を持つ「エディタ」にその場で追加され、日本がリードする形で議論が活性化しました。
その後、コロナ禍に見舞われた2020年からは、リモート開催となり、各国からのさまざまな考え方が議論されました。日本だけでは見えていなかった他国からの視点 などを反映し、理論としてのブラッシュアップが進みました。
2021年に成立したX.1060は、そのタイトルが表すとおり、「サイバーディフェンスセンターを構築・運用するためのフレームワーク 」です。国際会議での「CDCとは主体である」の議論を踏まえたうえで、CDCが何かではなく、CDCをどのように構築・運用するかについてのフレームワークを提供する文書 となっています。
日本からは、X.1060の成立までにさまざまな知見を提案しました。その中でもISOG-Jの「セキュリティ対応組織の教科書」は、X.1060の中心を捉えた内容であるとともに、日本ですでに議論され、業界のベストプラクティスとして認められていた ことから、ここでも日本が議論をリードしました。
その結果としてX.1060は、日本の知見を多く含むとともに、日本でも使いやすい国際標準 として成立しました。たとえば、サイバーセキュリティ経営ガイドラインや統括室キットで示されているような「セキュリティ統括」の位置づけが、ほぼそのままCDCとなっています。これは議論のなかで、日本から意図的に提案した点の1つです。経営層はドキュメントを参考にトップダウンの形で組織づくりを行うことで、国際標準に準拠した組織体制を構築できます。
こうした議論は、2021年の4月の国際会議の場で終了し、X.1060としての合意がなされました。その後の2021年6月には、各国合意がなされて文書が公開されました。この当時も、引き続きコロナ禍であったため、国際会議はオンライン開催です。日本のメンバーにとっては深夜帯でのリモート参加となりましたが、ようやく成立、合意へと進むことができました。
日本国内のコミュニティで積み上げられた議論は、こうしてX.1060という国際標準として結実しました。しかし、国際標準として成立して終わり、ではありません。このフレームワークは実際に、現在世界中で活用が広まっています。
次回は、X.1060の具体的な内容や、アフリカ諸国をはじめとする世界各国への広がり、そして最新の取り組みについて、詳しく紐解きます。
武井 滋紀
SCSKセキュリティ株式会社 エバンジェリスト
某通信系子会社を経て、2025年4月より現職。日本セキュリティオペレーション事業者協議会(ISOG-J)副代表、WG6リーダー。WGの成果物として「セキュリティ対応組織の教科書」を取りまとめ、公開している。ISOG-Jの活動として、第一東京弁護士会、警察庁、東京都と警視庁の中小企業向けの活動など、各種連携や支援も行っている。国際標準化活動として、ITU-T SG17 WP1 Q10に出席し、X.1060やX Suppl.44、その他関連する勧告のエディタとして日本発の知見を国際の場に結び付ける活動を続けている。その他講演、執筆多数。2026年4月、「日本ITU協会賞 奨励賞」受賞。



 最新情報をフォローする