「セキュリティ対応組織の教科書」から紐解く、セキュリティ組織の構築方法と考え方 第2回
日本から世界に広がる「セキュリティ対応組織の教科書」で学ぶ、組織に必要な3つのプロセス
組織横断的なセキュリティ体制の構築が求められているなか、1つの指針として注目されているのが「セキュリティ対応組織の教科書」です。サイバーセキュリティに関する幅広い活動や業務を整理し、組織全体としてどう体制を実現するかの方針などを示しています。
武井 滋紀
SCSKセキュリティ株式会社 エバンジェリスト
組織に必要なセキュリティ要素をまとめたフレームワーク
前編 で解説したとおり、セキュリティ対応組織の教科書は、日本セキュリティオペレーション事業者協議会(Information Security Operation providers Group Japan:ISOG-J)のセキュリティオペレーション連携ワーキンググループ(通称:WG6)が議論し、成果物として公開している文書 です。日本発の知見を凝縮した国際標準でもあるフレームワーク「ITU-T勧告X.1060 (以下、X.1060)」のベースになっています。
このX.1060は、「サイバーディフェンスセンターを構築・運用するためのフレームワーク 」です。日本がエディタ(執筆責任者)として主導した国際連合内のITU-T(国際電気通信連合 電気通信標準化部門:International Telecommunication Union Telecommunication Standardization Sector)の議論で、「Framework for the creation and operation of a Cyber Defence Centre」の英名タイトルでまとめられました。単なる用語の定義に留まらず、組織がサイバーセキュリティリスクを管理するための実践的な枠組み を提供しています。
CDCは経営層と現場をつなぐ「セキュリティ統括」
ここからは、セキュリティ対応組織の教科書、 X.1060いずれにも共通する内容を少し解説していきます。フレームワークとしては、とてもシンプルです。
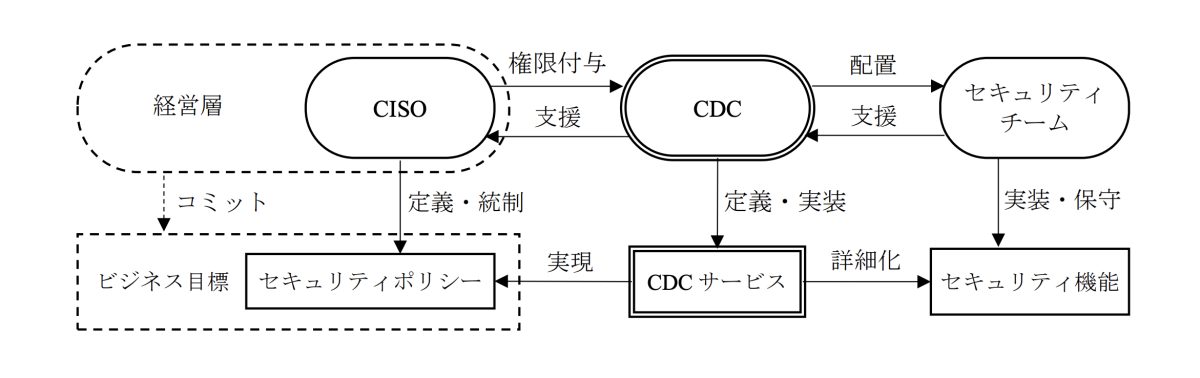
まず、国際会議の場で「組織において、ビジネス活動におけるサイバーセキュリティリスクを管理するためのセキュリティサービスを提供する主体 」 と定義されたCyber Defence Centre(CDC) は、図1のとおりに位置づけています。
図1:CDCの運営における関係者とその役割(出典:一般社団法人情報通信技術委員会(TTC)「JT-X1060 – サイバーディフェンスセンターを構築・運用するためのフレームワーク 」)
この図1は、経済産業省の「サイバーセキュリティ経営ガイドライン 付録F 1
図2:セキュリティ統括機能のイメージ(出典:経済産業省「付録F(概要版) サイバーセキュリティ体制構築・人材確保の手引き 第2.0版(PDF形式)PDFファイル(令和4年6月15日公開) 」)
X.1060におけるCDCの位置づけは、サイバーセキュリティ経営ガイドラインの「経営層-セキュリティ統括-セキュリティチーム」の構成と同等になるよう に策定しています。これにより日本では、CDCを「セキュリティ統括」、もしくはそれに近い位置付けと捉えることが可能 となっています。
セキュリティ対応組織に必要な3つのプロセス
組織づくりと運用という観点では、「構築 」「マネジメント 」「評価 」の3つのプロセスに大別しています。各プロセスは図3の通りであり、PDCA(Plan-Do-Check-Action)サイクルを意識した構成としていることも特徴です。
図3:サイバーディフェンスセンターを構築・運用するためのフレームワーク(出典:TTC「JT-X1060 – サイバーディフェンスセンターを構築・運用するためのフレームワーク 」)
構築プロセス
ここからは、プロセスごとに紐解いていきます。1つ目の構築プロセスでは、中に3つのフェーズがあります。
64のサービスリストから、実施するサービスを選択
選択したサービスを実施する部署やチームの割り当て
選択したサービスをセルフアセスメントでスコアリング
図4:構築プロセスにおける、CDCサービスの立ち上げフェーズ(出典:TTC「JT-X1060 – サイバーディフェンスセンターを構築・運用するためのフレームワーク 」)
構築プロセスは、付録として「9のカテゴリーと64のサービス 」を定義していることもポイントです。組織でセキュリティの活動をするには何をするのか、全体像を把握できる ものとなっています。
図5:9のカテゴリーと64のサービス
マネジメントプロセス
2つ目のマネジメントプロセスは、「戦略マネジメント」「運用」「対応」の3つのフェーズで構成され、短期・長期サイクルで成り立っています。
図6:マネジメントプロセスにおける、セキュリティ対応実行サイクル(出典: ISOG-J「セキュリティ対応組織の教科書 第3.2.1版 (2025年10月) 」)
短期サイクルの「運用」「対応」に対し、長期サイクルとなる「戦略マネジメント」のフェーズは、日本における「戦略マネジメント層」を意識し、誰がこれを担当するか、といった問いに答えられる形になっています。
評価プロセス
3つ目の評価プロセスでは、構築プロセスの3つのフェーズをギャップ分析で見直します。その結果を踏まえて、再度構築プロセスから改善するという流れです。
X.1060の組織づくりのフレームワークは、これまでのISOG-Jのセキュリティ対応組織の教科書の内容が中心でありつつ、シンプルな内容になっています。
X.1060を日本語化したJT-X1060
X.1060は、2021年6月に英語版で公開されました。ただ、日本語はITU-Tの公用語に含まれないため、日本からの知見を多く含んでいるものの、日本では読みづらい文書となっていました。
そこで行われたのが、X.1060を日本語化 する作業です。X.1060を検討したメンバーで日本語版を作成し、2022年2月には情報通信技術委員会(TTC)が日本の標準として策定する「TTC標準」の1つ、「JT-X1060 」として承認されました。これにより、X.1060互換の日本語訳かつ日本の標準として、JT-X1060を利用できる ようになりました。
JT-X1060と比較すると、ISOG-Jのセキュリティ対応組織の教科書のほうが、記載量も内容も充実しています。しかし、X.1060での記載を確認したい場合などにも、英語での読解を必要とせず、日本語で参照できるようになりました。
アフリカ諸国の熱視線などで「日本式セキュリティ」が拡大
2021年にX.1060が成立したタイミングで、アフリカ諸国より国際会議の場で、「国のセキュリティ体制構築の参考としたい」といった意見が多数寄せられました 。そのため日本として活用が進むように、アフリカ諸国の議論に参加して意見を伺う、質問へ返答するなどのサポートを行いました。
ITU-T勧告は通例、まず英語版を公開し、その後必要に応じて順次翻訳版を公開します。X.1060も当初は英語版しか公開されていませんでしたが、アフリカ諸国からのフランス語でも読みたい、といったニーズから、最近のITU-T勧告の中でも優先的に、英語以外の言語での翻訳版が作られることとなりました。
これにより、より世界各国で参照しやすくなり、X.1060の活用が進むこととなりました。たとえば、アフリカ諸国の政府では、X.1060を参考にしたセキュリティ体制の構築が進んでいます。また、日本国内の通信業界での活用も進んでおり、利用が活発化しています。
「実際にどうすれば」にこたえる付属文書の開発
アフリカ諸国からの「X.1060を活用したい」という要望は、その多くが「標準としては理解したが、実際にどうすればよいか」という質問とセットでした。
X.1060は、CDCという主体をどのように構築して運用を続けるかというフレームワーク です。まずCDCが何か、という理解が必要であり、その次にベストプラクティスとしての64のサービスをどう選び、各種サービスを実施するか 、という段階に進みます。
日本においては、ISOG-Jのセキュリティ対応組織の教科書という文書があり、X.1060に対しておよそ3~4倍の記述量でノウハウなどが蓄積されています。一方、海外ではX.1060のフレームワークしか存在せず、実際にどうするかといったノウハウ的なものが望まれていました。
X.1060の活用を進めたい日本側としては、ノウハウを文書化することで、「標準としての文書ではないがそれに準ずる付属文書」を作成し、提案をする こととなりました。
ちょうどそのタイミングで、アフリカ諸国へ解説を行う機会がありました。作成したプレゼンテーション資料を使って解説をしたところ、ITU-Tでの正式採用を要望 する声がありました。そこで、日本側から正式な付属文書としての作成を提案したところ、承認され、改めて作成が始まりました。なぜCDCが必要かといった基本的な事項や、各種FAQ、プレゼンテーションスライドなどをまとめた内容 で、日本としては、すでにあるセキュリティ対応組織の教科書のノウハウ部分やこれまでの国内での議論を活用し、世界をリードした文書をもう1つ生み出すことができます。
付属文書の開発は最終的に3年かかり、2025年4月に「ITU-T X Suppl.44 2 並行してX Suppl.44の日本語版も準備 しました。2025年11月には想定どおり、X Suppl.44の日本語版「TR-XSup.44 3
CSIRTとお互いのサービスをマッピング(教科書 第3.2.1版:2025年)
並行してITU-Tでは、世界中のCSIRT (Computer Security Incident Response Team)が集うFIRST(Forum of Incident Response and Security Teams)と、お互いのサービスをマッピングするという議論があり、現在進行形で進んでいます。X.1060と、CSIRTのフレームワーク「FIRST CSIRT Services Framework」のマッピング です。
ただ、この議論は構想開始から約1年程度、停止していました。そこでISOG-J側で世界をリードすべく、マッピングを実施し、「セキュリティ対応組織の教科書 第3.2.1版 (2025年10月) 」において、成果物として先駆けて公開しました。
第3.2.1版でお互いのサービスをマッピングした内容は、ITU-Tの国際会議の場でも日本の提案として提出 しました。そこにはFIRSTのメンバーも参加しており、日本からの提案が世界をリードする形で、FIRSTとの議論が進められています。標準化などの結果がすぐに出るものではないですが、一連のX.1060シリーズとして、日本が提案、リードすることで、世界に対しての日本のプレゼンスを向上 しています。日本のセキュリティ組織の作り方のベストプラクティスを提案しているため、その基礎となる議論を行ってきたISOG-Jという団体自体も、国際議論の場においても注目されるようになってきています。
国際標準となると、どこかの誰かが勝手に作って、世界から日本に合わない商習慣を押し付けられる、というイメージがあるかもしれません。しかし、X.1060の事例は、積極的に議論をリードし、世界から認められることで、日本からの考え方で世界を動かすことができる ことを示しています。これらの議論は今も進行中であり、日本の議論がプレゼンスを示している例といえるでしょう。
図7:セキュリティ対応組織の教科書を起点としたシリーズ化と広がりのイメージ
書籍「サイバーセキュリティ法務」でも活用
ITU-Tの国際会議でX.1060の策定を議論しているのと同じタイミングで、ISOG-Jと第一東京弁護士会の先生方で、サイバーセキュリティに関して企業法務で起こりうる問題について議論を行っていました。そのご縁があり、2021年2月に発売した書籍「サイバーセキュリティ法務 4
このなかで、企業でどのようなセキュリティの組織を構築すべきかといったモデルを示す必要があり、当時策定していたX.1060の内容を活用しています。また、当時の最新の判例などに加えてその後の国際標準にも触れており、先進的な内容といえる書籍となっています。
第1回、第2回では、X.1060とその元となったISOG-Jのセキュリティ対応組織の教科書などの関連文書について、変遷を振り返りながら簡単な内容を紹介しました。
X.1060は、ある日突然に国際の標準として成立したわけではありません。日本のコミュニティで議論していたセキュリティ対応組織の教科書の内容が、機会を得たことで国際の場で注目され、日本側のメンバーの支援もあって広がり、活用されてきたものです。そのベースとなっているのは日本の国内のコミュニティの議論です。議論を続けて成果物を出し続けてきたことで、世界からも内容を認められ、日本が議論をリードしています。企業や組織においてセキュリティ対応組織、セキュリティ統括をどう構築するかについては、ぜひそれぞれの文書をご参照いただきたいです。
また、今回は細かい内容には触れていませんが、本連載で下記のとおり、順次紹介していきます。
今後の連載(予定)
第3回:セキュリティ対応組織の概要
第4回:自社に合ったセキュリティ組織の業務範囲の定め方
第5回:X.1060/セキュリティ対応組織の教科書を元にした活用法
第6回:JNSA X.1060マップ活用WGの成果物の活用
第7回:今後のX.1060やISOG-Jのセキュリティ対応組織の教科書について
武井 滋紀
SCSKセキュリティ株式会社 エバンジェリスト
某通信系子会社を経て、2025年4月より現職。日本セキュリティオペレーション事業者協議会(ISOG-J)副代表、WG6リーダー。WGの成果物として「セキュリティ対応組織の教科書」を取りまとめ、公開している。ISOG-Jの活動として、第一東京弁護士会、警察庁、東京都と警視庁の中小企業向けの活動など、各種連携や支援も行っている。国際標準化活動として、ITU-T SG17 WP1 Q10に出席し、X.1060やX Suppl.44、その他関連する勧告のエディタとして日本発の知見を国際の場に結び付ける活動を続けている。その他講演、執筆多数。2026年4月、「日本ITU協会賞 奨励賞」受賞。




 最新情報をフォローする