2026年8月に公表された主なセキュリティインシデント
株式会社Eストアー(対象:サーバ)
2026年8月1日、同社が運営する「ショップサーブ」のサーバーに対する外部からの不正アクセスが発生しました。外部の第三者がEストアーのサーバー上で不正なプログラムを実行し、購入者情報を外部へ送信したことにより、購入者情報が漏えいしたことが確認されました。(2026年8月1日公表)
株式会社デザインフィル(対象:委託先サーバ)
2026年8月1日および2日、同社のECサイトにおいて利用しているECカートシステム「ショップサーブ」のサーバーが外部からの不正アクセスを受け、購入者情報が漏えいしたことが判明しました。(2026年8月3日公表)
株式会社大仙(対象:社内システム)
2026年8月1日の2時頃、同社社内システム内が外部からの不正アクセス(マルウェア感染)を受けたことが判明しました。不正アクセスの検知後、社内全システムの遮断が行われました。(2026年8月3日公表)
海月館グループ(対象:宿泊施設システム)
2026年7月29日夕方頃〜30日午前に、第三者による不正アクセスが発生し、顧客の個人情報(氏名、連絡先など)が外部へ流出した可能性が確認されました。(2026年8月3日公表)
中部電力株式会社(対象:社内システム)
2026年7月29日、第三者機関から同社に対する情報提供があり調査が行われた結果、同社が利用する一部のシステムに係る資格情報が不正に利用され、8月4日に確認されている範囲で同社役職員の約2,400件の電子メールおよび同社グループの連絡先情報が不正閲覧された可能性があることが判明しました。(2026年8月4日公表)
株式会社イノベーション(対象:GitHub)
同社グループがソフトウェア開発およびシステム管理に利用している『GitHub』の認証情報が漏えいし、これを用いた第三者による不正なアクセスが発生したことが判明しました。これにより、ソースコードおよび、リポジトリに含まれていたファイル内に記載されていた個人情報の一部が流出した可能性があります。
流出した可能性のある個人情報は最大約60,000件の「氏名」「メールアドレス」、そのうち一部の方の「電話番号」が含まれます。(2026年8月4日公表)
一般社団法人共同通信社(対象:メールアカウント)
2026年8月4日、同社が利用する電子メールなどの業務環境について、外部からの情報提供を受けて調査が行われた結果、一部の職員アカウントが第三者に不正利用された可能性があることが判明しました。
対象件数はおよそ6,000件にのぼり、内訳は、職員等に関する情報約3,000件と、加盟社・取引先等に関する情報約3,000件です。また、漏えいした可能性がある情報は、氏名、メールアドレス、所属部署名、役職名などです。(2026年8月5日公表)
マルキユー株式会社(対象:ECプラットフォームシステム)
同社のサイトにおいて利用しているECプラットフォームシステム「ショップサーブ」のサーバーが外部からの不正アクセスを受け、購入者情報が外部へ流出した可能性があることが判明しました。(2026年8月5日公表)
ナイス株式会社(対象:メールアカウント)
2026年7月22日 、同社が管理するメールアドレスにおいて、第三者による不正アクセスが発生し、個人情報が漏洩した可能性があることが確認されました。
その後の調査の結果、当該メールアカウント内に保存されていた個人情報(氏名、メールアドレス、電話番号、会社名、会社住所)約2,400件が漏洩した可能性があることが判明しました。(2026年8月6日公表)
ル・アンジェ株式会社(対象:コミュニケーションツール「BAND」)
2026年7月10日、同社が業務連絡の一環として利用していたコミュニケーションツール「BAND」について、第三者による不正アクセスが発生しました。
調査の結果、会員の一部および従業員の一部の氏名、生年月日、住所、電話番号、メールアドレス等が漏えいした可能性のある情報に該当することが判明しました。(2026年8月6日公表)
五大開発株式会社(対象:いさぼうネット)
2026年1月26日、同社が管理する「いさぼうネット」のサーバが第三者による不正アクセスを受け、個人情報が漏えいした可能性がある事案が発生しました。当該サーバで管理されていた会員の「氏名・メールアドレス・ログインパスワード・会社名・住所・電話番号」が外部から閲覧または取得された可能性があります。(2026年8月10日公表)
ホワイトエッセンス株式会社(対象:予約サイトおよび基幹システム)
2026年8月5日、同社システムに対して、外部からの不正アクセスが確認されました。ただちに外部のセキュリティ専門機関と連携し緊急調査が実施されたところ、同社システムの一部において、第三者による不正な操作およびセキュリティ上のリスクが認められました。対象は同社が運営する予約サイト、基幹システムであり、影響対象の情報には、同社サービスを利用する顧客の登録情報(氏名、連絡先、予約履歴等)が含まれます。(2026年8月12日公表)
株式会社チャーム(対象:ECサイト)
2026年8月11日に同社が運営するチャーム本店1号店およびチャーム本店2号店において、第三者による不正アクセスを受けたことが判明しました。8月12日には関連するサーバーへのすべてのアクセスを遮断のうえ、午前10時の時点で、チャーム本店を休店し、受注・出荷が停止されました。(2026年8月13日公表)
赤武エンジニアリング株式会社(対象:社内システム)
ランサムウェア感染によりシステム障害が発生したことが判明しました。(2026年8月13日公表)
株式会社両毛システムズ(対象:社内システム)
2026年8月14日、同社社内システムに対する不正アクセスが発生したことが確認されました。(2026年8月15日公表)
さくらインターネット株式会社(対象:さくらのレンタルサーバ)
2026年8月9日、同社レンタルサーバーサービス「さくらのレンタルサーバ」の一部の顧客環境に対する第三者による不正アクセスが確認されました。調査の結果、攻撃者により一部のサーバーにマルウェアが設置されていたことが判明。また、攻撃者が顧客情報および通信の秘密に該当する情報へアクセス可能な状態であったことも確認されました。(2026年8月17日公表)
株式会社教育ソフトウェア(対象:委託先レンタルサーバー)
長期間使用していなかったレンタルサーバーが第三者による不正アクセスを受け、ランサムウェアによって暗号化されたことが判明しました。
被害が発生したと推定される期間は2026年4月30日から5月1日で、当該サーバー内に保管されていた、顧客や取引先と過去に送受信したメール等が閲覧された可能性があることが確認されています。(2026年8月17日公表)
株式会社GHP(対象:クラブチャペルホテルズHP)
2026年8月6日、システム上の不審な挙動が検知され、調査が行われた結果、公式ホームページの宿泊予約システムに対して第三者による不正アクセスが行われ、データベースの一部が閲覧された可能性が高いことが確認されました。(2026年8月17日公表)
株式会社VOISING(対象:BIツール)
2026年8月10日1時2分頃から、同社が利用するBIツールに対する外部からの不正アクセスが開始され、8月16日18時47分から20時21分にかけ、同ツール内に保管されていた顧客の個人情報およびプライバシーに関する情報が不正に取得されたことが確認されました。同日23時55分に事態が確認された後、8月17日1時55分までに該当システムの停止およびネットワークからの遮断が行われました。(2026年8月18日公表)
株式会社ウェブライフ(対象:OEM向けホームページ作成サービス)
2026年8月17日、同社が提供するOEM向けホームページ作成サービスにおいて、OEMパートナー企業の顧客管理システムのアクセス制御部分のセキュリティ不備を突いた第三者による不正アクセスにより、一部の顧客情報(契約法人情報および契約個人情報)が外部に漏えいした可能性があることが判明しました。(2026年8月18日公表)
エヌ・イー ケムキャット株式会社(対象:社内システム)
2026年5月28日、同社の社内システムにおいて不審な挙動を検知し調査が行われた結果、第三者が同社従業員の使用アカウントを不正に利用し、一部社内システムへアクセスしていたことが確認されました。
同年7月31日に、外部専門調査機関による調査が完了し、個人情報を含む同システム内に保存されていたファイルが、漏えいまたは漏えいしていたおそれがあることが判明しました。原因は端末上でのマルウェア実行と考えられるとされています。(2026年8月20日公表)
楽天ブックスネットワーク株式会社(対象:社内PC端末)
2026年4月5日、同社が使用する一部のPC端末において、社外の第三者による不正アクセスが検知され、ただちに対象端末をネットワークから隔離のうえ調査が開始されました。その結果、当該PC端末内に、楽天ブックスの配送業務に関連する顧客情報33,333件、取引先担当者の連絡先情報2,101件、同社従業員情報339件が保存されていたことが判明しましたが、これまでの調査で漏えいの事実は確認されていないとされています。(2026年8月21日公表)
CINRA, Inc.(対象:求人サービス「CINRA JOB」)
2026年8月18日、求人サービス「CINRA JOB」のシステム環境(クラウドサービス)において、同社が管理する認証情報が第三者に取得され、不正にアクセスされていることが確認されました。
当該認証情報を用いて会員情報を保管するデータベースおよびそのバックアップにアクセス可能な状態であったことが判明し、第三者が個人情報を閲覧・取得した事実は確認されていないものの、閲覧・取得がなかったことを確認するに足る記録が存在しないため、漏えいのおそれがあるものと公表されています。(2026年8月27日公表)
株式会社コロナ(対象:クラウドサービス)
2026年8月24日、同社の施工情報を管理する外部クラウドサービスについて、第三者からの情報提供を受けて調査した結果、同社顧客の個人情報を含むデータが不正に流出した可能性があることが確認されました。
漏えいの可能性がある情報は、同社が施工を請け負った顧客の氏名、住所、施工関連資料で、最大35,000名分にのぼります。(2026年8月28日公表)
株式会社カインドオル(対象:ECプラットフォーム)
2026年8月24日、同社が運営するECサイトで利用するECプラットフォームのスタッフアカウントに、フィッシングメールにより取得された認証情報を用いた第三者による不正アクセスがあり、2026年8月23日に顧客情報の一括エクスポートが2回行われていたことが確認されました。漏えいした可能性がある顧客数は現時点で136,464名とされています。(2026年8月28日公表)
株式会社イエローハット(対象:イエローハットWEB作業予約システム)
2026年8月18日の朝、「イエローハットWEB作業予約システム」への不正アクセスが検知され、ただちにシステムの外部接続を遮断するなどの緊急措置が実施されました。その後の調査で、同社の「イエローハットWEB作業予約システム」に対する不正プログラムによる攻撃により、イエローハット会員サーバー内に保管されている一部の会員様の情報が、外部へ漏えいした可能性があることが判明しました。(2026年8月28日公表)
株式会社まんだらけ(対象:サーバ)
2026年8月27日23時頃、同社サーバーに対する第三者による不正アクセスが確認されました。個人情報が漏えいした可能性があると判断され、関係サーバーを停止するとともに、通販サイトを一時停止。9月1日に開始予定だった「大オークション大会」も延期されました。
漏えいの可能性があるのは、8月28日午前6時までに注文した利用者の氏名、住所、電話番号、メールアドレスで、クレジットカード情報や会員パスワード、買取会員の情報は対象外とされています。(2026年8月30日公表)

(協力:TMIプライバシー&セキュリティコンサルティング株式会社)
関連記事
さくらインターネット不正アクセスから考える「クラウド例外」の判断と実務 クラウド利用企業の法的責任と対応を弁護士が解説
8月17日、さくらインターネットは「さくらのレンタルサーバ」の顧客環境に対する第三者による不正アクセスを確認し、一部の顧客情報を含む個人データが第三者に閲覧または取得された可能性があることを公表しました。
クラウドサービス事業者側で発生した事故であっても、利用企業が負う法令上の義務が当然に軽減されるわけではありません。本記事では、事案のポイントや、個人情報保護法上の「クラウド例外」と「委託」の区別、利用するクラウドサービスへの不正アクセスや情報漏えいが発覚した際の報告・通知対応、平時からの備えなどについて弁護士に聞きました。

ニチレイ事案から考える、漏えい時の情報共有・公表の境界線 サイバー攻撃被害の公表実務を弁護士が解説
7月13日、冷凍食品大手の株式会社ニチレイは、不正アクセスによるシステム障害が発生し、サーバーがサイバー攻撃を受け個人情報が漏えいした可能性があると公表しました。
同社が7月22日に公表した第4報では、被害を受けたサーバーに保管されていた個人情報の対象者への通知を進めていることを明らかにした一方、「警察および関係機関と連携し、対応を進めているため、サイバー攻撃の詳細は情報開示を差し控える」としています。
サイバー攻撃を受けた際には、手口や被害の詳細について何をどこまで開示すべきなのか。個人情報保護委員会への報告・本人通知・取引先への説明・対外的な公表という「4つの情報開示」の違いと、公表実務における判断基準を弁護士に聞きました。

マネーフォワードのGitHubから個人情報漏洩 法的対応・補償・教訓を弁護士が解説
家計・資産管理アプリ「マネーフォワード ME」などを提供するマネーフォワードは5月1日、ソフトウェア開発やシステム管理で活用されるソースコード管理サービス「GitHub」への認証情報が漏洩したと発表しました。
それに伴い、第三者による不正アクセスが発生し、GitHub内でプログラムの設計図を格納する「リポジトリ」がコピーされたこと、ファイル内に記載していたソースコードや個人情報の一部が流出した可能性があることなどを伝えています。
企業のセキュリティ事案を専門として扱う、牛島総合法律事務所 影島 広泰弁護士に、本件の論点と企業が備えるべきリスク管理の要諦を聞きました。

アスクルCEOが語る、ランサムウェア被害下での意思決定と逆境から進化への転換 – AWS Summit Japan 2026
2025年10月にランサムウェア攻撃を受け、全物流センターの停止から完全復旧まで3か月半を要したアスクル株式会社。未曾有の危機に、同社 代表取締役社長CEOの吉岡 晃氏はどう向き合ったのでしょうか。
緊急事態下で行われた意思決定の全容と、AI-DLC(AI駆動開発ライフサイクル)のアプローチにより、逆境を進化へと転換した軌跡について同氏が語りました。

ランサムウェア被害時のフォレンジック調査はどう進む? 費用・期間・対応フローと平時の備えを専門家に聞く
もしも自社がランサムウェア被害にあったとしたら、はじめの24時間、48時間、そして復旧に至るまでには、誰に協力をあおぎ、どう対応するべきなのか――。
ランサムウェア被害時の対応と再発防止の成否を左右するのが、フォレンジック調査です。しかし、深刻なサイバー被害を経験したことがない企業では、フォレンジック調査が必要になることは認識していても、有事の具体的な対応方法や事前にとるべき準備等については整理できていないのが実情ではないでしょうか。
本記事では、調査の流れから、依頼時にすべきこと・避けるべきこと、平時にとるべき備えについて、専門家2名に聞きました。
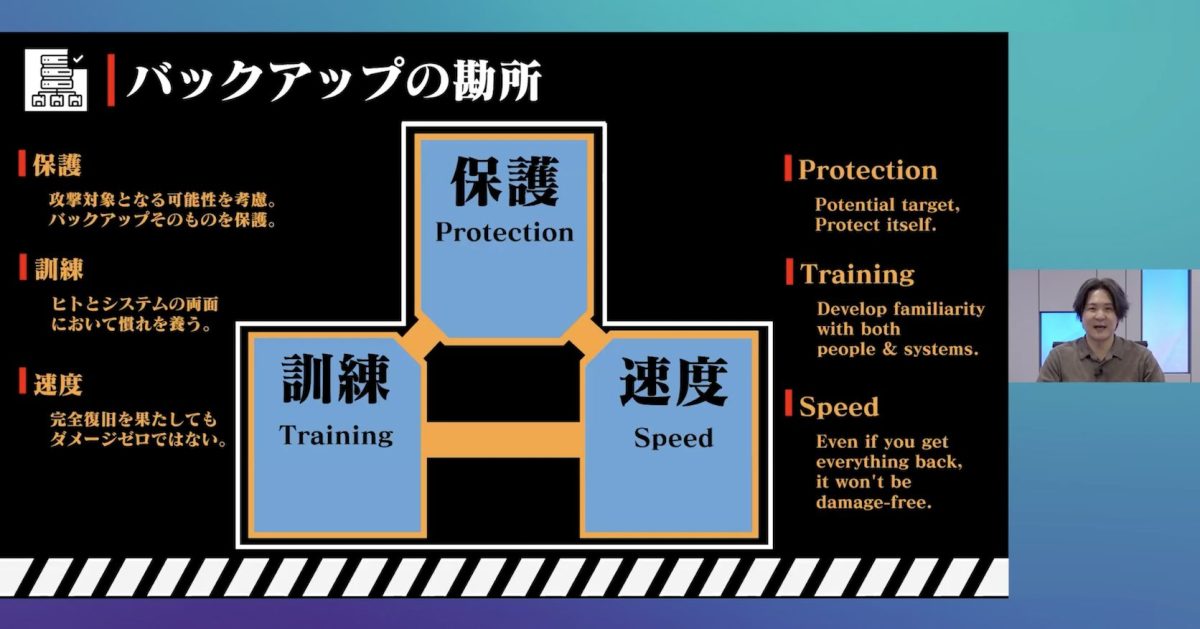
辻伸弘氏が語る最新セキュリティ脅威と2026年の対策 侵入前提でも「防御を簡単に諦めない」
ランサムウェア攻撃をはじめ、サイバー攻撃の分業化が進み、攻撃者の裾野が広がるなか、企業に求められるセキュリティ対策も刻々と変化しています。近年の動向を踏まえて、企業は2026年にどのような対策に取り組むべきなのでしょうか。
2026年1月に講演した辻 伸弘氏は、2025年のランサムウェア攻撃の傾向を振り返ったうえで、実効的なバックアップのためのポイント、フィッシング攻撃の多様化による影響、そして情報窃取型のマルウェア「インフォスティーラー」の脅威と特徴について詳しく解説しました。

徳丸浩氏に聞く、クレカ情報の非保持化に潜む漏洩リスクとEC事業者の対策
ECサイトやWebサービスからの情報漏洩が相次いでおり、クレジットカード番号やセキュリティコードなど、機微な情報が漏洩する事案も散見されます。特に、クレジットカード情報は、2018年に施行された改正割賦販売法にもとづき、ECサイトやWebサービスの運営事業者では事実上、保持しないこと(非保持化)が義務付けられているなか、なぜ漏洩被害が発生してしまうのでしょうか。
Webセキュリティの専門家である徳丸浩氏に「なぜクレジットカード情報の漏洩が起こってしまうのか」「ECサイト事業者はどのような対策をとるべきか」「漏洩が発生した場合、どんな流れで対応すべきか」などを伺いました。

 最新情報をフォローする