ランサムウェアがバックアップを狙う理由と「二重恐喝」の実態
バックアップ対策の前提として、近時のランサムウェアの攻撃手法や脅威動向について教えてください。
最近のランサムウェア攻撃の傾向としては、バックアップそのものを狙う手口が特に顕著です 。攻撃者は「データを『人質』として金銭を受け取るビジネス」だと考えており、暗号化したデータが復元されることを嫌います。そのため、管理者権限を奪取してバックアップの削除や保存期限の変更、アクセス権の変更などを行い、本来の管理者がバックアップデータにアクセスできないようにするのです。
侵入から攻撃に至るまでの時間軸にも特徴があります。攻撃者はまず、標的企業の内部に長期間潜伏し、データを窃取したり、脆弱な箇所を探ったりする「侵入フェーズ」に時間をかける傾向があります。また、単にデータを暗号化するだけでなく、窃取したデータの漏洩を材料に恐喝する「二重恐喝(多重恐喝) 」の手口が多く、攻撃者はより多くのデータを得ようと侵入活動に注力します。そして、内部データの窃取や偵察が完了した後、最終段階としてバックアップの削除と暗号化を同時に仕掛けます。つまり、バックアップが破壊される時点は、攻撃の「終盤」であり、それ以前の段階ですでにデータは窃取されている可能性が高い 、と捉えておく必要があります。
また、かつてのランサムウェア攻撃は大企業を狙うものが大半でしたが、最近では中小企業もターゲットになり得ます。AIの活用により攻撃側の活動の効率化も進んでいるなか、すべての企業が対策しなければならない状況となっています。
企業が抱きやすいバックアップに対する勘違いや、復元時に陥りがちな落とし穴があれば教えてください。
会社のセキュリティ要件・システム要件に則ってバックアップを取っていたものの、復元が必要な場面になってはじめて「誰も復元の方法を知らない」「バックアップの取得間隔が適切ではなく、復元データをビジネスに利用できない」といったことに気がつくケースは少なくありません。
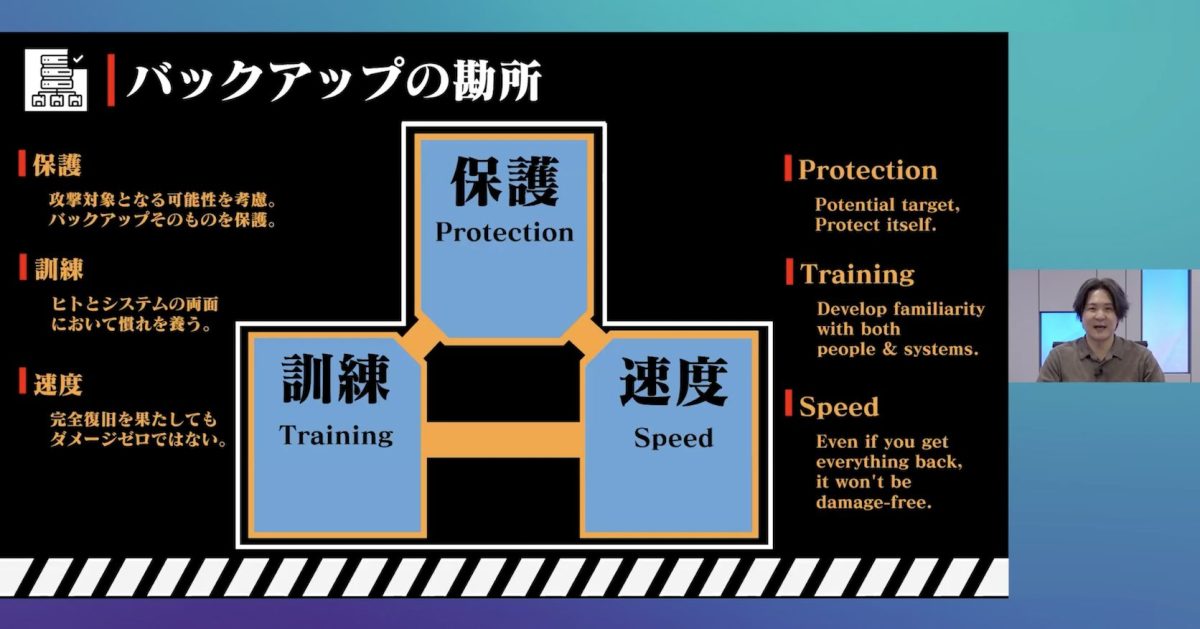
バックアップの取得は手段であって、あくまで目的はシステムの復旧です。さらにいえば、ビジネスまで復旧できて初めて、バックアップが機能したといえます 。バックアップをとることだけを目的にしてしまうと、復旧に繋がらなくなってしまう可能性があります。データを保存するだけではなく、それを利用してシステム、ひいてはビジネスをきちんと復旧できるよう、平時からの訓練なども必要です。
特に、ランサムウェアによる被害は長期化する傾向にあります。単なるシステム障害であれば数日で復旧できますが、ランサムウェア攻撃後の復旧には2~3か月、場合によっては半年かかり、その間はビジネスが止まる可能性があります。バックアップを用いた復旧についてはシステム部門だけの問題ではなく、BCP(事業継続計画)として全社的に考えるべきだと思います 。
中村 昌登氏(KDDIアイレット株式会社 クラウド・イノベーション本部 セキュリティ事業部 シニアセキュリティエンジニア)
ランサムウェア対策に有効な「3-2-1-1-0ルール」
企業が実施すべきバックアップの現実的な「最適解」を教えてください。
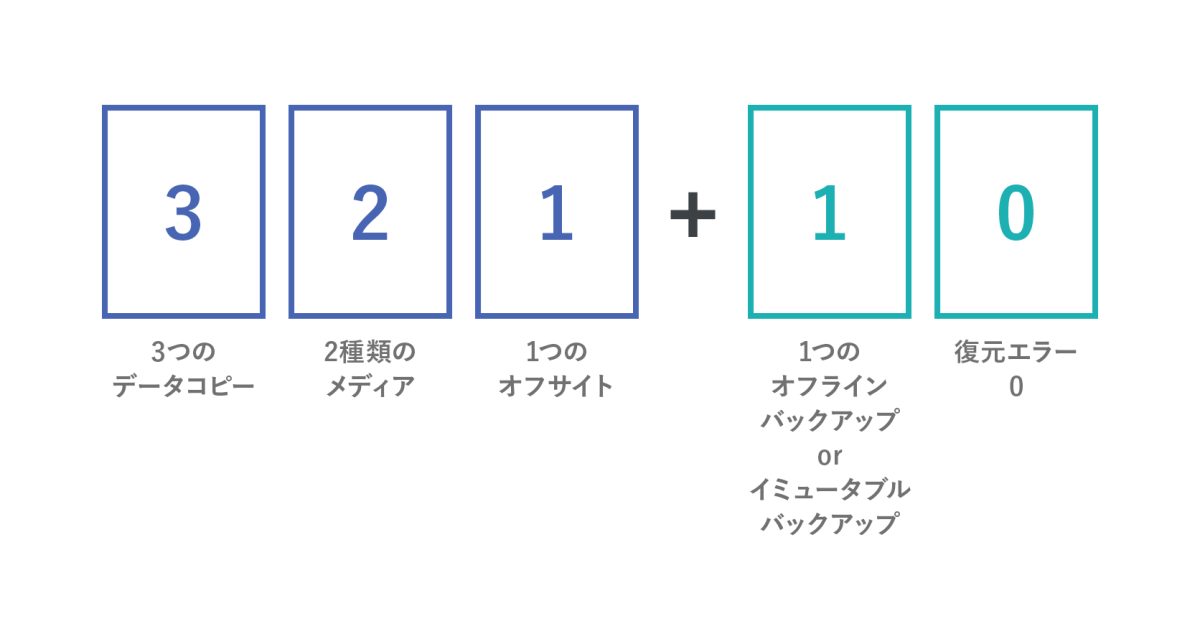
従来から、「3-2-1ルール (3つのデータコピー、2種類のメディア、1つのオフサイトでバックアップをとる方法)」が提唱されてきましたが、ランサムウェア攻撃への対策という観点で考えると、ここに「1-0」を追加した「3-2-1-1-0ルール 」が適しています。最後の「1-0」の「1」はオフラインバックアップもしくはイミュータブル(書き換え不能)なバックアップをとること、「0」は復元の失敗をゼロにすることを指します 。
従来からの「3-2-1ルール」と「3-2-1-1-0ルール」の比較
イミュータブルバックアップ (Immutable Backup)とは、一度書き込んだデータは管理者であっても、あらかじめ設定した期間を過ぎなければ削除・改変できないバックアップのことです 。たとえば、攻撃者が標的企業のクラウド環境へ侵入した場合、管理者の権限を奪取してバックアップを削除しようと動きますが、イミュータブルバックアップをとっておくことで、こうした削除や改ざんを一定期間防ぐことができます。
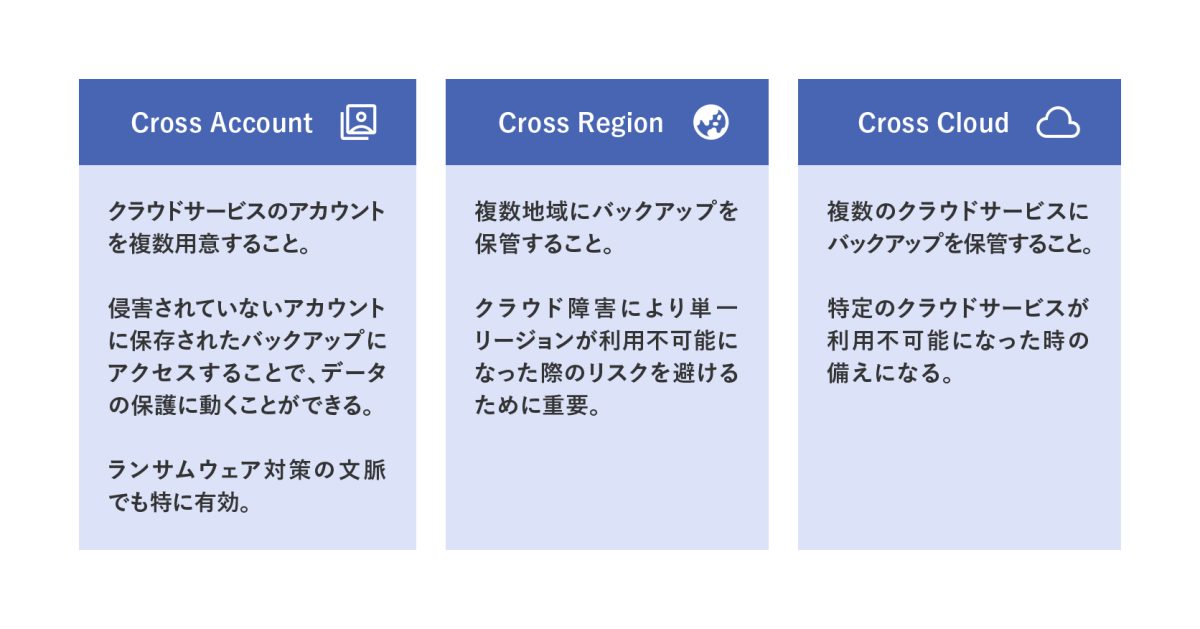
あわせて、バックアップの可用性をユーザー自身でコントロールするための方法として、Cross Account・Cross Region・Cross Cloud があります。
Cross Accountとは、クラウドサービスのアカウントを複数用意すること であり、侵害されていないアカウントに保存されたバックアップにアクセスすることで、データの保護に動けます。Cross Regionは複数地域にバックアップを保管すること を指し、クラウド障害により単一リージョンが利用不可能になった際のリスクを避けるために重要です。そして、Cross Cloudは複数のクラウドサービスにバックアップを保管すること であり、特定のクラウドサービスが利用不可能になった時の備えになります。ランサムウェア対策の文脈では特に1つ目のCross Accountが、アカウント侵害を見据えた対策として重要です。
Cross Account・Cross Region・Cross Cloudの概要
これらを実践することで、攻撃者が絶対にアクセスできない環境までバックアップのデータを退避させるのです。異なる環境に、いつでもアクセスできるバックアップを保管しておくことは、企業としての責任といえます。
大手・中小にかかわらず外部ベンダーと協力関係を築くコツ
バックアップについて、外部ベンダーと連携して対策するうえでのポイントがあれば教えてください。
自社が求めるバックアップの要件を企業として考え、明文化しておくことが重要です 。システム構築や設定を行う外部ベンダーは、要件に従って作業することはできますが、要件が決まっていないと解釈に齟齬が生じかねません。
特にバックアップについては、クラウドサービスかSaaSかを問わず、オプションサービスであることがほとんどです。外部ベンダーを利用する際には、先ほど説明したイミュータブルバックアップやCross Account・Cross Region・Cross Cloudを実施したいなどと要望を伝えてください。
同時に、バックアップの取得タイミングや、RTO/RPO (復元の目標時間/復元時にデータを戻す時点)などの要件も伝えることも重要です 。こうした情報を共有しておけば、外部ベンダーは企業が行いたいバックアップの仕様を正しく理解できます。
人員や予算が限られた中小企業などでも、外部ベンダーに依頼できる対策はあるのでしょうか。
むしろそうした企業こそ、まず外部ベンダーに相談することをおすすめします。ちゃんとしたベンダーであれば、バックアップを取りたいというニーズに対して、大掛かりなシステムを新たに考えるようなことはせず、今あるリソースを活用して安全にする方法を提案します。
たとえば、すでにクラウドサービスを利用している場合であれば、イミュータブルバックアップは設定を変更するだけで取得でき、大きな追加費用はかかりません。このように、費用面の重い負担などはなく実現できる対策もあります。バックアップは大企業のためだけのものではなく、要件・要望さえ伝えることができれば、誰でも実施できるものだと考えてほしいです 。
初動対応で重要なのは「被害の拡大防止」と「バックアップの隔離」
ランサムウェア被害が発生した際にとるべき、バックアップからの復元手順と注意点を教えてください。
まずは侵害を止めることが先決です。そのうえで、バックアップを退避・隔離させることが重要となります。
侵害が確認された際に、バックアップを論理的・物理的に隔離する考え方を「エアギャップ 」と呼びます。クラウド上では物理的な隔離は困難ですが、論理的に隔離してさらなる被害を防ぐことが肝要です。また、イミュータブルバックアップであっても、設定していた期間を過ぎればイミュータブル性(非変更性)が解除されてしまいます。データが安全であるうちに隔離することが必要です 。
バックアップの保存期間やイミュータブル期間の設定は、監視(安全性チェック)のタイミングに合わせるのがよいでしょう 。たとえば1週間に1度チェックしているのであれば、最低1週間分のバックアップを持っていないと侵害される前に戻せません。最近ではPITR(Point In Time Recovery) という機能を使うことによって、任意の時刻のデータに復元することも可能です。
また、安全に取得されているバックアップでも、ローテーションにより消えてしまうことがありますから、しっかりと世代管理を行い、攻撃を受けた後は保持期間を延長するなどの保護対策を取ることを忘れないでください 。
まず、バックアップを安全な状態で確保することが重要なのですね。
攻撃者は長期的な侵入によってバックアップを汚染しようとしますから、安全なバックアップを確保しておくためには、CDR / EDR / XDRソリューション(※)で監視し、常に侵害されていないかを確認し続け、侵入を速やかに検知できるようにしておくことも大切です。
(※)クラウド(Cloud)、端末(Endpoint)、ITシステム全体(X)を対象とした脅威検知・対応(Detection and Response)
加えて、復旧を行う際は、必ず新しい環境に復旧すべきです 。安全な環境に、安全なバックアップから復元することが必須です。
復元作業の主導者と、情シス・セキュリティ担当者の役割
バックアップからの復元作業を行う際は、企業内の誰が主導権を持つべきでしょうか。
復元作業の主導権は経営層が持つべきです 。初期対応に失敗すると、数か月にわたり事業に影響を与えかねませんから、経営に責任を持つ人が主導権を持って判断しなければなりません。
適切でない対応はベンダー任せにすることです。ベンダーは作業の実施・提案などはできますが、エンドユーザーや株主などに対する説明責任が果たせるのはあくまでその企業の経営層です。
経営層が有事に的確な判断を下すために、情シス・セキュリティ担当者が平時から働きかけておくべきことや、判断軸として準備しておくべきことがあれば教えてください。
バックアップを用いてビジネスを復旧するうえでは、RTO/RPOが重要になります。これは経営の指標でもありますから、「どれくらいで戻せるようにするのか」「いつの時点に戻せるようにするのか」について必ず合意を取り、自分たちのシステムがそれを満たせるのかどうかを考えるとよいと思います 。
よくあるのが、要件をきちんと考えておらず、デフォルト設定のままバックアップをとっており、取得頻度もデフォルトのままになっていたといったケースです。しかし、その企業のビジネスにとってはデフォルト値の設定によりデータが戻っても意味がない、ということもあり得ます。
また、バックアップからの復元作業を行ううえで自社に足りないリソースがある場合には、外部ベンダーとの協力体制を整える、バックアップや体制に一層コストをかける、といった判断が必要になります。これはまさに経営の問題ですので、ポイントを洗い出したうえで、経営層と積極的に対話するのがよいと思います。
バックアップからの復元作業には、どの程度の期間がかかるのが一般的でしょうか。
これはケースバイケースです。その企業の備えがそのまま、データの復元やビジネス復旧にかかる期間に直結します。バックアップを通じてデータ自体は取得できていても、復旧のための手段が整っていなければ、ビジネスを再開できないということもあります。たとえば、バックアップのデータを復元するためのインフラ環境の履歴がないという事態も考えられます。その場合には、今まで動いていたシステムはどんな環境にあったのか、そもそもどんな状態に復旧すべきなのかもわからない状況となり、復旧に大きな時間を要することになってしまいます。
この点、IaC(Infrastructure as Code:コードによるインフラ管理)や、Kubernetes(コンテナの自動運用・管理のためのオーケストレーター)などを利用して、インフラ管理を自動化している企業であれば、短期間での復旧が可能です。IaCやKubernetesを利用していれば、即座にインフラ環境を復活させることができます。あとはそこにデータを載せるだけです。こうした環境が整備できていると、ビジネスの継続性の観点で企業としての優位性を持つことができます。
平時の訓練で確認すべき「ビジネス要件に合った復元」の可否
有事の復元失敗を回避するために、平時から行うべき対策について教えてください。
まず大切なのは、バックアップがきちんと取得できているかを定期的に確認することです。設定上は取れているはずでも、実際には取得できていなかったということも起こり得ます。
また、取得対象の見極めも重要です。たとえば、本来はデータベースだけでなくインスタンス内のデータまでバックアップが必要だったにもかかわらず、データベースの取得だけで満足してしまい、いざ復旧しようとしたら「そのデータはありません」となってしまうケースもあります。バックアップの対象範囲、取得期間、そしてイミュータブル性が担保されているかといった改ざん可能性について、平時からしっかり確認しておくべきです 。
そして、もう1つ大切なのが訓練です。ここで重要なのは、「ビジネスの要件に合致した復元ができるのか 」を念頭に置いて訓練をすることです。バックアップからの復元はほとんど発生しない作業であるため、訓練なしに正しく対応することは難しいでしょう。
現代のビジネスはシステムと切り離せませんので、バックアップを技術的に復元できるかだけでなく、それを用いてビジネスそのものを再開できるかまで、平時の訓練で確認しておくべきです 。たとえば、ランサムウェアによってシステム環境がすべて破壊されてしまったことを想定し、RTO/RPOで定めたとおりにビジネスが復旧できるかを試しておくとよいでしょう。
こうした訓練は、全社のBCP訓練と組み合わせて実施することもおすすめです。多くの企業がBCP訓練を年1回程度実施していますので、それと同時に実施するのも1つの方法でしょう。
そのほか、平時の備えとしてはアカウントの管理、とりわけ特権管理が重要です 。多要素認証の設定や、最小権限の適用、本番環境と検証環境でのアカウント分離などは、攻撃対象や被害を局所化するためにも必要な対策です。
有事に向けた復旧マニュアルでは、特にどのようなことを定めておくべきでしょうか。
復旧マニュアルでは、初期対応に特に注目するべきです。多種多様なサイバー攻撃からの復旧をすべて網羅したマニュアルをつくることは難しく、実際は状況に応じて臨機応変に対応していくことになります。しかし、どんな攻撃を受けた時であっても、侵害アカウントの停止やバックアップの隔離、サービス停止判断など、共通して求められる初動対応があります 。これらを復旧マニュアルに定めておき、運用できるようにしておくべきです。
バックアップ対策に関連して、知っておくべき事例があれば教えてください。
とある企業で発生した不正アクセス被害では、外部の専門機関との協力により、安全が確認されたバックアップのデータを利用してシステム復旧が進められたことが報じられています。また、発生当日から緊急対策本部を立ち上げ、外部のセキュリティ専門会社の支援を受けながら対応を進めたことも報告されています。
これは、ランサムウェア被害を単なるシステム障害ではなく、事業継続に影響を与える事象として捉え、対応を進めてきた事例と考えられます。また、早期のビジネス復旧を実現していることからも、運用を含めた体制が事前に検討されていたことがうかがえます。このような対応こそが、多くの企業に求められています。
今回のお話を通して、バックアップ対策は技術面だけでなく、会社全体の考え方が問われるものだと感じました。最後に、こうした対策を継続していくにあたって、企業や担当者が持っておくべき心構えがあれば教えてください。
バックアップは、安全なシステムの根幹です。バックアップの話になると、データを保存しておくことのみが注目されるように感じますが、前述のとおり、バックアップの目的はあくまでビジネスの復旧であることを忘れてはなりません。
データだけでなく、それを動かす環境、運用まで含めて、ビジネスを再開するためのアセットがどこにあるのかを把握することができて初めて安全といえるのだと理解することが必要だと思います。
(取材・文:渡邊智則、写真:岩田伸久)



 最新情報をフォローする