2026年6月に公表された主なセキュリティインシデント
株式会社ビジュアルアーツ(対象:クラウドストレージ)
同社ゲームタイトル「anemoi」のマスターデータが、発売前であった2026年4⽉19⽇に、海外Webサイト上に同社の許諾なくアップロードされていることが判明しました。 漏えい原因の調査が行われたところ、第三者により社内ポータルシステムで利⽤しているクラウドストレージの認証情報が窃取され、クラウドストレージ上に保存されていたマスターデータを含む社内情報が外部に持ち出された可能性が⾼いことが判明しました。 (2026年6月4日公表)
日本医業経営コンサルタント協会(対象:メールアカウント)
2026年4月17日、同協会岩手県支部が使用していたメールアカウントが外部からの不正アクセスを受け、その結果、顧客の個人情報の一部(メールアドレス等)が第三者に閲覧された、またはその可能性があることが判明しました。(2026年6月4日公表)
株式会社食創(対象:サーバ)
2026年6月2日、同社のサーバーが暗号化されるランサムウェアによる被害が発生していることが確認されました。(2026年6月4日公表)
エン株式会社(対象:ミドルの転職Webサーバ)
2026年6月2日、同社が運営する転職情報サービス「ミドルの転職」のWebサーバーにおいて不正なログインを検知。社内調査の結果、2026年5月26日~6月2日の期間、外部から不正に取得されたと思われるID(メールアドレス)およびパスワードを使った不正ログイン(リスト型アカウントハッキング)が発生し、一部のユーザーの会員情報ページにアクセスされた可能性があることが判明しました。(2026年6月5日公表)
九州電力送配電株式会社(対象:外部記憶媒体)
同社の一部システムのデータをバックアップするための外部記憶媒体が、保管場所から所在不明となる事案が発生しました。外部記憶媒体には、需要者名、供給場所住所、使用電力量データ等の顧客情報が保存されており、社外に漏えいのおそれがあると公表されています。(2026年6月8日公表)
株式会社Kaizen Tech Agent(対象:社内情報)
同社の元従業員に業務上付与されていたアクセス権限により、同社システム上の情報へのアクセス履歴、ダウンロード履歴があったため、調査が行われたところ、2025年10月に社内情報を不正に取得し、社外に持ち出したおそれがあることが判明しました。 (2026年6月10日公表)
千株式会社(対象:はいチーズ!Webサイト)
2026年6月4日(木)18時頃から6月5日(金)9時頃にかけて、外部からの不正なアクセスが行われ、6月5日(金)9時に検知。外部の専門機関と連携して調査を進めた結果、一部の顧客の個人情報について外部への漏えいが判明しました。(2026年6月11日公表)
株式会社D&M(対象:ファイル共有サーバ)
2026年6月1日に同社のFAXデータを保存するために用いられていたファイル共有サーバーがランサムウェアに感染していることが発覚しました。調査の結果、当該機器に保存されていた過去約2年分のFAX受注データ(PDF)に含まれる、取引先および顧客の個人情報が外部に流出した可能性が高いことが判明しました。(2026年6月12日公表)
アクト・セン株式会社(対象:作業管理システムのサーバー)
2026年5月1日、同社が管理する作業管理システムのサーバーに対し外部からの不正アクセスが行われ、ランサムウェアによるものとみられる暗号化被害が確認され、また個人情報が漏えいした可能性があることが判明しました。(2026年6月15日公表)
株式会社佐嘉平川屋(対象:オンラインショップ)
2025年3月21日~2026年3月10日の期間に「佐嘉平川屋オンラインショップ」で購入した顧客のクレジットカード情報が漏えいし、一部の顧客の個人情報(73,213 件)および、クレジットカード情報(6,303件)が漏えいした可能性があることが判明しました。 (2026年6月15日公表)
株式会社ファクトリージャパングループ(対象:サーバ)
2026年6月11日、同社のサーバーに対して第三者による不正アクセスが発生したことが判明しました。
(2026年6月15日公表)
株式会社ミカサ(対象:廃棄PC端末)
2026年4月下旬、同社にて廃品処理業者を利用して廃棄したPC端末について特定箇所の破損が不十分であったことが原因で、一部データが残存する状態で流通し、その端末を一旦第三者が取得したという事案が発覚しました。その後の調査の結果、2013年9月から2016年3月にかけて、同社オンラインショップで商品を購入した最大4,298名の顧客の個人情報等が外部へ漏えいした可能性があることが判明しました。(2026年6月16日公表)
株式会社小松製作所(対象:社内システム)
2026年4月23日、同社が管理するシステムに登録されていたユーザー情報(氏名、メールアドレス、登録ユーザー種別、アクセス日時)について、設定上の不備により、同一のシステムに登録されていたユーザー間において、他のユーザーの情報を閲覧できる状態にあったことが判明しました。(2026年6月16日公表)
株式会社村瀬鞄行(対象:オンラインショップ)
同社が運営するオンラインショップにおいて、第三者による不正アクセスでのシステム侵害が判明しました。個人情報の一部流出が懸念されたため、同社はシステムの稼働を部分的に見合わせました。(2026年6月17日公表)
株式会社ディライトフル (対象:メール配信システム「める配くん」)
2026年6月15日、同社が運営するメール配信システム「める配くん」のサーバーログにおいて、一部のサーバーに異常なアクセスが検知されました。直ちに調査が実施されたところ、一部のサーバーに第三者による不正アクセスと情報漏洩と考えられる痕跡が確認されました。 (2026年6月19日公表)
株式会社風の旅行社(対象:外部メールマガジン配信サービス)
同社が利用している外部のメールマガジン配信サービスにおいて、第三者による不正アクセスが発生し、当該サービスに保存されていた個人データが外部に流出した可能性があることが判明しました。(2026年6月19日公表)
株式会社現代仏壇(対象:サーバ)
2026年6月8日、同社が提供するサービスのネットワークに対する、第三者による不正アクセスが発生。これに伴い、同社が管理するサーバーに保管されている個人情報が外部へ流出した可能性があることが判明しました。(2026年6月19日公表)
株式会社ソフツー(対象:サーバ)
同社が管理するサーバーが不正アクセスを受け、通信記録に関連するデータ侵害のおそれがあることが発覚しました。(2026年6月22日公表)
KDDI株式会社(対象:ISP事業者向けメールシステム)
2026年6月17日、同社がインターネットサービスプロバイダー(ISP 事業者)向けに提供するメールシステムにおいて、ISP事業者が提供する電子メールサービスの情報の一部が外部に漏えいした可能性があることが判明しました。(2026年6月23日公表)
サッポロホールディングス株式会社(対象:海外子会社)
同社の海外グループ会社2社POKKA PTE. LTD.、SLEEMAN BREWERIES LTD.に対するサイバー攻撃の恐れがある不正な通信ログ が検知され、直ちに初動調査を実施した結果、不正アクセスが判明しました。(2026年6月24日公表)
アフラック生命保険株式会社(対象:アフラック よりそうネット)
同社の契約者専用サイト「アフラック よりそうネット」などのシステムが、第三者による不正アクセスを受け、顧客や代理店の個人情報を含む一部の情報が不正に閲覧され、漏えいしたことが判明しました。(2026年6月30日公表)

(協力:TMIプライバシー&セキュリティコンサルティング株式会社)
関連記事

アスクルCEOが語る、ランサムウェア被害下での意思決定と逆境から進化への転換 – AWS Summit Japan 2026
アスクル株式会社は2025年10月、ランサムウェア攻撃を受けて全物流センターが停止。約74万件の個人情報が流出し、2025年11月度の売上高は前年同月比で約95.1%減少するなど、事業への打撃は甚大なものとなりました。
サービス停止から約1年が経過した2026年6月、同社CEOの吉岡 晃氏が当時の意思決定を公に語りました。「被害の拡大防止」「安全かつ安心な再開」「一刻も早いサービス再開」という3つの判断軸のもと、攻撃者との接触回避や、透明性の高い情報開示についていかに判断したのか。講演で明かされた内容をレポートします。

ランサムウェア被害時のフォレンジック調査はどう進む? 費用・期間・対応フローと平時の備えを専門家に聞く
もしも自社がランサムウェア被害にあったとしたら、はじめの24時間、48時間、そして復旧に至るまでには、誰に協力をあおぎ、どう対応するべきなのか――。
ランサムウェア被害時の対応と再発防止の成否を左右するのが、フォレンジック調査です。しかし、深刻なサイバー被害を経験したことがない企業では、フォレンジック調査が必要になることは認識していても、有事の具体的な対応方法や事前にとるべき準備等については整理できていないのが実情ではないでしょうか。
本記事では、調査の流れから、依頼時にすべきこと・避けるべきこと、平時にとるべき備えについて、専門家2名に聞きました。

ランサムウェア身代金は払っていいのか? 法令や判断基準、事前策を弁護士が解説
近年、ランサムウェア攻撃が大きな脅威となっており、ランサムウェア攻撃者による身代金の要求への対応や、支払った場合に生じ得る問題などについて、たびたび議論を呼んでいます。
本記事では、「身代金の支払いは復旧のための選択肢となり得るか」「身代金を支払った場合、どのような法律に抵触する可能性があるか」「攻撃者と交渉を行うべきなのか」といった論点について、森・濱田松本法律事務所の蔦 大輔弁護士が解説しています。
辻伸弘氏が語る最新セキュリティ脅威と2026年の対策 侵入前提でも「防御を簡単に諦めない」
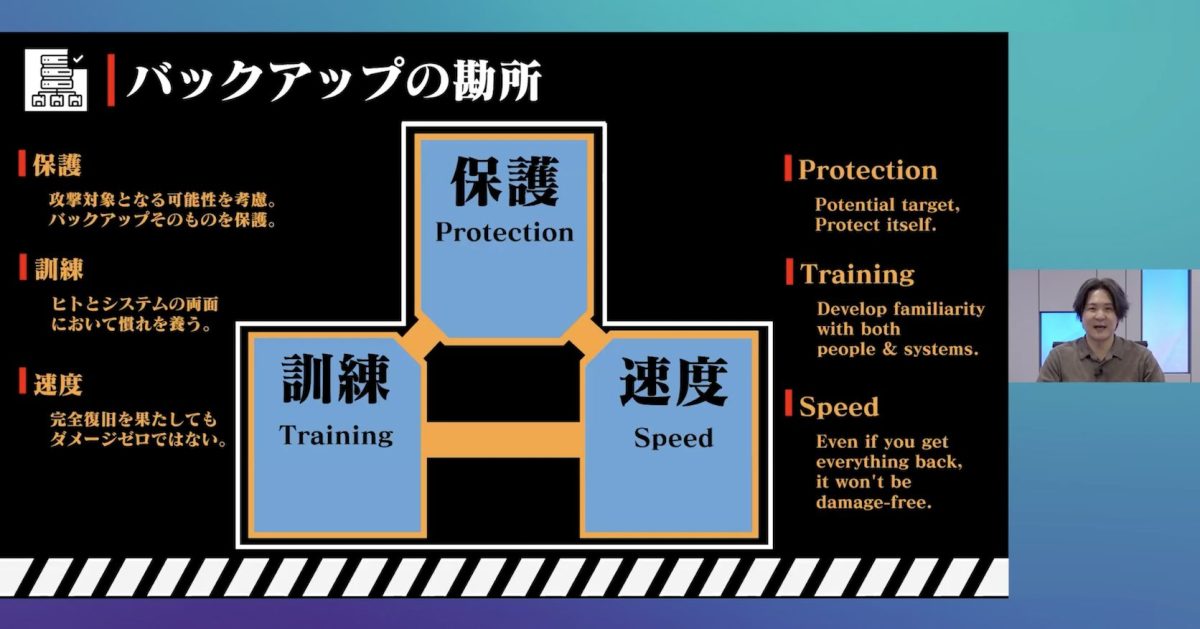
ランサムウェア攻撃をはじめ、サイバー攻撃の分業化が進み、攻撃者の裾野が広がるなか、企業に求められるセキュリティ対策も刻々と変化しています。近年の動向を踏まえて、企業は2026年にどのような対策に取り組むべきなのでしょうか。
2026年1月に講演した辻 伸弘氏は、2025年のランサムウェア攻撃の傾向を振り返ったうえで、実効的なバックアップのためのポイント、フィッシング攻撃の多様化による影響、そして情報窃取型のマルウェア「インフォスティーラー」の脅威と特徴について詳しく解説しました。

廃棄したはずのHDが出品、最大50万人超の個人情報流出 委託元の責任・慰謝料などを弁護士解説
北海道医療センターと北海道がんセンターは6月、患者の個人情報が外部に接触した可能性があると発表しました。診療に使用したOA機器を処分する際、委託した廃棄処理業者が記録媒体(ハードディスク:HD)を適切に処分せず、保存データが読み取れる状態で外部に流通させたとしています。
報道によると、破砕処理を委託したHDから、最大で医療センター分約23万人、がんセンター分約28万人の個人情報が流出。HDはインターネットオークションに出品されていたことも確認されているといいます。
本件のように、委託先が適切に処理しないために情報漏えい事案が発生した場合、委託元はどのような法的責任を負い、どう対処すべきなのか。長瀨 佑志弁護士に聞きました。

従業員による資料印刷・持ち出しの法的リスク クラウド環境・テレワーク下での法的解釈や対策を弁護士解説
テレワークで増える「自宅での資料印刷」「紙の持ち出し」は、営業秘密侵害や個人情報漏洩につながりかねない重大リスクであり、法人の場合は5億円以下の罰金が科されることもあります。
かっぱ寿司事件など具体的な判例も交え、企業が取るべき法的対策を弁護士が解説します。

内部者による情報持ち出しにどう対応すべき?ケーススタディで解説 – 初動調査、ヒアリング、法的措置、着地点など
従業員や退職者による営業秘密の持ち出しが疑われる場合、どのような対応フローをとるべきなのでしょうか。
初動調査、ヒアリング、法的措置、現実的な着地点などについて、不正競争防止法等の改正作業に携わった経験を持つ弁護士が、想定事例をもとに解説します。

徳丸浩氏に聞く、クレカ情報の非保持化に潜む漏洩リスクとEC事業者の対策
ECサイトやWebサービスからの情報漏洩が相次いでおり、クレジットカード番号やセキュリティコードなど、機微な情報が漏洩する事案も散見されます。特に、クレジットカード情報は、2018年に施行された改正割賦販売法にもとづき、ECサイトやWebサービスの運営事業者では事実上、保持しないこと(非保持化)が義務付けられているなか、なぜ漏洩被害が発生してしまうのでしょうか。
Webセキュリティの専門家である徳丸浩氏に「なぜクレジットカード情報の漏洩が起こってしまうのか」「ECサイト事業者はどのような対策をとるべきか」「漏洩が発生した場合、どんな流れで対応すべきか」などを伺いました。

徳丸浩氏が読み解く、CAMPFIREのGitHub漏洩調査報告 今後は生成AI活用で漏洩リスク増加も
クラウドファンディングサイトを運営する株式会社CAMPFIREは6月2日、「不正アクセス事案にかかる調査結果について」を公表しました。4月に発生した同社のGitHubアカウントへの不正アクセス事案について、外部専門機関による調査結果を踏まえて詳細に報告しています。
22万件以上の個人情報が漏洩したおそれがあると報告されている本事案。Webセキュリティの第一人者である徳丸浩氏に、「事案の一区切りとなる調査結果をどう受け止めたのか」「生成AIの活用拡大やクラウド開発環境の普及に伴う、開発環境を起点とした情報漏洩リスクへどう対応すべきか」など、調査結果や本事案の要点について聞きました。
企業サイトで相次ぐpolyfill.ioの「不審な認証画面」 徳丸浩氏が語る原因と対策、ソフトウェアサプライチェーンの脅威動向
2026年5月から6月にかけて、良品計画や東芝、象印マホービンなど複数企業のWebサイトで、ユーザー名とパスワードの入力を求める不審な認証画面が相次いで表示されました。原因は、2024年にソフトウェアサプライチェーン攻撃の温床にもなったJavaScriptライブラリ「polyfill.io」を、各社が依然として削除していなかったことにあります。
Web開発の利便性を支えてきたライブラリが攻撃経路となった今回の事案は、ソフトウェアサプライチェーンのリスク管理に関する課題を浮き彫りにしています。Webセキュリティの第一人者である徳丸浩氏に「防げた事故だったのか」と、本件を教訓として企業がとるべき対策、ソフトウェアサプライチェーンをとりまく昨今の問題について聞きました。

 最新情報をフォローする