2026年7月に公表された主なセキュリティインシデント
株式会社アイネックス(対象:メールアカウント)
2026年6月24日、同社従業員1名のメールアカウントから外部への不審なメール送信が確認されました。ただちに社内調査が実施されたところ、遡って6月17日に当該アカウントへの第三者による不正ログインおよび連携するクラウドサービスへの不正アクセスがなされていた事実が判明しました。(2026年7月1日公表)
加賀ソルネット株式会社(対象:アカデミコナビ)
2026年6月22日、同社が運営する販売サイト「アカデミコナビ」において、第三者による不正アクセスの発生が確認され、ユーザー登録情報が漏えいした可能性があることが発覚しました。(2026年7月1日公表)
名鉄協商株式会社(対象:サーバ)
2026年6月23日、同社サーバーに対する不審なアクセスが検知され、一部サーバーが停止したため、ただちにシステムの切り離しとネットワークの遮断が実施されました。その後、外部専門機関での調査が実施された結果、6月19日にランサムウェアによる不正アクセスがあった痕跡が確認されました。(2026年7月2日公表)
株式会社ユニマットライフ(対象:顧客リスト)
同社営業所から取引先に送信した電子メールの添付ファイルについて、別ファイルで保存すべき顧客リストを添付したまま送信した事案が発生しました。(2026年7月3日公表)
日本大学(対象:メールアカウント)
2026年6月26日(金)、同学の在学生及び卒業生(計9名)のメールアカウントが、第三者に不正に利用され、多数の不審メールが学内外に送信されていたことが判明しました。(2026年7月6日公表)
シントワールド株式会社(対象:通販サイト)
同社が運営する通販サイトにおいて、第三者による不正アクセスの可能性がある事象が確認されました。(2026年7月6日公表)
株式会社フラウ・インターナショナル(対象:委託先サーバ)
2026年6月30日(火)、同社がメールでの問い合わせ対応の管理で利用する外部サービスのサーバーに第三者に対する不正アクセスが発生し、当該サービスの運営会社からその旨の報告を受けたと公表しました。(2026年7月7日公表)
株式会社ヴェレダ・ジャパン(対象:ヴェレダ公式オンラインショップ)
同社が運営するサイトにおいて第三者による不正アクセスでのシステム侵害が判明しました。個人情報の一部流出が懸念されたため、同社はネットワーク等の稼働を部分的に見合わせ、外部専門機関に調査を依頼しました。(2026年7月8日公表)
株式会社サカタのタネ(対象:海外子会社サーバ)
2026年6月27日、同社の連結子会社であるSakata Seed Sudamerica LTDA.のサーバーに対する不正アクセスが検知されました。その後の調査により、一部の情報にアクセスされ、漏えいした可能性があると判断されました。(2026年7月8日公表)
福岡大学(対象:委託先サーバ)
2026年4月19日、同学学生が就職活動における筆記試験の対策として利用する「SMART SPI(委託先管理サイト)」のサーバーが停止しました。調査の結果、4月17日に外部の攻撃者が委託先のネットワークに侵入し、ファイルを暗号化したことによりサーバが起動できない状態になり、外部から不正に侵入するための裏口(バックドア)を構築されたことも判明しました。(2026年7月9日公表)
株式会社ニチレイ(対象:社内システム)
2026年7月13日、同社において、不正アクセスによるシステム障害が発生しました。
これにより、ニチレイロジグループ各社における冷蔵倉庫の入出庫業務と、ニチレイフーズにおける冷凍食品出荷業務にそれぞれ影響が生じました。(2026年7月13日公表)
日本交通株式会社(対象:社内システム)
2026年7月11日(土)未明、同社の社内システムにおいて、外部からの不正アクセス(マルウェア感染)を受けたことが判明しました。これにより、ハイヤーWEB受注・予約管理システム、電話によるタクシー配車サービス、および一部の社内向けシステム等が利用できない状態となりました。(2026年7月13日公表)
株式会社メディア4u(対象:SMS配信システム)
2026年6月24日、同社が提供するSMS送信システムにおいて、第三者によるサイバー攻撃を受け、同システムの管理コンソールに登録された情報の一部が外部に漏洩したこと、および同システムを通じて不正なSMSの送信が行われたことが判明しました。(2026年7月14日公表)
日産化学株式会社(対象:社内システム)
2026年7月1日に同社システムにおいて不審な活動が検知され、調査が実施されたところ、第三者による不正アクセスが行われていた可能性があることが確認されました。(2026年7月16日公表)
佐川急便株式会社(対象:スマートクラブ)
2026年7月15日 夕方ごろ、同社が提供する会員制Webサービス「スマートクラブ」においてシステム不具合が発生し、配達予定通知メールの一部において、本来とは異なる顧客の氏名、メールアドレス、お問い合せ送り状No.が表示される事象が発生しました。
調査の結果、同事象はシステム不具合に起因するものであり、第三者による不正アクセスやサイバー攻撃によるものではないことが確認されましたが、これにより約7万人の顧客の個人情報に影響が及んだ可能性があることが判明しています。(2026年7月19日公表)

(協力:TMIプライバシー&セキュリティコンサルティング株式会社)
関連記事

アスクルCEOが語る、ランサムウェア被害下での意思決定と逆境から進化への転換 – AWS Summit Japan 2026
2025年10月にランサムウェア攻撃を受け、全物流センターの停止から完全復旧まで3か月半を要したアスクル株式会社。未曾有の危機に、同社 代表取締役社長CEOの吉岡 晃氏はどう向き合ったのでしょうか。
緊急事態下で行われた意思決定の全容と、AI-DLC(AI駆動開発ライフサイクル)のアプローチにより、逆境を進化へと転換した軌跡について同氏が語りました。

ランサムウェア被害時のフォレンジック調査はどう進む? 費用・期間・対応フローと平時の備えを専門家に聞く
もしも自社がランサムウェア被害にあったとしたら、はじめの24時間、48時間、そして復旧に至るまでには、誰に協力をあおぎ、どう対応するべきなのか――。
ランサムウェア被害時の対応と再発防止の成否を左右するのが、フォレンジック調査です。しかし、深刻なサイバー被害を経験したことがない企業では、フォレンジック調査が必要になることは認識していても、有事の具体的な対応方法や事前にとるべき準備等については整理できていないのが実情ではないでしょうか。
本記事では、調査の流れから、依頼時にすべきこと・避けるべきこと、平時にとるべき備えについて、専門家2名に聞きました。
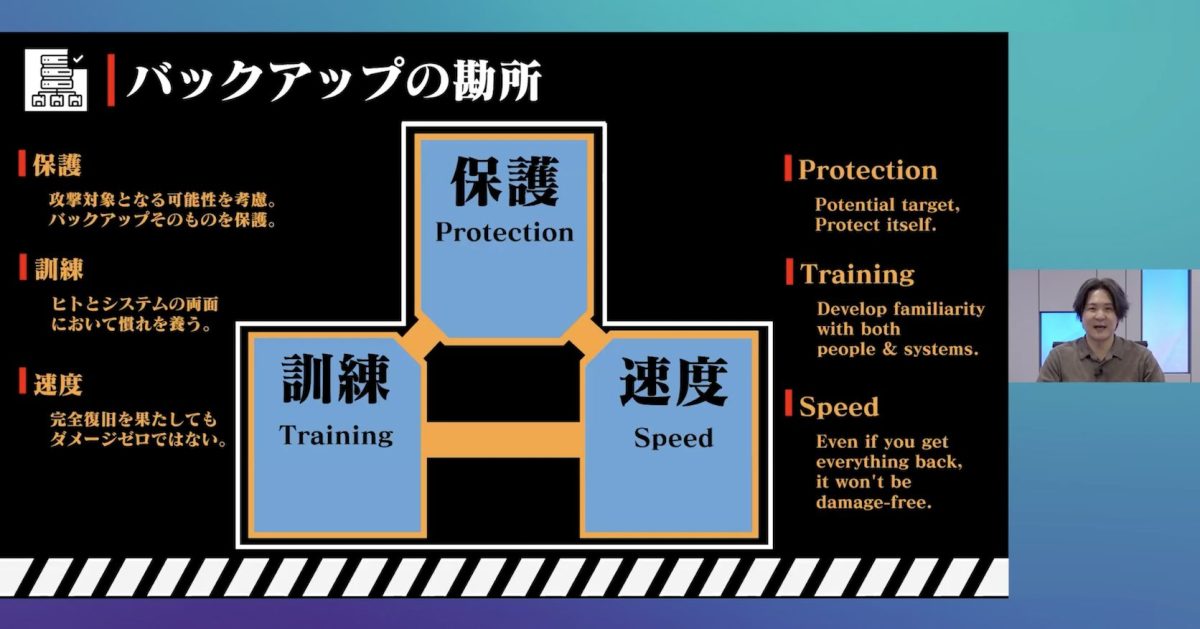
辻伸弘氏が語る最新セキュリティ脅威と2026年の対策 侵入前提でも「防御を簡単に諦めない」
ランサムウェア攻撃をはじめ、サイバー攻撃の分業化が進み、攻撃者の裾野が広がるなか、企業に求められるセキュリティ対策も刻々と変化しています。近年の動向を踏まえて、企業は2026年にどのような対策に取り組むべきなのでしょうか。
2026年1月に講演した辻 伸弘氏は、2025年のランサムウェア攻撃の傾向を振り返ったうえで、実効的なバックアップのためのポイント、フィッシング攻撃の多様化による影響、そして情報窃取型のマルウェア「インフォスティーラー」の脅威と特徴について詳しく解説しました。

ランサムウェア身代金は払っていいのか? 法令や判断基準、事前策を弁護士が解説
近年、ランサムウェア攻撃が大きな脅威となっており、ランサムウェア攻撃者による身代金の要求への対応や、支払った場合に生じ得る問題などについて、たびたび議論を呼んでいます。
本記事では、「身代金の支払いは復旧のための選択肢となり得るか」「身代金を支払った場合、どのような法律に抵触する可能性があるか」「攻撃者と交渉を行うべきなのか」といった論点について、森・濱田松本法律事務所の蔦 大輔弁護士が解説しています。

徳丸浩氏に聞く、クレカ情報の非保持化に潜む漏洩リスクとEC事業者の対策
ECサイトやWebサービスからの情報漏洩が相次いでおり、クレジットカード番号やセキュリティコードなど、機微な情報が漏洩する事案も散見されます。特に、クレジットカード情報は、2018年に施行された改正割賦販売法にもとづき、ECサイトやWebサービスの運営事業者では事実上、保持しないこと(非保持化)が義務付けられているなか、なぜ漏洩被害が発生してしまうのでしょうか。
Webセキュリティの専門家である徳丸浩氏に「なぜクレジットカード情報の漏洩が起こってしまうのか」「ECサイト事業者はどのような対策をとるべきか」「漏洩が発生した場合、どんな流れで対応すべきか」などを伺いました。

両備システムズ – 目的の明確化と経営陣の巻き込みにより、実効的なインシデント訓練を実践
岡山県を創業の地とするシステムインテグレーターである株式会社両備システムズは、一般社団法人 日本シーサート協議会からのアドバイスをもとに自社CSIRTの「Ryobi-SIRT」を構築し、目的を明確化したインシデント対応訓練を実施しています。
本記事では同社の取組み事例をもとに、経営層・役員を巻き込んだCSIRT体制の構築方法と、現場の意見も踏まえた効果的な訓練の実施方法について紹介します。

YKK APが明かす、セキュリティインシデント訓練の実践例 身代金要求への対応判断、記者会見訓練まで
サイバー攻撃による事業停止が現実の脅威となるなか、「有事に本当に動けるか」を問い直す機会として、インシデント対応訓練への関心が高まっています。しかし、自社の取組みが本当に十分なのか、不安を抱えているセキュリティ担当者も多いのではないでしょうか。
YKK AP株式会社が2026年3月に講演したセミナーでは、取り組むIT-BCM活動の全体像や、セキュリティインシデント訓練を読み上げ型から状況付与型へと発展させた過程、具体的なシナリオ・訓練方法・評価結果に至るまでを紹介。身代金要求への対応判断や記者会見訓練といった踏み込んだ事例も含め、実践例が詳細に明かされました。

 最新情報をフォローする