「何をするべきか」と「どう実現するか」のギャップを埋める
「セキュリティ対応組織の教科書 (以下、教科書)」と、それを基とする「ITU-T勧告X.1060 」では、CDC 3 組織のセキュリティ対応を俯瞰するための「共通の物差し」 として活用できます。
9のカテゴリーと64のサービス
一方、実際に顧客とセキュリティ対策を検討していると、X.1060を使うことで見えてくる課題があります。
「何が足りないかは分かった。しかし、それをどう実現すればよいのか」。
この「何をするべきか」と「どう実現するか」の間にあるギャップを埋める べく、日本セキュリティオペレーション事業者協議会(ISOG-J)を傘下に置く日本ネットワークセキュリティ協会(JNSA)において2025年6月、「X.1060マップ活用ワーキンググループ(WG)」を立ち上げました。X.1060を「聞いたことがある国際標準」から「使われる国際標準」へと昇華させ、実際のセキュリティ強化につなげる 活動です。
「網羅的なセキュリティ対策」はなぜ難しいのか
顧客とセキュリティ対策について議論していると、「網羅的に行いたい」という要望もよく聞きます。
しかし、「網羅的」とはどこまでを指すのでしょうか。
サイバー攻撃の入口はネットワークだけではありません。エンドポイント、クラウド、ID、アプリケーション、データなど、守る対象は広がっています。
さらに、製品を導入するだけではセキュリティ対策は成立しません。脅威情報の収集、脆弱性管理、ログ監視、インシデント対応、教育、訓練、評価、改善など、継続的に行わなければならない活動もあります。
ネットワークの担当者であれば、ファイアウォールやIDS/IPSを中心に考えるかもしれません。SOC(Security Operation Center)の担当者であれば、SIEM(Security Information and Event Management)やEDR(Endpoint Detection and Response:端末での検知と対応)、ログ監視、インシデント対応が頭に浮かぶでしょう。ガバナンスを担当する人であれば、リスク管理、規程、教育、監査を重視するはずです。
これらは、どれも必要な対策 です。一方で、それぞれの専門領域や経験を起点に考えると、意図せず抜けが生まれることがあります。組織、人、プロセス、技術を含めて全体を捉えるためには、共通の基準が必要 です。
そこで活用できるのが、X.1060です。X.1060の64サービスに自組織の活動を当てはめることで、「実施できている」「この領域は弱い」「ここは手を付けられていない」といった状況を整理できます 。
ただし、ここで重要なことは、64サービスすべての実施ではありません 。企業によって事業内容も、保有する情報も、システムも、想定する脅威も異なります。必要となるセキュリティ対策がすべての企業で同じであるとは限りません。一度全体を見たうえで、自組織に必要な対策 を選ぶ。必要だが不足しているX.1060のサービスは何か。すでに実施しているものは十分か。自組織で対応するのか、外部に任せるのか。あるいは、自組織には必要ないと判断するのか。こうした議論を担当者の経験だけに頼らず進めるための共通の物差しとして、X.1060を活用できます。
製品導入より先に考えるべきこと
X.1060は、必要な対応を整理するためにも有効です。
セキュリティの世界では、新しい製品や技術、キーワードが次々に登場します。ランサムウェア攻撃が増えているから、この製品を導入しよう。他社がEDRを導入しているから、自社も導入しよう。ゼロトラストに対応しなければならない。
こうした議論そのものが間違っているわけではありません。しかし、製品や技術といった実現手段から考え始めると、いつの間にか「製品を導入すること」が目的になってしまうことがあります。本来は、まず自組織に必要なセキュリティ対応を整理し、そのうえで実現手段を考える 必要があります。
何を守るのか。どのような脅威に備えるのか。そのために、どのような活動が必要なのか。それらを整理した後に、製品を導入するのか、運用を改善するのか、外部の支援サービスを利用するのかを考える。顧客のセキュリティ強化を支援する立場でも、この順番は大切にしなければならない と考えています。
X.1060は、製品や技術を選ぶ前に「そもそも何をする必要があるのか」を整理するための共通の物差しにもなります。
X.1060活用で残る壁「使うべき製品・サービスや相談先が分からない」
一方で、X.1060を実務に落とし込もうとすると、次の課題が現れます。
たとえば、64サービスを使って自組織の状況を整理し、ある領域のセキュリティ対策が不足していると分かったとします。では、その不足をどう補えばよいのでしょうか。
製品で補うのか。既存製品の使い方を見直すのか。運用プロセスを変えるのか。外部の支援サービスを利用するのか。自組織で構築するのであれば、どの企業に相談すればよいのか。ここから先は、一気に具体的な話になります 。
X.1060には、セキュリティ対応組織が担うサービスが体系的に整理されています。しかし当然ながら、特定の製品名やサービス事業者、相談窓口まで示すものではありません。X.1060は製品カタログではなく、国際標準です 。利用する立場からすると、「何を強化すべきかは分かった。しかし、何を使えばよいのか、誰に相談すればよいのかが分からない 」という実務上のギャップが残ります。
課題と解決策をつなぐ「X.1060サービスマップ」
この「何をするべきか」と「どう実現するか」の間にあるギャップを埋め、実際のセキュリティ強化につなげたい。そのために立ち上げたのが、JNSA調査研究部会の「X.1060マップ活用WG」です。名称を「マップ作成WG」ではなく「マップ活用WG」としているのは、マップを作ること自体を目的にしないという意図があります。X.1060を使って不足を見つけ、その先の改善までつなげる 。あくまで利用者の課題解決を活動の中心に置く 、という思いを名称に込めています。
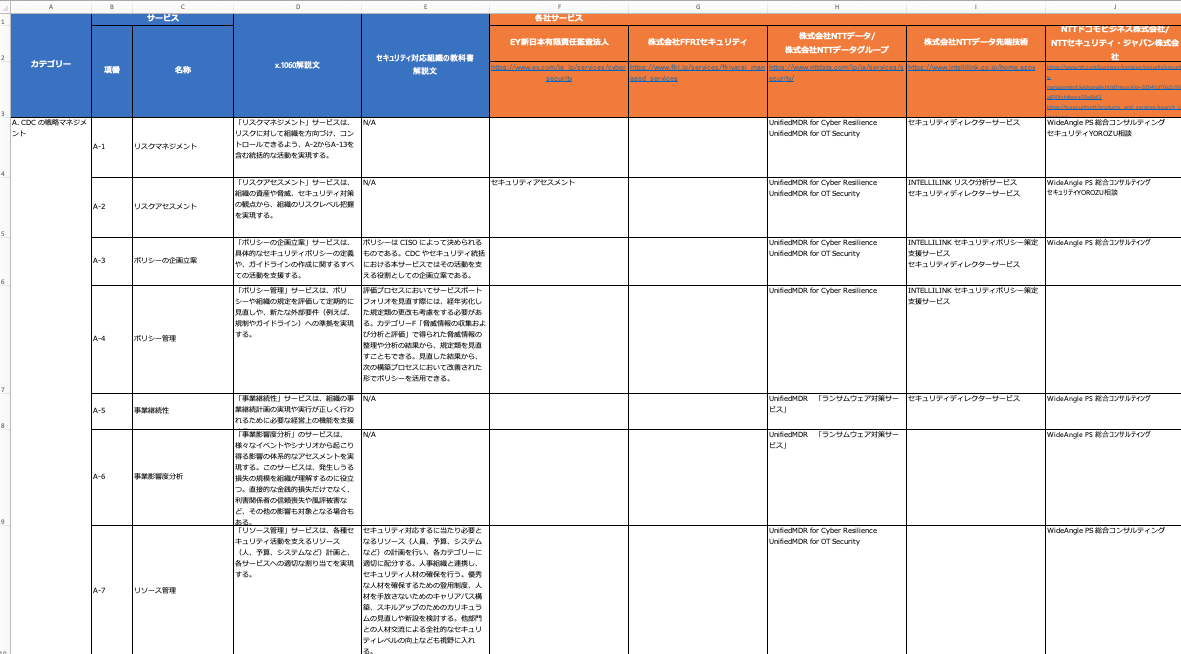
本WGでは、X.1060の64サービスと、市場に存在するセキュリティ製品、ソリューション、支援サービスとの対応関係を整理しています。その最初の成果物として、2026年3月に「X.1060サービスマップ (以下、サービスマップ)」を公開しました。
X.1060を用いて自組織に不足している領域を把握した後に、「この領域にはどのような製品やソリューションがあるのか」「どの企業が支援サービスを提供しているのか」といった具体的な選択肢を知るための材料として利用する ことを想定しています。たとえば、筆者が所属するNTTデータの製品・サービスとしては、ワンタイムパスワード認証サービス「BizXaaS-Authentication」を「G-1:セキュリティアーキテクチャ実装 」に、セキュリティ研修サービス「CybersecAcademy」を「I-2:教育・トレーニング」に分類しています。
エクセル形式で公開する「X.1060サービスマップ 」から抜粋
X.1060の対応表は、とある一社単独の製品やソリューションに絞って作ることもできるでしょう。しかし、利用する立場からすれば、一社の製品やソリューションだけが掲載されているよりも、さまざまな企業の選択肢を知り、比較・検討できる方が有用です。
「この領域を強化したい」と考えたときに、複数の実現方法を知り、その中から自組織に合った方法を検討できる 。そのようなサービスマップを作りたいと考え、WGはさまざまな立場の企業や実務家が参加するJNSAでの立ち上げとなりました。
ただし、このサービスマップは「記載された1つの製品を導入すれば、X.1060で示される1つのサービスを十分に実現できる」という一覧ではありません。
セキュリティ対策には、人・プロセス・技術の組み合わせが必要 です。1つの製品だけで実現できるものもあれば、運用する人が必要なもの、業務プロセスやルールの変更が必要なもの、複数の製品や外部支援を組み合わせるものもあります。
あくまで、X.1060で見つかった課題を具体的な改善施策へつなげるための補助ツールとして活用してもらうことを目指しています。
企業の垣根を越えて
JNSAには、製品ベンダー、MSSP(Managed Security Service Provider)、SOC事業者、SIer、コンサルティング企業、ユーザー企業など、セキュリティに関わるさまざまな立場のメンバーが参加しています。X.1060マップ活用WGにも、こうした多様なメンバーが集まり、それぞれの知見を持ち寄って活動しています。
普段は同じ市場の中で、それぞれの強みを生かして顧客に価値を提供している企業が、WGでは企業の垣根を越えて1つの成果物を作る。だからこそ、特定の企業や製品に偏らず、利用者が自組織に合った選択肢を検討できるサービスマップ にできると考えています。
また、サービスマップの利用が広がれば、「このX.1060の領域を支援できる製品やソリューションがまだ少ない」「こういう支援がほしい」といった利用者側のニーズも見えてくるはずです。
そうしたニーズが、新しいセキュリティ製品やソリューション、支援サービスにつながれば、利用企業のセキュリティ強化だけでなく、日本のセキュリティ市場そのものの活性化にもつながります。サービスマップを作って終わるのではなく、利用者と提供者の双方にとって、次の改善や新しい取り組みにつながるものにしていきたいと考えています。
日本のセキュリティ製品・サービスの海外展開を支援
本WGには、もう1つ実現したいことがあります。それは、日本のセキュリティ製品・ソリューション・支援サービスの海外展開 です。
日本には、優れたセキュリティ製品やソリューションを持つ企業が数多くあります。また、SOC運用、インシデント対応、コンサルティング、教育、各種運用支援など、現場で培われてきた技術やノウハウもあります。
一方で、それらを海外の利用者にどう説明するのか、どう見つけてもらうのかは課題の1つではないでしょうか。
X.1060はITU-Tの国際標準です。自社の製品やソリューション、支援サービスについて、「X.1060のこの領域を支援する」と整理できれば、海外に対しても国際標準を共通言語に、それらを説明しやすくなります。
もともと、X.1060の基になった教科書は、日本のセキュリティ実務者による活動から生まれました。日本で生まれた考え方が国際標準になったのであれば、その国際標準を今度は日本企業が持つ技術やノウハウを海外に伝えるためにも活用できるのではないでしょうか。
そこで生まれた製品やソリューション、支援サービスが海外でも評価され、使われるようになる。そのような流れを作ることも、X.1060マップ活用WGとして実現してみたいことの1つです。
X.1060を「聞いたことがある国際標準」から「使われる国際標準」へ
サービスマップは、2026年3月に最初の成果物を公開したばかりです。今後は掲載するセキュリティ製品、ソリューション、支援サービスを増やすだけでなく、実際の活用事例やノウハウを蓄積していく必要があります。
目指しているのは、サービスマップそのものを大きくすることではありません。X.1060を使って自組織の状況を整理し、不足しているところを見つけ、その先の具体的な改善につなげる組織を増やすことです。
「X.1060という国際標準を聞いたことがある」という状態から、「X.1060を使って組織のセキュリティを見直した」という状態へ。そのために、サービスマップや、WGで蓄積していく活用ノウハウを役立ててもらいたいと考えています。
更新情報は、ISOG-J「活動成果 」(2026年9月1日最終更新)にまとめています。↩︎
ITU-T「Recommendation X.1060 」(2026年3月16日)↩︎
「Cyber Defence Centre」の略。イギリス英語表記なのでDefence Centreとなっています。また、2026年3月公開の「Recommendation X.1060 Ed.2」より「Cyber Security Centre(CSC)」と併記していますが、本連載ではCDCに統一しています。↩︎



 最新情報をフォローする