「セキュリティは侵害前提で備える」freee 茂岩氏のサイバーレジリエンス強化例

2025年は大手企業のランサムウェア被害が世間を騒がせました。加えて、2025年上期には、中小企業のランサムウェア被害件数が過去最多を記録したとする調査結果 1 もあるなど、サイバーリスクは企業規模にかかわらず、増加の一途を辿っています。
2014年に株式会社ディー・エヌ・エー(以下、DeNA)でセキュリティ部を立ち上げたのち、2022年からフリー株式会社(以下、freee)のCISOを務めている茂岩 祐樹氏は、昨今のセキュリティインシデントが多発する状況を鑑みつつ、「セキュリティ侵害は受ける前提で準備すべき」と指摘します。
2025年9月2日、茂岩氏は「freeeのセキュリティ方針とサイバーレジリエンス強化策」と題した講演で、同社のセキュリティ方針を紹介。そのうえで、インシデント発生時に迅速に回復して事業を継続させる「サイバーレジリエンス」の取り組み方と、そのための体制構築の方法を語りました。
CSIRTに加えて、サービスを守るための「PSIRT」を設立
茂岩氏は冒頭、同社セキュリティ組織の歴史と、その方針を紹介しました。
 フリー株式会社 CISO 茂岩 祐樹氏
同社は2015年に、社内セキュリティに対応する専門チームとなるCSIRT(シーサート)を設立。以降もCISOの任命やSOC1認証の取得、製品やサービスのセキュリティインシデントに専門的に対応するPSIRT(ピーサート)設立など、セキュリティに関する体制を次々に構築しています。
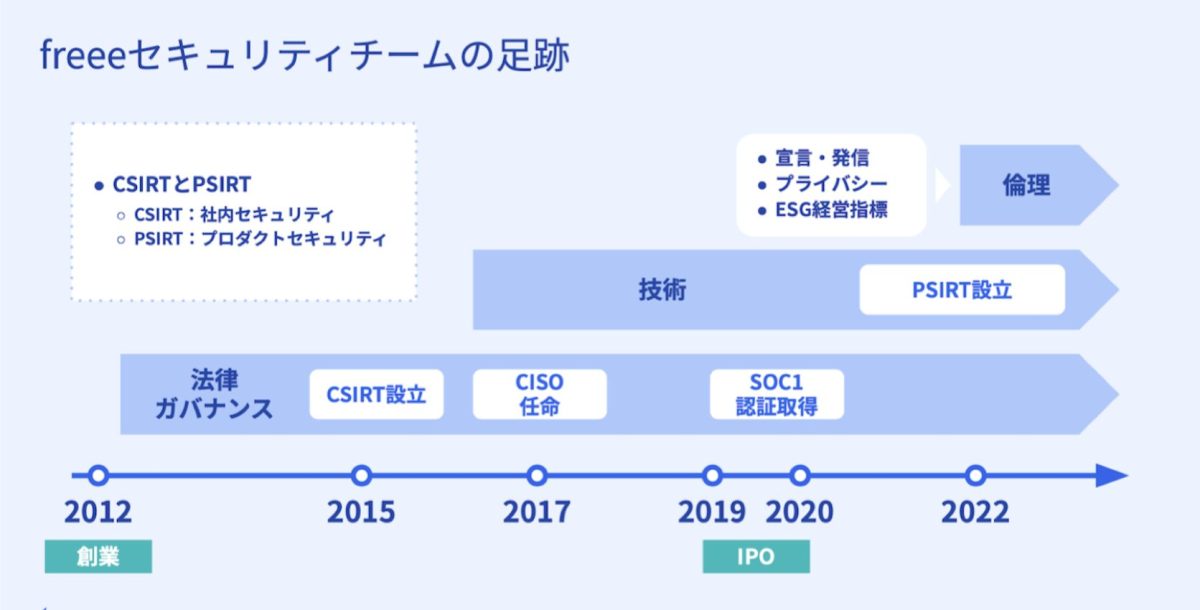 freeeセキュリティチームの足跡
特にPSIRTでは、自分たちで設計レビューや脆弱性診断を実施するなど、日々技術力を磨きつつ、獲得した知見をブログ「freee Developers Hub」で発信していると語ります。
セキュリティ方針策定のための4ステップ
同社のセキュリティ方針は、具体的にはどんなプロセスで策定しているのでしょうか。茂岩氏は、まず今後1〜2年で取り組むことを大まかに検討したうえで、以下の4つのステップに分類し実行していると説明します。
- 「事前知識の収集」
- 「自社リスクの分析と評価」
- 「対策の検討」
- 「対策の実施」
方針の策定プロセスでは、まず、各所で公表されているセキュリティ情報を参考にするとともに、スモールスタートから始めることを推奨します。
茂岩氏も前職のDeNAではインフラ部門を統括しつつ、兼務の形でセキュリティ業務を担当するようになったことを明かし、「セキュリティ業務を一人で始める方は業界にたくさんいる」と語ります。
「人件費への投資は成果が現れるまでに時間がかかり、リターンが見えにくいことが多い。セキュリティ組織のコアコンピテンシーや会社の事業に合わせて、一番リスクに効く領域を決め、そこに絞って成果を出すと、その後の組織作りの助けになる」(茂岩氏)
 策定方法の概略
事前知識:自己流ではなくガイドラインを基準に用いる
セキュリティ方針を策定するための4つのステップは、それぞれどのように進めるべきなのでしょうか。
第1ステップ「事前知識の収集」では、自社のリスク評価を行うために、独立行政法人 情報処理推進機構(IPA)「中小企業の情報セキュリティ対策ガイドライン」や、各省庁・業界団体のガイドラインなどを参考にするといいます。
「たとえば、我々が所属するフィンテック業界では、金融庁からガイドラインが出ている。まずは自己流ではなく、こういった各業界の様々なチェックシートやガイドラインを活用して自社を評価することをおすすめする」(茂岩氏)
そのほか、包括的なフレームワークとして、「NIST Cybersecurity Framework」や「CIS Controls/Benchmarks」「ISO 27001」「SOC2」なども参考となるといいます。
さらに、茂岩氏は「セキュリティ業務を一人で始めたとしても、いずれやることは増え、組織の構築が必要になる。ずっと一人でやるわけにはいかない」として、「CSIRTスターターキット」「CSIRTマテリアル」「インシデントハンドリングマニュアル(JPCERT/CC)」といった、組織構築やインシデント対応の観点で役立つ資料も紹介しました。
リスク分析・評価:「積極的諦め」により防御対象を絞り込む
自社リスクを分析、評価する第2ステップでは、第1ステップを踏まえてチェックシート等を作成し、リスク評価等を行うこととなりますが、多くの場合、できていないことがたくさん見つかることから、対応の優先順位づけが必要となります。
そこで活用するとよいのが、リスク評価マトリクスです。各事業の特性を考慮しつつ、具体的なインシデントの発生頻度と影響度を軸に据えて把握・分析することで、適切な優先順位づけが行えるといいます。
第2ステップのポイントとして茂岩氏は、「積極的諦め」の重要性を強調します。「実際にチェックシート等を用いて分析・評価すると、できていないことが多く見つかる。しかし、一斉にすべてはできない。完璧を目指して活動がスタックすることを何度も経験した」と振り返ります。
積極的諦めについて、茂岩氏は情報統制を例として説明。「経営に特に大きなダメージを与える情報は何か。たとえば、社内の機密情報の中でも、特許出願前の設計情報は『最重要』とするなど、各社ごとにランキングが付けられるはず。統制対象を絞り込んで対策を始めることが成功の秘訣」とし、割り切った優先順位決めを推奨しました。
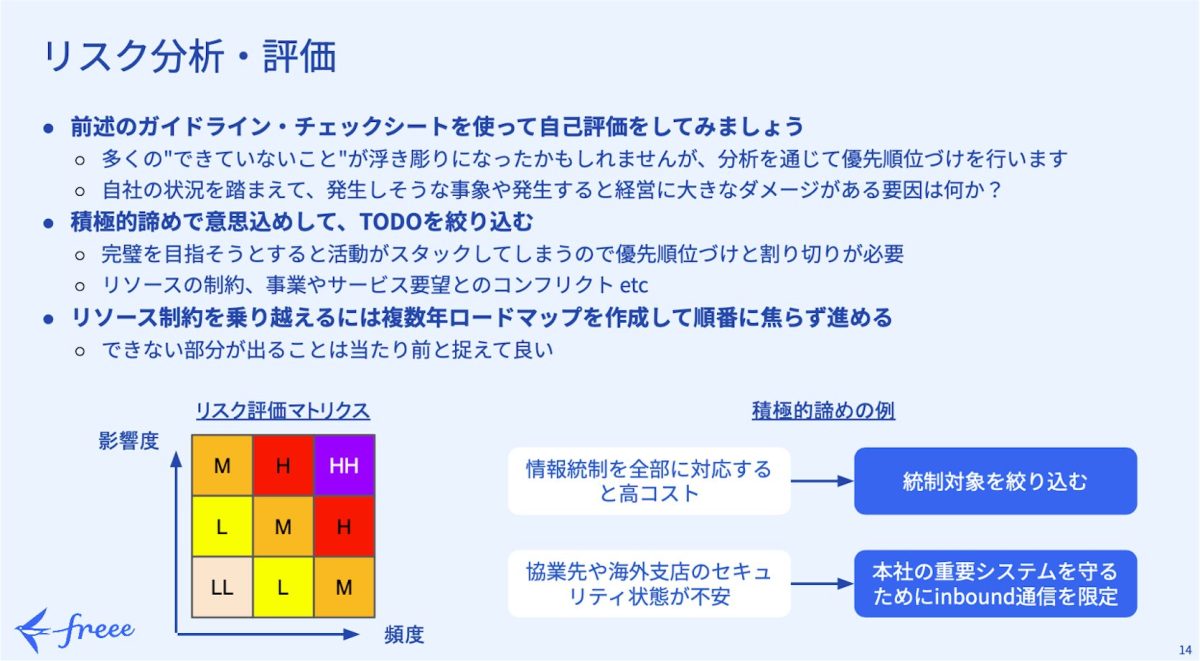 第2ステップ(自社リスクの分析と評価)の概要
対策検討:関連部門や社外に支援を求める
第3ステップでは、洗い出したリスクへの対策を検討します。具体的な手法として茂岩氏は、「CIS Benchmarks」などのフレームワークを活用して抜け漏れを防ぎ、また社内外へ積極的に助けを求めると語ります。
「具体的な対策になればなるほど、専門知識が必要。そもそもセキュリティ対策は、情報システム部門や業務部門と連携しないとできないことが非常に多い。必要に応じて関連部門や社外へ積極的に助けを求めるべき」(茂岩氏)
さらに、「情報セキュリティ10大脅威 2025」などの最新の攻撃トレンドや、AI関連の動向を考慮した対策も重要だと加えます。茂岩氏は、「業界団体で周知されている典型的な攻撃パターンを参考に、自社でシミュレーションすることが大切。また、AI時代を迎えて攻撃の裾野がますます広がっていることにも留意しなければならない。一昔前のフィッシングメールはおかしな日本語で気づけたが、AI翻訳がより優秀になっており、もはや『日本語の壁』は存在しない」と語りました。
対策実施:侵害される前提での準備
検討した対策を実施する第4ステップでは、「セキュリティ侵害は受ける前提で準備する」といいます。
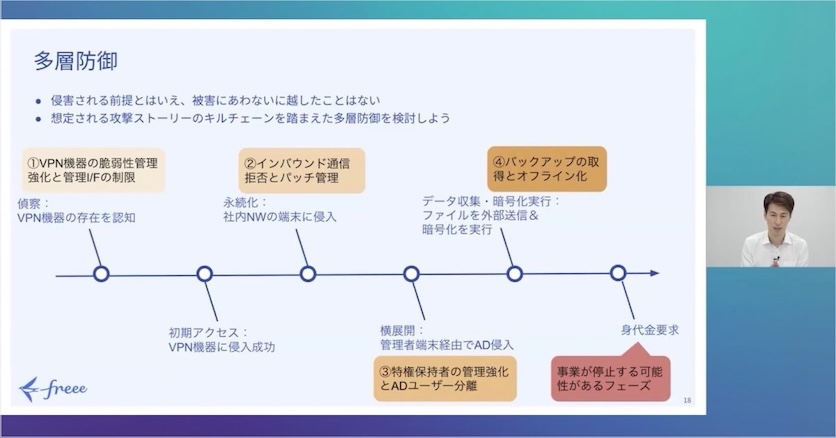
「セキュリティ侵害は受ける前提とはいえ、被害がないことが一番良い。想定される攻撃ストーリー『キルチェーン』を検討し、自分たちの防御がどう効くのかを把握する。また、防御を多層にすることで、1箇所が突破されても本丸には届かないという状況を作る」(茂岩氏)
さらに、自社でこれまで実際に発生したインシデントはもちろん、「IPAの10大脅威を見ると、ランサムウェア、サプライチェーン、脆弱性と、トピックがかなり固定化されている。これらの脅威はいつ自社に発生してもおかしくない」と、トレンドの脅威を題材に被害をシミュレーションすることの重要性を茂岩氏は強調します。
講演では特にランサムウェア攻撃を例にあげて、具体的に実施すべき対策とそのための事前準備が説明されました。
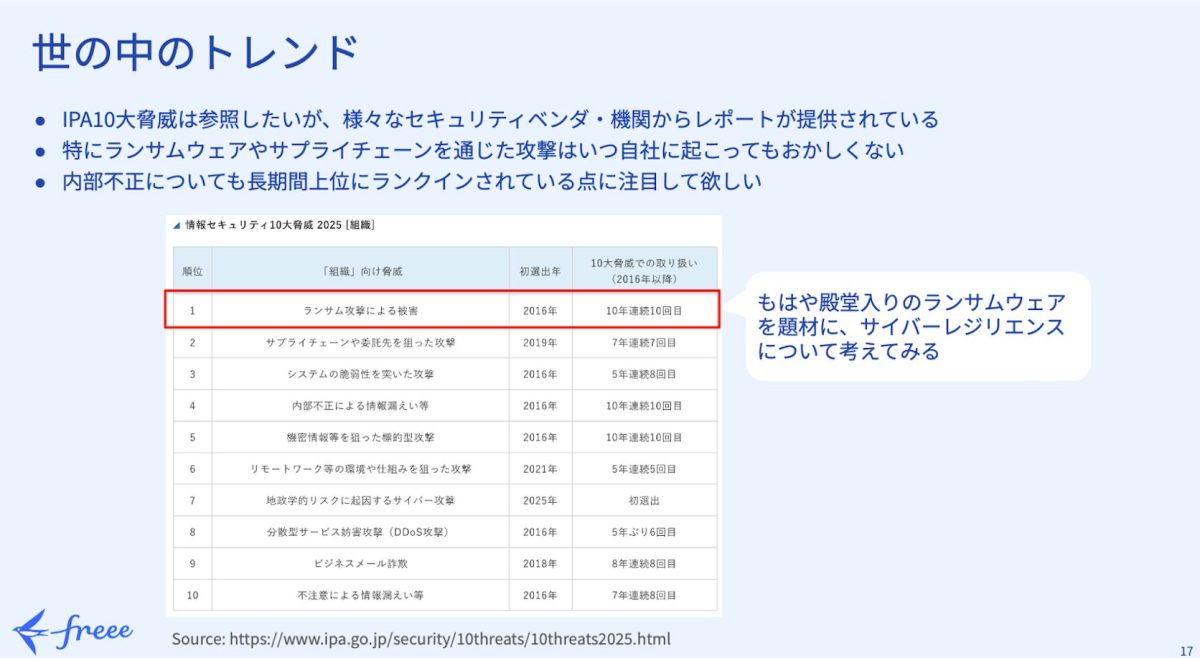 現在のトレンドも重視
想定されるキルチェーンを踏まえた「多層防御」
茂岩氏は、現在のランサムウェア攻撃の特徴として、半数以上がVPN機器への侵害がきっかけになっていると説明します。リモートワークの浸透で多くの会社がVPN機器を運用していますが、突破されると社内ネットワークへの容易なアクセスを許すことになります。そのためまずは、ベンダーから公表される脆弱性情報を確認しつつ、IP制限により管理インターフェースの脆弱性を外部から突かれることを防ぐなどの対策をしているそうです。
VPN機器の防御が突破されて社内に侵入された場合、社内ネットワーク上にあるデバイスへの攻撃が可能となり、インバウンド通信によりパッチが未適用のPCへ、その後は様々なポートへと、攻撃が広がりかねません。そのため、パーソナルファイアウォールでインバウンド通信を防御する、パッチを着実に適用するなどを2つ目の層とし、その先へと突破されにくい状況を構築しなければならないと茂岩氏は語ります。
しかし、もしも2層目も破られてしまった場合には、「Active Directory(以下、AD)」を狙って管理者の端末への侵入を試みる攻撃などを受ける可能性が考えられます。そのため、一般とAD管理者でアカウントや権限を分けることや、2要素認証などで対策し、PCを乗っ取られても即座にADに侵入させない体制を構築することが重要だと説明しました。
さらに、ここまでの3層と並行して、万が一侵入されデータが暗号化された場合にも、データを復旧できる体制をとっておくことにも注力しているといいます。データの暗号化は業務の停止に直結します。バックアップがあれば暗号化以前の状態に戻せますが、昨今ではバックアップまで暗号化される事案も出てきていることから、茂岩氏は、バックアップを別の場所でオフライン化することを対策としてあげます。
「昔はテープがよく使われていたが、昨今利用が増えているクラウドでは、アカウントと権限を通常の環境と完全に分けたものを用意する、読み取り専用にして書き込みできないストレージを用意して、毎日バックアップを転送することなどが有効だ。ここまでやれば、有事にも業務自体は継続できる」(茂岩氏)
このようにシミュレーションしながら自分たちに何層あるかを確認しつつ、まず2〜3層はある状態を目指すとよいと茂岩氏は提言しました。
 ランサムウェアのキルチェーンを念頭に置いた、多層防御のイメージ
迅速な調査・復旧
サイバーレジリエンスを高めるためには、攻撃に対する防御だけでなく、早急な検知が行える体制を整備しておくことも重要です。特に、ログの取得は、感染・被害状況の調査・把握を行ううえで極めて重要なため、着実に保存しておき、また検索して管理対象リソースの内容を把握、状況を特定できるようにしておかなければなりません。
また、迅速なリカバリーのために復旧手順を定めておくことも、レジリエンスの重要なポイントです。たとえば、個人データが漏洩した場合に個人情報保護委員会に報告すべき内容や、契約先や監督官庁、取引先等への連絡タイミングと順番、プレスリリースの配信方法などを手順として書いておくと、混乱せずにすむといいます。茂岩氏は「マニュアルは、初見だとスムーズに実行することが難しい。リカバリーを訓練しておくことも大事」と補足します。
データが暗号化された場合には、オンライン上の書類は閲覧できなくなってしまうため、マニュアルをはじめ重要な資料は印刷しておくことも推奨されました。
経営陣とのコミュニケーション
策定した方針や対策のスムーズな実施にあたり、経営層の支援は不可欠です。しかし、経営層は多忙かつ、セキュリティ以外にも多くの検討事項があります。茂岩氏は、「セキュリティは、表面上は問題ないが氷山の水面下に多くの問題があるという場合が多い。経営層と定期的に対話し、刺激する必要がある」とし、経営層をセキュリティ対策に巻き込む必要性を強調します。
その際、経営者のセキュリティへの認識が⾃然と⾼まることは滅多になく、セキュリティ担当⾃⾝が⽬線を上げる役割を担う必要があるとし、インプットの重要性を力説します。
「要求レベルは事業規模や業界、業態等で変わる。自分たちが本当に守りたいもの、絶対に避けるべき事態をすり合わせ、経営層と認識を合わせておく。何を優先的に対応するかというコンセンサスを取ることが大事。他社がどうしているかを気にする経営者も多いため、様々なコミュニティに所属しておき、そこで共有された情報を経営者にインプットすることもおすすめ」(茂岩氏)
また、対話するうえでのヒントとして、「経営者も人なので、正論だけで話しても理解が進まないことがある。理系、文系などその人ごとの出身や背景は様々なため、どういう思考をしているか、どんな話に興味を持つかなどを研究してほしい。あわせて、伝えたいことをなるべく伝えるのは大事だが、トピックが多すぎても経営者は覚えきれない。1〜2つでいいので、印象深い話をすることを心がけてほしい」と加えました。
あわせて、セキュリティ領域では特有の知識が求められることから、経営者には定期的に情報を提供してセキュリティの話題に慣れておいてもらうことも重要だと茂岩氏は語り、「やさしい話から始めて何度も繰り返していくと、だいたい理解してもらえるようになる。事業スピードと統制のバランスも加味しながらにはなるが、徐々に経営者の『セキュリティ筋』を鍛えていってほしい」と茂岩氏は提言し、講演を締めくくりました。


 最新情報をフォローする