顧客情報、認証情報の保護を重視
貴社のセキュリティ組織における管轄範囲と体制について教えてください。
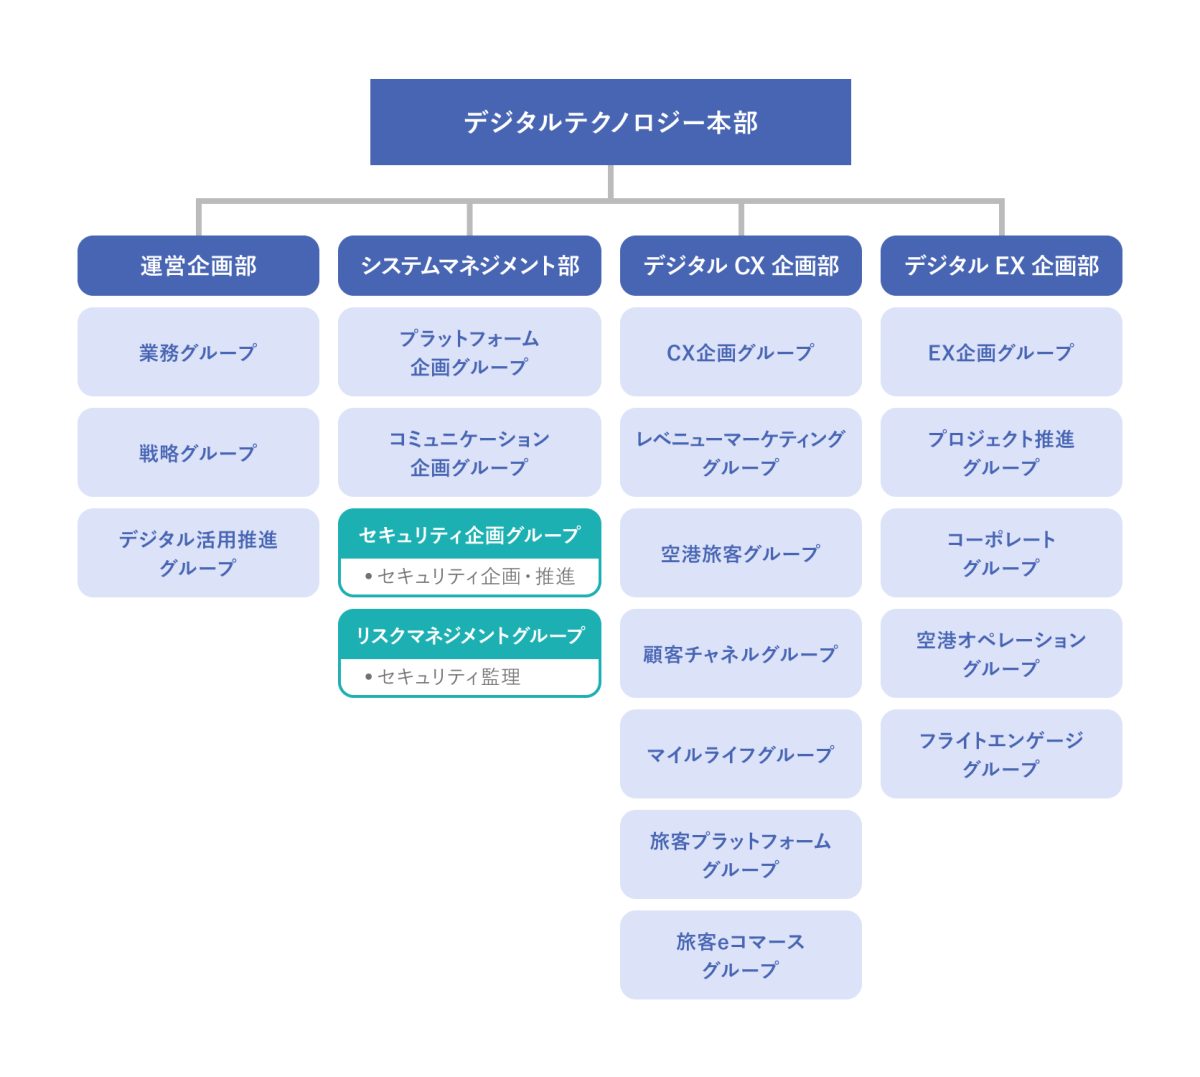 デジタルテクノロジー本部 組織図
安達氏:
当社のセキュリティ組織では、日本航空株式会社をはじめ、子会社や海外拠点を含めたJALグループ全体のセキュリティ業務を担っています。グループ会社は190社、従業員数は約36,000人にのぼります。
体制としては、2024年4月にデジタルテクノロジー本部として組織改正され、運営企画部、システムマネジメント部、デジタルCX企画部、デジタルEX企画部の4部で構成されています。サイバー攻撃や情報漏洩への対策は、システムマネジメント部の中のセキュリティ企画グループとリスクマネジメントグループが担っており、メンバーは全部で14人(2024年3月19日時点)です。
私たち2人はセキュリティ企画グループに所属しています。主な業務はセキュリティのリスクを分析・評価し、必要な制度の整備やシステム対策を推進することです。グループ内で利用するセキュリティ関連製品(ソフトウェア、機器、SaaSなど)を選定したり、情報システムを利用する際のルールをつくったりしています。
山脇氏:
セキュリティ企画グループには6人が所属しており、そのなかで私は主にメールセキュリティや、CASB(Cloud Access Security Broker)1、SASE(Secure Access service Edge)2 などの導入・運用を担当しています。また、セキュリティ関連業務と併行して、生成AIの活用に向けた検討にも携わっています。
安達氏:
セキュリティ企画グループ内での担当は、本人のスキルや経験、そして「ネットワークに詳しい」「他組織との調整が得意」といった特性、さらに本人の希望を併せて考えたうえで割り当てています。
顧客向けのチケット販売システムから、オフィス業務のためのアプリケーションまで、幅広いシステムを運用しているかと思いますが、情報セキュリティの観点で優先順位や運用方針はどのように定めているのでしょうか。
安達氏:
まず「運航の安全」と「お客さまの情報を守ること」が最優先です。そのなかで、サイバーセキュリティについてはお客さま情報や認証情報の保護を重視しています。
また、運用面では、2017年にBEC(Business Email Compromise:ビジネスメール詐欺)の被害にあったこともあり、財務部と連携し、標的型メール訓練を実施するなど対策に取り組んでいます。不審なメールはメールフィルター製品などで遮断してはいますが、それだけでは限界があるので、部門をまたいだ連携によって対応しています。
運航の安全・維持という面では、航空機そのもののセキュリティも管轄しているのでしょうか。
安達氏:
航空機そのもののサイバーセキュリティは整備や安全、運航のセクションとともに対応しています。航空機の電子化が進み、複数部門と連携したサイバーセキュリティ対策が一層求められるようになってきています。
 安達 太一氏(日本航空株式会社 デジタルテクノロジー本部 システムマネジメント部 セキュリティ企画グループ グループ長)
CSIRT訓練には、社内外から総勢95人が参加
SOCやCSIRTなどはどのように編成していますか。
安達氏:
JALグループのIT中核会社として、ITソリューションの提供や運用を行う株式会社JALインフォテックがあり、SOC業務はJALインフォテックと外部の専門会社が分担して担っています。
外部の専門会社は、高い専門性を活かすとともに24時間監視可能な体制を保持している一方、JALインフォテックはグループ内のシステムに精通しており、それぞれの長所を活かす分担としています。
SOCからの連絡を受けて動くCSIRTは、リスクマネジメントグループが主幹を務めています。その他、CSIRTのチームには、航空機の事故も含めたリスク管理全般を担っているリスク管理部、広報や法務といった当社コーポレート部門の関連部署、およびグループ会社のIT部門などが連なっています。
CSIRTについては年2回以上の訓練を実施しています。先日は「空港の端末が起ち上がらない。障害だという申告があったが、調べてみるとマルウェアに感染していた」という設定で訓練を行いました。担当役員をはじめ、コールセンターや空港担当、グループ会社、外部専門家など、総勢95人が参加する大規模なものとなりました。
10年計画で取り組むサイバーセキュリティの全面見直し
セキュリティ組織としてのミッションや目標はどのように設定していますか。
安達氏:
今年度、セキュリティ企画グループでは、「端末の感染台数を一定数以下に抑える」といった定量的な目標を立て、その達成を目指しています。個人目標については、他社でいうMBO(目標管理制度)に近い制度があり、マネジメント層が立てた目標を、1人ひとりの業務目標に連動させる形で設定しています。
2019年、現システムマネジメント部の福島 雅哉部長が、10年計画で社内のサイバーセキュリティ体制をアップデートし、はじめの5年で旧来のセキュリティ製品を全社のサイバーセキュリティ戦略に沿う形で順次刷新するとメディアで語っていました 3。今年が5年目ということになりますが、計画の進捗状況についてお聞かせください。
安達氏:
そのときに福島が提示した目標は達成しました。まずは先ほどお話しした外部SOCの採用により、24時間365日の監視体制を実現しました。
また従来は端末の挙動や通信を十分監視できておりませんでしたが、XDR(Extended Detection and Response)4 やNGFW(Next Generation Firewall)5 の導入により可視化が進み、対策に役立てています。
さらに、ウィルスに感染した場合、かつては端末のネットワークケーブルを人手で抜く、などの対応を実施していましたが、防御の自動化機能により、感染時はシステム上で対象の端末を隔離したり、危険なWebサイトを自動で遮断することができるようになりました。
コロナ禍をきっかけとしたテレワークの進展により、2019年当時から大きく変わった部分もあります。当初はオフィス内を念頭においた対策を想定していたのですが、テレワーク環境でのセキュリティ対策の必要性が高まり、SASEを導入することで対応しました。
山脇氏:
テレワーク環境へのSASEの導入は2~3年かけて進めてきましたが、いまでは完了というところまできています。現在はそれに併せて、拠点間の通信もより安全なものに置き換えていこうとしているところです。
 山脇 学氏(日本航空株式会社 デジタルテクノロジー本部 システムマネジメント部 セキュリティ企画グループ アシスタントマネジャー)
刷新されたソフトウェアや機器の性能的な評価、費用対効果についてはどのように測定していますか。
安達氏:
セキュリティ製品の性能は使ってみないと判断が難しいところがあるため、必要に応じて導入前に試験運用し評価しています。当社の全体的なセキュリティレベルについては外部の専門会社による、NIST(米国標準技術研究所)の枠組み 6 に沿ったアセスメントを受けるようにしています。そのアセスメントの経年評価や他社との比較から、現在のセキュリティレベルを確認し、弱い点を是正する対応を継続して行っています。
10年計画の残り、2028年までについてはどのようなアクションを検討していますか。
安達氏:
まず、防御の自動化をさらに推進することです。最初に目標を立てた2019年当時から、機械学習による自動防御ができるシステムを想定していましたが、AIが予想以上に進化しており、2028年ごろには攻撃側も防御側もAIを使う世界になると考えています。
また、航空機の電子化によるサイバーリスク、サプライチェーンリスクなどが新たな課題として浮かび上がってきており、それらへの対応も行っています。
セキュリティ領域と社内システムを理解するための教育を配属後に実施
貴社には、空港、整備現場、オフィスなどで働く多様な職種の方がいらっしゃるわけですが、全社的なセキュリティ意識の啓蒙や教育にはどのように取り組んでいますか。
安達氏:
大きく分けて2つあります。1つ目はeラーニングでのセキュリティ教育です。1講座20分ほどで、半期に1度、その時のサイバー攻撃の状況に応じて求められるものを全社員が受講しています。直近では、サポート詐欺やSMS詐欺、生成AI利用のルールなどを教育内容に盛り込みました。
また標的型メール訓練を2015年から行っており、全社員のなかから送信先をランダムに選ぶ形で年に2~3回実施しています。こちらは開封率、報告率の改善が伸び悩んでいることもあり、全社員が年1回は訓練対象になるように訓練頻度を上げることを考えています。
その他、管理職向けのセキュリティ教育も2023年度から開始しました。内容はセキュリティルールと制度の徹底、インシデント発生時の対応が中心です。管理職になると部下から「パソコンを紛失した」「パソコンに怪しい画面が表示されている」といった報告・相談が寄せられることがあるため、初期段階で適切に対処できるようにすることが教育の目的です。
セキュリティ人材の採用や教育にはどのように取り組んでいますか。
安達氏:
当社ではセキュリティ専門職種の採用はありません。データサイエンス・デジタルテクノロジーや事務といった採用枠で採用された中から配属されるか、グループ会社やITベンダーからの出向です。人材は不足しているので、グループ内で公募をかけるなど、関心のある人に来てもらえるような取組みをしています。
配属が決まったメンバーには、まずIT企画本部の基礎教育(1〜2時間×10〜20講座)を受けてもらいます。セキュリティだけではなく、社内にどのようなシステムがあるのか、理解を深めてもらいます。内容は毎年4月にアップデートされ、既存の部員を含めて全員が年に1度、受講します。セキュリティ戦略部に配属されたメンバーは、それに加えて、外部の専門教育やセミナーを受講し、必要な知識を習得します。研修費用はもちろん、情報処理安全確保支援士のような資格の取得・維持費も会社が負担します。
また最新のセキュリティ情勢や動向の情報収集、人脈形成のため、米国で行われるRSAカンファレンスへの参加や、ITベンダーの本社視察を定期的に行っています。
山脇氏:
私も以前は、客室本部という部門で管理業務をしていたのですが、異動によりセキュリティ企画グループに配属になりました。最初はIT領域特有の言葉が分からずに苦労しましたね。それまでユーザーの立場からしかシステムに触れてきませんでしたが、裏ではこんな風にセキュリティ対策が施されているんだと知り、奥の深さを感じました。
リスクを判断し、回避策を検討できる能力が重要
セキュリティ企画グループの人材には、どのようなスキルが必要ですか。
安達氏:
リスクを分析・評価する能力が必要だと思います。新しい技術は便利な反面、リスクも伴います。お客さまによりよいサービスを提供するために、新しい技術の導入は必要ですが、安全・安心にご利用いただくためには、セキュリティ対策も必要です。
たとえば、事業部門からの新しいサービスの導入提案について、セキュリティ担当としてリスクを分析・評価し、必要なセキュリティ対策の実装について事業部門と協力しながらプロジェクトを一緒に推進する姿勢が求められます。
また、新しい技術を学び、業務スキルを習得しようとする意欲も必要です。
最後に今後の目標・展望についてお聞かせください。
安達氏:
デジタル技術を活用した、業務プロセスの変革が進む中、安全・安心なシステムを安定的に提供していくことが求められています。サイバー攻撃や情報漏洩からシステムやデータを守るため、新たなリスクへの技術的な対策を推進するとともに、セキュリティルールの整備・教育などセキュリティの文化的取り組みも必要と考えています。
山脇氏:
生成AIの導入・推進を担当するうえでは、セキュリティの担保に限らず、業務上どう有効に使えるかまで含めて、安全な活用ができる環境・ルールの整備を目指しています。
安達氏:
私が10年前にセキュリティを担当していた頃から比べ、セキュリティの領域や関わる組織が格段に広がりました。グループのメンバーとともに、積極的に知見や人脈を広げ、一緒に成長していきたいと考えています。
(取材・文:渡邊智則、写真:岩田伸久)


 最新情報をフォローする