IT & Information security Journal

セキュリティマネジメント

外部からの不正アクセス等によりネットワークの脆弱性を突かれ、個人情報などの重要情報の漏えいが発生してしまうことで、企業は社会的信頼を失い、事業存続が危ぶまれるケースも見られます。組織的かつ体系的なセキュリティ体制を構築することは、BCP(事業継続計画)の観点からも、企業における喫緊の課題となっています。 ISMS(情報セキュリティマネジメントシステム)などに基づく適切なセキュリティ体制を構築することにより、インシデントを未然に防ぎ、インシデントが発生した際に迅速に復旧させるためのサイバーレジリエンス(サイバー攻撃に対する適応力・回復力)を備えることが企業には求められます。

記事一覧

144件見つかりました

データガバナンスの戦略・ノウハウをマイクロソフトCSOが解説

企業を狙ったサイバー攻撃や情報漏えい事故が増える中、企業はどのようなセキュリティ対策を行うべきなのでしょうか。こうした課題を解決するためのデータ管理・ガバナンスの考え方やノウハウについて、2024年7月に開催された「Security Innovation Conference 〜情報漏えいから自社を守る方法〜」における日本マイクロソフト株式会社のチーフセキュリティオフィサー 河野 省二氏の講演をもとにご紹介します。
SaaSのセキュリティ評価 有効かつ低負担な進め方のコツ

近年、企業活動におけるSaaSの利用が一般化してきています。SaaSの提供事業者は大手企業からスタートアップまで多岐にわたり、提供事業者のガバナンス体制やセキュリティへの取り組み状況も千差万別です。そのため、SaaSを導入するにあたっては、そのSaaSが備えるセキュリティ機能や、SaaS提供事業者のセキュリティに関する取組み状況について、あらかじめ確認・評価することが求められます。 SaaSに関するセキュリティ評価の一般的な手法の1つに、セキュリティチェックシートを用いる方法がありますが、そのやりとりには多くの工数がかかり、またセキュリティ動向も刻々と変化することから、評価が形骸化してしまうケースも少なくありません。確認事項の多さや、作業の煩雑さから、担当者にとって大きな負担となることも懸念されます。 SaaSを導入するうえでは、セキュリティ面でどのようなポイントに注意すべきなのか。また、セキュリティ評価を低負担かつ有効に進めるためには、どんな手法をとるべきなのか。SaaSのセキュリティ評価プラットフォームを提供している株式会社アシュアードの真藤 直観氏に聞きました。

IPA「情報セキュリティ白書2024」を解説 〜クラウドサービスの活用促進に…

2024年7月30日に情報処理推進機構(IPA)から「情報セキュリティ白書2024」が刊行されました。 情報セキュリティに関する国内外の政策や脅威の動向、インシデントの発生状況、被害実態など定番トピックの他、その年ならではの象徴的なトピックを取り上げている資料となっています。今回はその中でも「クラウドのセキュリティ」のトピックについて、弊社の調査事例も交えて解説します。

植木 雄哉

植木 雄哉

株式会社アシュアード

SSPMとは? 機能やメリット、製品選定時の確認ポイントなど

近年、SaaSを利用する国内企業が急速に増えている一方で、SaaSにまつわる重大セキュリティインシデントの報告数も増加傾向にあります。そうしたなか、セキュリティを担保しながらSaaSを利用するために、SaaSのセキュリティ設定の状態を継続的に監視、評価、管理、可視化できるソリューションである「SSPM(SaaS Security Posture Management:SaaSセキュリティ態勢管理)」の必要性が注目されています。 従来行われてきた、手動によるSaaSのセキュリティ設定の評価を、SSPMというソリューションを活用して見直すアプローチは、企業全体のSaaSに関するセキュリティレベルの向上や、セキュリティ担当者の工数削減・負担軽減に有効です。 本記事では、SSPMが求められる背景や活用メリット、製品選定時のポイントを紹介します。

前田 拓也

前田 拓也

NRIセキュアテクノロジーズ株式会社

セキュリティ業務や戦略策定における生成AIの活用法 – AWS Summit Japan 2…

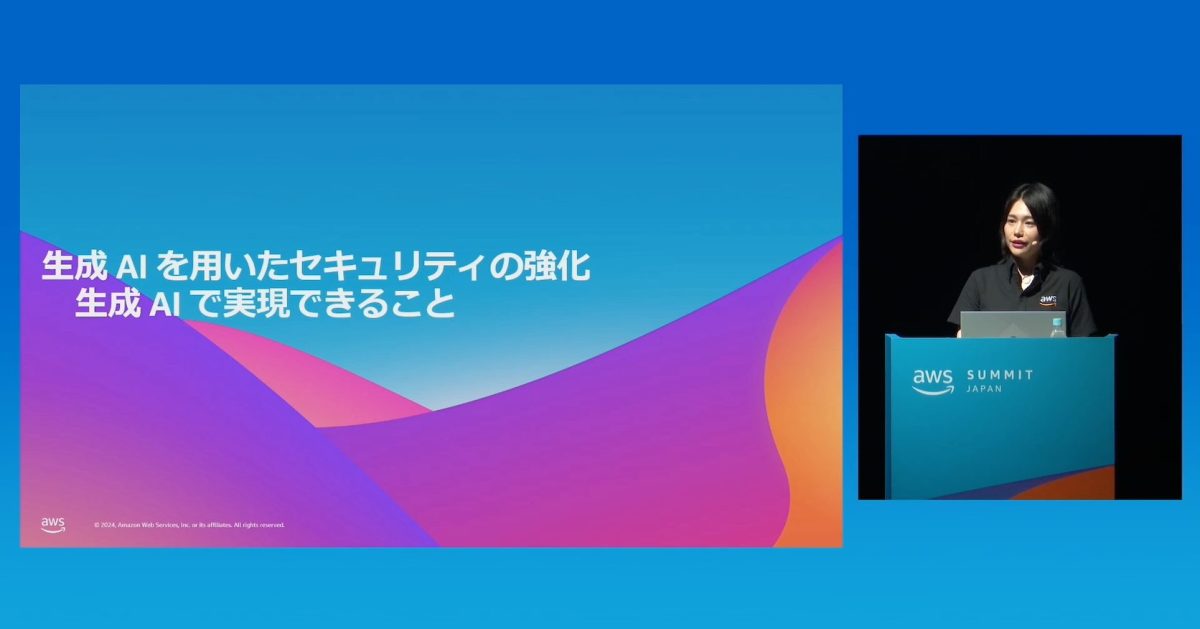
企業のセキュリティ戦略を定めるうえでは、脅威トレンドのリサーチやログ解析の結果にもとづく議論・検討が欠かせません。しかしこうした分析を手作業で行うとなると、人員や時間といった多くのリソースを要することになります。そこで、昨今注目されているのが、情報収集や分析作業における生成AIの活用です。 2024年6月20日〜21日に開催された「AWS Summit Japan」では、アマゾン ウェブ サービス ジャパン合同会社の長谷 有沙氏が、「生成AIでセキュリティ強化!× 生成AIの脅威分析」と題して講演。前半では、生成AIをセキュリティ戦略の立案に用いる方法や分析精度をあげるためのポイントを、後半では生成AI自体の安全性強化の手法を解説しました。

情報漏えい事件を踏まえ、サイバー攻撃の最新事情と対策のあり方を考える …

昨今、国内の著名企業を対象とした、ランサムウェアなどによる大規模なサイバー攻撃が世間を大きく騒がせるなか、企業における個人情報の漏えい・紛失事故は年々増え続けており、そうした事態を招かないよう企業のセキュリティ対策の重要性も日に日に増しています。 2024年7月9日に開催されたカンファレンス「Security Innovation Conference ~情報漏えいから自社を守る方法~」では、有識者や業界のリーディングカンパニーの担当者が、情報漏えい対策を中心としたサイバーセキュリティの現状解説や最新情報、各企業における具体的な対策事例などを紹介しました。

名和利男氏が語る 「やっている感だけ」のセキュリティ対策から脱却する方…

近年、企業を狙うサイバー攻撃が急増し、その手法も巧妙化するなか、多くの組織が効果的な対策に苦慮しています。ランサムウェアやビジネスメール詐欺(BEC)をはじめとしたサイバー被害が深刻化する一方で、セキュリティ対策が形式的なものにとどまり、実効性に乏しいという課題を抱える企業も少なくないようです。 このような背景のもと、7月9日開催のオンラインセミナー「Security Innovation Conference 〜情報漏えいから自社を守る方法〜」では、サイバーディフェンス研究所 名和 利男氏が「『やっている感を出すだけ』のセキュリティ対策から脱却する方法」と題し、多くの日本企業が陥っているセキュリティ対策の罠と、そこからの脱却方法を詳細に解説しました。

ISO/IEC27001(ISMS)改訂による変更点と対応ポイント

ISMS(Information Security Management System/情報セキュリティマネジメントシステム)に関する要求事項を定めた国際規格「ISO/IEC 27001」の第3版(ISO/IEC 27001:2022)が、2022年10月に発行されました。この第3版では、新たに11の管理策が追加されるなどしており、これまでにISO/IEC 27001の認証を取得している組織は、2025年10月31日までに移行対応を行う必要があります。 本記事では、主な改訂内容や推奨される移行手順などを、コンサルタントが解説します。

結石 一樹

結石 一樹

株式会社スリーエーコンサルティング ISOコンサルタント

クラウドストライクによる大規模障害の原因と対策をpiyokango氏に聞く 予…

2024年7月19日、米国IT企業のクラウドストライク合同会社(CrowdStrike)が提供するセキュリティソフトウェアの不具合を発端として、WindowsOSが搭載された端末におけるシステム障害が世界的に発生しました。 その影響範囲は、PCなどのデバイスのほか、店舗のPOSレジや交通機関のシステムなどにも及んでおり、クラウドストライクのCEOが「自動的に回復しない一部のシステムについては、復旧に時間がかかるかもしれない」と説明する事態となりました 1。 今回のような大規模なシステム障害に対して、企業はどのような予防策をとることが考えられるでしょうか。また、システム障害が発生した場合を想定して、どういった事前準備を行っておくべきなのでしょうか。システム障害やセキュリティインシデントに関する話題を発信するブログ「piyolog」の運営者でありセキュリティ専門家のpiyokango氏に聞きました。

生成AIがはらむセキュリティリスク・倫理的リスクの分類と対策 – AW…

生成AIを事業や製品・サービスに組み込んで利用するためには、そのリスクを適切に認識したうえで、あらかじめ対策を講じておくことが求められます。しかし、生成AIは新しい技術ということもあり、そのリスクの把握に頭を悩ませるケースも少なくないようです。 2024年6月20日〜21日に開催された「AWS Summit Japan」では、アマゾン ウェブ サービス ジャパン合同会社の保里 善太氏が、AIプロジェクトの責任者やAI関連アプリケーションを開発するエンジニアを対象として講演。「生成AIのセキュリティ対策と責任あるAIの実現」と題し、生成AIがもたらすリスクの分類とその対策について、アマゾン ウェブ サービス(AWS)が提供する機能を例にあげて解説しました。

NTT西日本子会社の内部不正 「調査報告書」を弁護士が解説 – 本事案…

2024年2月29日、NTT西日本は、子会社のNTTビジネスソリューションズ株式会社にて生じた個人情報漏えい事件について、調査報告書を発表しました。 この調査報告書は、経営陣の「危機意識が乏しく」、「致命的な怠慢」があり、社内での調査は「調査と表現することも憚られるほどの極めて杜撰」な「作業」による「事なかれ主義」的な対応であったなどと、厳しい言葉で経営陣の責任を指摘したばかりでなく、親会社であるNTT西日本グループのガバナンスや組織文化上の課題も指摘しています。調査結果を受け、NTT西日本は社長の引責辞任を発表していますが、個人情報漏えいが社長の辞任まで結びついた事案は異例であり、社会の大きな注目を集めました。 本稿では、この事案から企業が学ぶべき個人情報漏えい対策のポイントなどについて解説します。

渡邉 宙志

渡邉 宙志

プロアクト法律事務所 弁護士

新基盤にありサイバー攻撃被害を免れたニコニコ動画データ、基盤刷新の舞…

株式会社ドワンゴが運営する「ニコニコ動画」「ニコニコ生配信」をはじめとした「ニコニコ」サービスは、ランサムウェアを含む大規模なサイバー攻撃を受け、2024年6月8日早朝からその多くでサービス停止が続いています。 株式会社ドワンゴのグループ企業が提供するデータセンターが攻撃を受けたことで、同社Webサービス全般のシステムが停止を余儀なくされている一方、ニコニコ動画のシステムや、投稿された動画データ、動画の映像配信システムは、パブリッククラウド上で運用されていたために、被害を受けていないことが公表されています。 こうした状況のなか、株式会社ドワンゴ ニコニコサービス本部 DMS 開発部 第一セクション マネージャーの久保田 陽介氏が、「AWS Summit Japan(2024年6月20日〜21日)」の21日のセッションに登壇しました。「より良い視聴体験を求めて、ニコニコ動画の配信基盤刷新の舞台裏」と題して、動画配信基盤を移行していた背景や、移行で得られたメリットを紹介した講演の模様をレポートします。

TOP