「やっている感を出すだけ」のセキュリティ対策から脱却する方法
サイバーディフェンス研究所の専務理事/上級分析官を務める名和 利男氏は、企業が陥りやすい「5M(ムダ、ムリ、ムラ、モレ、ミス)のセキュリティ対策」とその打開策について解説しました。
名和氏は、昨今、デジタル化やクラウドサービスの利用を進める企業が増加したことを背景に、攻撃者にとっては侵入しやすい経路が増えていると説明し、すべての攻撃経路を守ることは不可能に近いと語ります。攻撃者は企業のシステムへの侵入後に、高い権限を取得し、横展開を図ることで、データの収集と抽出が行えるようになります。加えて、システム内に長期滞在するためのバックドアといった攻撃の持続性を確保するためのメカニズムを確立し、自らの活動の痕跡を隠蔽することで、システムの深部への侵入を図るといいます。このようにサイバー攻撃は段階的に進行し、被害が拡大していきます。
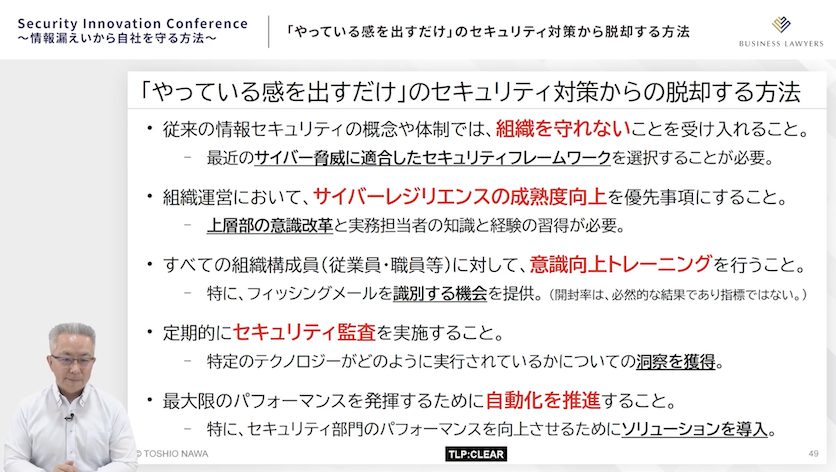
そうしたなか、日本の多くの企業は、『やっている感を出すだけ』のセキュリティ対策にとどまっており、基本的なセキュリティ対策で防げるはずの攻撃に対しても必要なレベルの対策をとることができていないと、名和氏は現状の課題を指摘します。利便性とセキュリティ対策のバランスを重視するあまり、組織内での調整が妥協案を生み出し、結果的に攻撃者にとって穴だらけのセキュリティとなっているというのです。「やっている感を出すだけ」のセキュリティ対策の例として名和氏があげたのは以下の6点です。「やっている感」だけとせず、効果の高いセキュリティ対策を実践するためには、攻撃経路に適応したセキュリティ対策を最優先するべきであると、名和氏は強調しました。
- 開封率ベースの標的型攻撃メール訓練
- 注意喚起に頼ったBEC対策
- アタックサーフェスを考慮しないサイバーリスク管理
- 実効性と有効性の乏しいセキュリティルール
- 戦略と計画の乏しいインシデント対処(レスポインス)の態勢
- 指標(KPI)が設定されないセキュリティ強化の指示
「やっている感を出すだけ」のセキュリティ対策のうち、一例として詳しく解説されたのが、開封率ベースの標的型攻撃メール訓練です。標的型攻撃メール訓練では、訓練メールの開封率が高かった組織に対して「不審なメールは開くな」といった指示がなされることとなりますが、ネガティブな指示は社員の消極的な姿勢や隠蔽につながるおそれがあります。
名和氏は改善策として、報告率ベースのフィッシング意識トレーニングが有効であると主張します。日本以外の多くの国では、開封率を問わず報告率を重視することによって、現場からの不審なメールの迅速な報告がなされるようになり、組織の「感度」と「透明性」が向上しているといいます。
講演の最後に名和氏は、「やっている感を出すだけ」のセキュリティ対策から脱却するために重要なポイントとして2点をあげました。1つ目が、社員の「意識向上トレーニング」です。これは標的型攻撃メール訓練の例のように、「●●させない」というネガティブな指示を行うのではなく、社員自身が気づき、行動できるようになるようトレーニングするということです。2つ目は「自動化の推進」です。名和氏は「もはや人間の力だけでは対策に限界がある。セキュリティ人材を集めるのも難しいなか、ソフトウェアの力を使って自動化・効率化し守っていくことが必要となっている」と強調しました。
 「やっている感を出すだけ」のセキュリティ対策から脱却する方法
ブラウザを「安全な働き場所」に
メンロ・セキュリティ・ジャパン株式会社 リージョナル・セールス・マネージャー 梁本 政秀氏は、なぜブラウザのセキュリティに注力するべきなのか、ブラウザセキュリティのアプローチとはどういうものなのかを紹介しました。
クラウドサービスの普及に伴い、多くの企業が業務の約75%について、ブラウザを用いた作業とWeb会議に依存しているようになっているといいます。そのため、攻撃者もまたブラウザを主な標的としており、インターネット由来の攻撃の80%がブラウザを狙っているという報告があります。 例えば、ブラウザ上で動的にマルウェアを生成するHTMLスマグリングのような攻撃は、従来のネットワークセキュリティの検知を回避してきます。このような攻撃にはブラウザセキュリティが必要です。
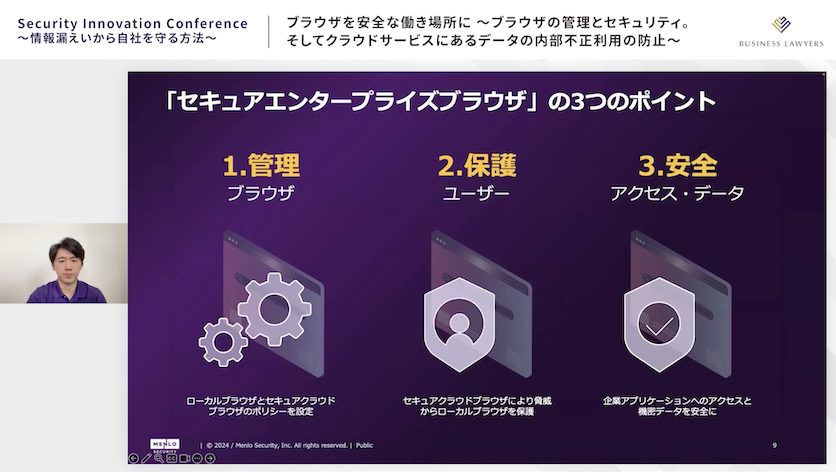
こうした背景を受けて同社が提供しているのが「セキュアエンタープライズブラウザ」です。同サービスは、「ブラウザの管理」「ユーザーの保護」「安全なデータへのアクセス」という3つの観点で、ブラウザのセキュリティを実現します。梁本氏は、「セキュアエンタープライズブラウザは、特定のユースケースから導入することも可能。たとえば、VPNの脆弱性に関する昨今の課題意識から、VPNの置き換えとしてプライベートアクセス機能から利用いただくこともできる」と説明しました。
 「セキュアエンタープライズブラウザ」の3つのポイント
公開される脆弱性情報の悪用は年々短期間に、とるべき対応方法は?
サイバートラスト株式会社 セールスマーケティング本部 パフォーマンスマーケティング統括部 フィールドマーケティング部 富田 佑実氏は、組織の運用に沿ったソフトウェアの脆弱性対策の手法について紹介しました。
近年、国内においてさまざまな手法によるサイバー攻撃が急激に増加していますが、富田氏は攻撃増加の背景として「ターゲットを特定した攻撃への変化」「ビジネスとしての攻撃の登場」「攻撃期間の変化」などがあると説明します。特に攻撃期間の変化について、2022年のデータでは、脆弱性が悪用されるまでの平均時間が24.5日であり、また脆弱性の56%は公開から7日以内に悪用されていることから、脆弱性を放置しているとサイバー攻撃の被害に遭いやすい環境になってきていると富田氏は解説しました。
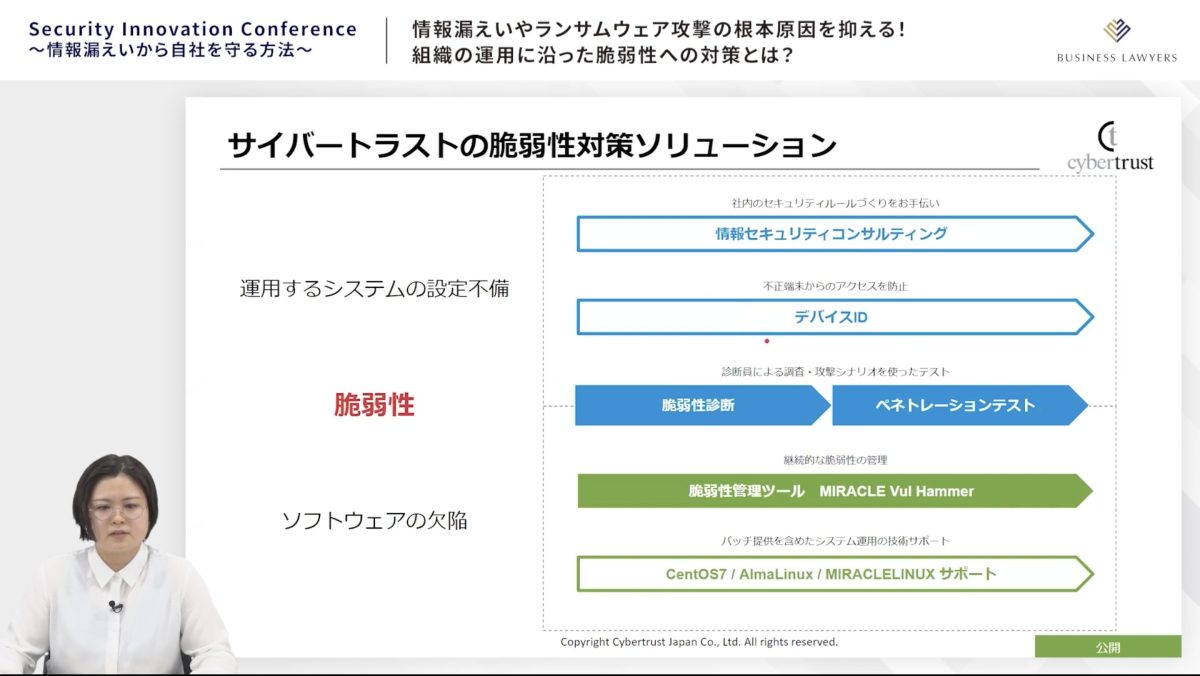
それでは、脆弱性への対策はどのように進めるべきなのでしょうか。富田氏は、脆弱性の中でもソフトウェアの欠陥に焦点をあて、組織の運用に沿った脆弱性対策のアプローチを紹介しました。
まず行うべきは、脆弱性情報の取得です。その情報に基づいて脆弱性診断、ペネトレーションテストなどを実施するとともに、定期的に脆弱性のスキャンと対応状況の管理を行うこととなります。富田氏は、こうした脆弱性対策の実現方法として「サイバートラストでは、診断員による調査や、攻撃シナリオを使ったテストを行う脆弱性診断とペネトレーションテストのサービス、および脆弱性管理ツール『MIRACLE Vul Hammer』を提供している。また、脆弱性対応以外にも、システムの設定不備対策や、システム運用の技術サポートといったソリューションを取り扱っているので、困りごとがあれば相談してほしい」と語り、講演を結びました。
 サイバートラストの脆弱性対策ソリューション
委託先からの情報漏えい事案と、委託先の情報セキュリティ体制の監督手法
TMIプライバシー&セキュリティコンサルティング株式会社 代表取締役、TMI総合法律事務所 パートナー 大井 哲也弁護士は、委託先やクラウドベンダーからの情報漏えい事案を分析したうえで、委託先やクラウドベンダーに対する情報管理体制の管理手法について解説しました。
大井弁護士はまず、委託先からの情報漏えい事例として、委託先(コールセンター)の派遣社員がUSBメモリに顧客情報をコピーして外部に持ち出した事案をはじめ、代表的ないくつかの事案を紹介しました。
続いて、クラウドベンダーからの情報漏えい事案として、株式会社エムケイシステムで発生した大規模な情報漏えい事件にフォーカス。ランサムウェアによる不正アクセスで大量の顧客の個人情報が流出するなど、多数の企業が影響を受けたこの事案から、サイバー攻撃によって多くのユーザー企業に影響が及ぶ可能性があるクラウドサービスの特性を強調しました。
また、株式会社エムケイシステムの事例については、個人情報保護法への対応を行ううえでの捉え方も重要だと大井弁護士は説明し、特に、2024年3月に発表された個人情報保護委員会の注意喚起 1 の内容を押さえることが重要だと解説しました。
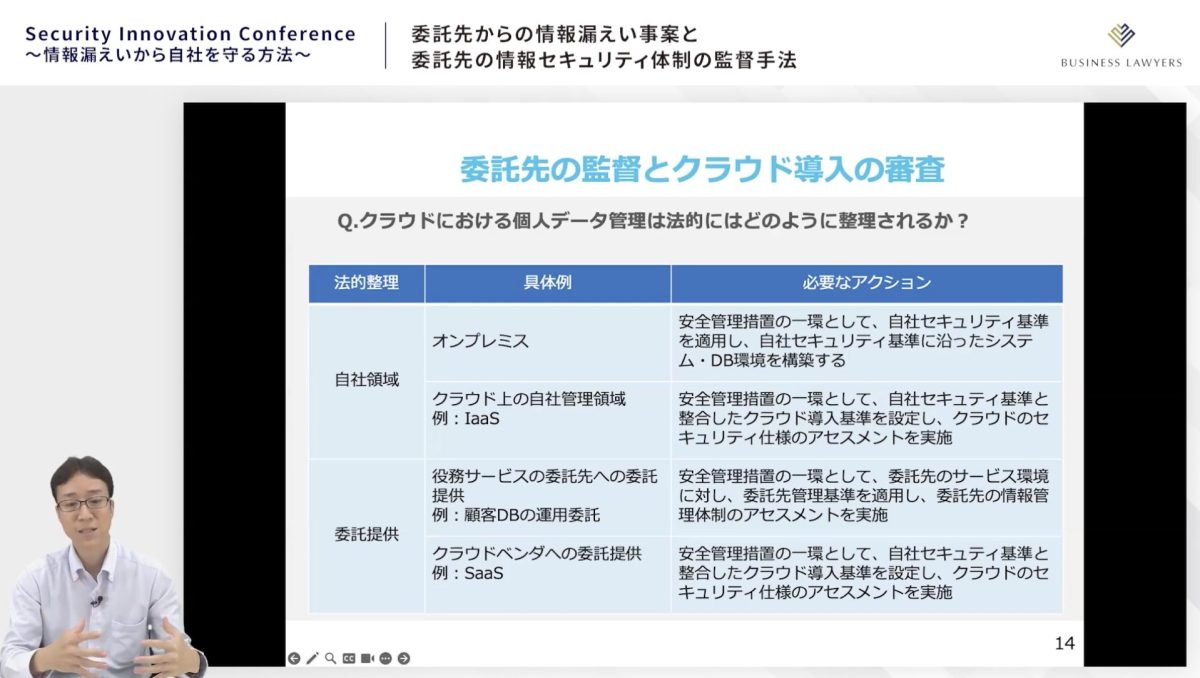
また大井弁護士は、委託先の監督とクラウド導入時の審査についても言及し、クラウドにおける個人データ管理は法的にどのように整理されるのかについて説明するとともに、次のように強調しました。
「委託提供になるのかならないのかといった法的な整理はもちろん大事だが、最終的な実装レベルでは同じアクションが求められる点にも留意していただきたい」
また、クラウド導入のための審査プロセスにおいては、技術面と法律面の両面から基準を検討したうえでベンダーの審査を行うこととなりますが、特に海外ベンダーの場合は、外国の第三者提供規制が適用されるため注意が必要であるとしました。ここで大井弁護士は、「クラウド側の審査も大事だが、ユーザー側のアカウント管理も大事なポイントであることに注意が必要」とコメントしました。
 委託先の監督とクラウド導入の審査
クラウドサービス利用審査の正確性と効率化を両立させる方法
株式会社アシュアード 事業開発部 椛島 裕弘氏は、SaaS利用に潜むリスクと定期的なセキュリティ評価の重要性について解説しました。
同社の調査によると、従業員1,000名以上の企業の半数以上が100を超えるクラウドサービスを利用しているといいます。一方で、6割の企業ではシャドーIT対策が行われていないという実態が明らかになっており、また、7割の企業がクラウドサービスを利用拡大予定であるものの、その半数以上がセキュリティ上の不安を感じているというジレンマが顕在化しているようです。こうした状況を踏まえて、椛島氏は、「クラウドサービスの利用推進に際しては、同時にセキュリティ評価・管理の仕組みを整える必要がある」と指摘します。
さらに「常に変化するリスクを把握して迅速に対処していくために、定期評価を実施することが非常に重要になってくる」とクラウドサービスの定期評価の必要性を強調した椛島氏は、各社独自のセキュリティチェック運用では対応に課題があるとしたうえで、利用審査の正確性と効率化を両立させる方法として、同社が提供するクラウドサービスの利用審査サービス「Assured」の活用を推奨しました。
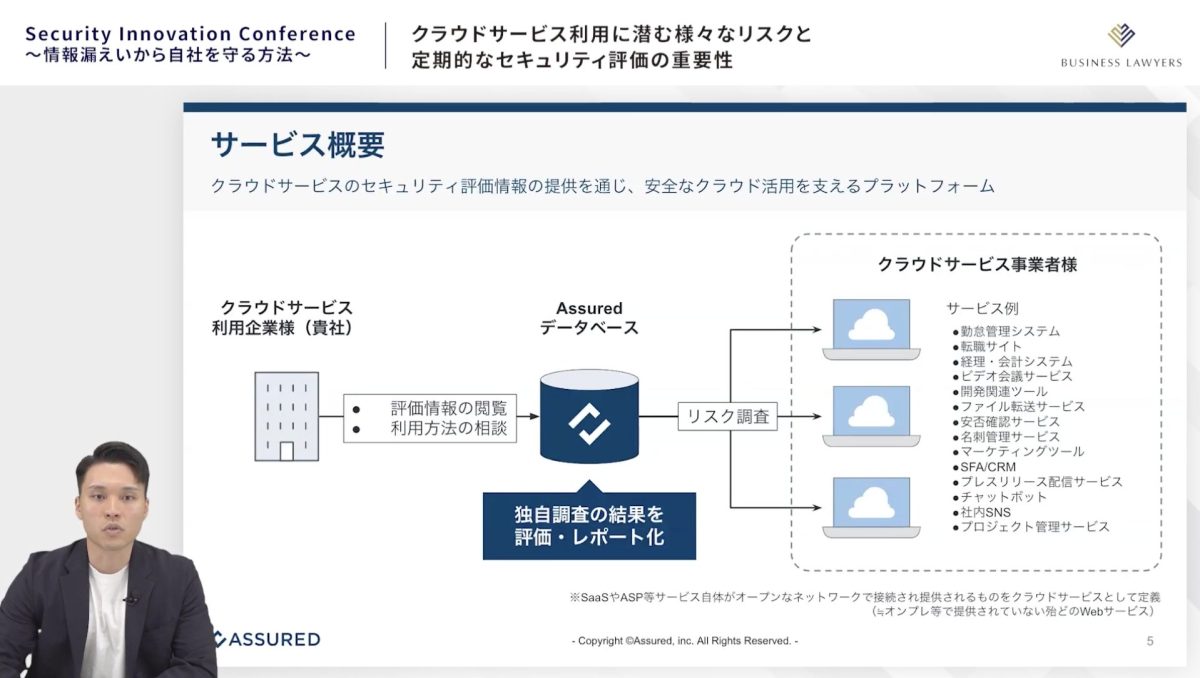 Assuredのサービス概要
SOMPOグループのサイバーセキュリティを守る4つの骨子
SOMPOホールディングス株式会社 IT企画部 サイバーコントロールユニット リーダー 岡田 博子氏は、SOMPOホールディングスがサイバー攻撃から国内外のグループ会社を守るために実施している取り組みについて紹介しました。
日本有数の保険会社である損害保険ジャパン株式会社など、多様な事業を展開する国内外のグループ会社を持株会社としてまとめるSOMPOホールディングスでは、デジタルトランスフォーメーション(DX)を推進する中で、サイバーセキュリティ対策を経営課題として位置づけているといいます。同社では、グローバルなサイバーセキュリティ体制を構築しており、専門家チームが中心となり、グループ全体で高いコントロールレベルを実現しています。岡田氏は「このような強固なサイバーセキュリティ体制により、ホールディングスによる求心力を持ったサイバーレジリエンスを実現している」と説明したうえで、同社のサイバーセキュリティ体制の4つの骨子として、「役割明確化」「全体最適化」「専門性発揮」そして「事業拡大を見据えたレジリエンス」に取り組んでいることを紹介しました。
具体的な取組みの一例としては「サイバーパトロール」があげられます。これは、攻撃者の視点に立ってプロアクティブに活動することで、グループ内の安心・安全を守るための重要なセーフティネットとなる活動です。
講演の後半では、同社セキュリティ部門の働く環境や人材採用についても説明されました。環境面に関して紹介されたのは、2023年に本社ビル内に開設された「SOMPOサイバーラボ」です。この施設は、前述したサイバーパトロールをはじめ、SOMPOグループのサイバーセキュリティに関する安心・安全を提供する活動の拠点となっています。
また、SOMPOグループのサイバーセキュリティ活動の中心となるサイバー専門人材は、約3年のあいだに5名から約40名に拡大しています。岡田氏は「サイバーセキュリティ対策に終わりはない。今後もビジネスに寄り添いながら、高い対応力を目指してグループ一丸となって邁進していく」と抱負を述べました。
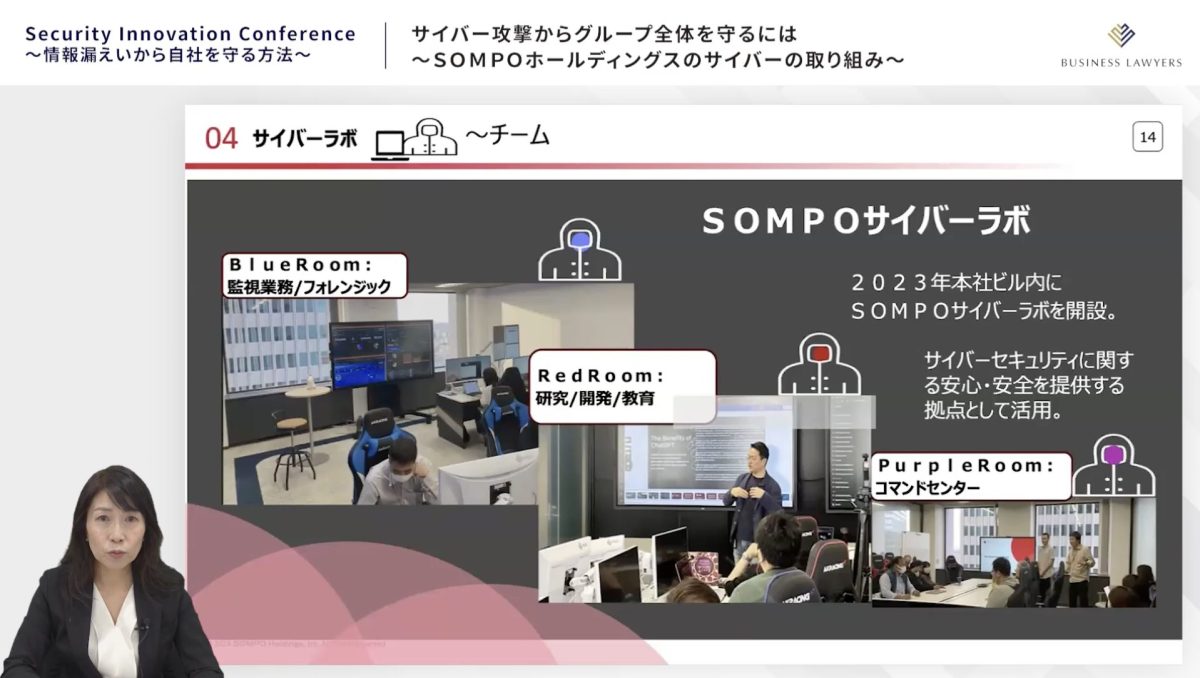 SOMPOサイバーラボ
豊田合成が多要素認証を業界で先んじて導入した理由
株式会社ソリトンシステムズ ITセキュリティ事業部 プロダクト&サービス統括本部 マネージャー 光井 一輝氏は、自動車部品メーカーの豊田合成株式会社をはじめとする先進的な多要素認証(MFA)の導入事例を紹介しながら、日本の組織環境に最適なMFA実装パターンについて考察しました。
豊田合成株式会社では、従来のオンプレミス型受発注システムの高コストが課題であり、クラウド移行を目指すこととなりました。一方で、業界内ではサイバー攻撃が頻発していたことから、サプライチェーン全体を包括したセキュリティ対策も急務であったといいます。そうした背景のなか、豊田合成株式会社はサプライチェーン上位の企業として、業界内で先んじて多要素認証の導入を検討。ユーザーの生産性や運用性の高さなどを比較検討した結果「Soliton OneGate」の採用を決定したのです。
光井氏は、豊田合成株式会社の事例のほか、最新のMFA実装パターンとして4社の事例を紹介し、「MFAの導入によりセキュリティを強化すると同時に現場の生産性向上にもつなげている企業が増えている」と解説しました。
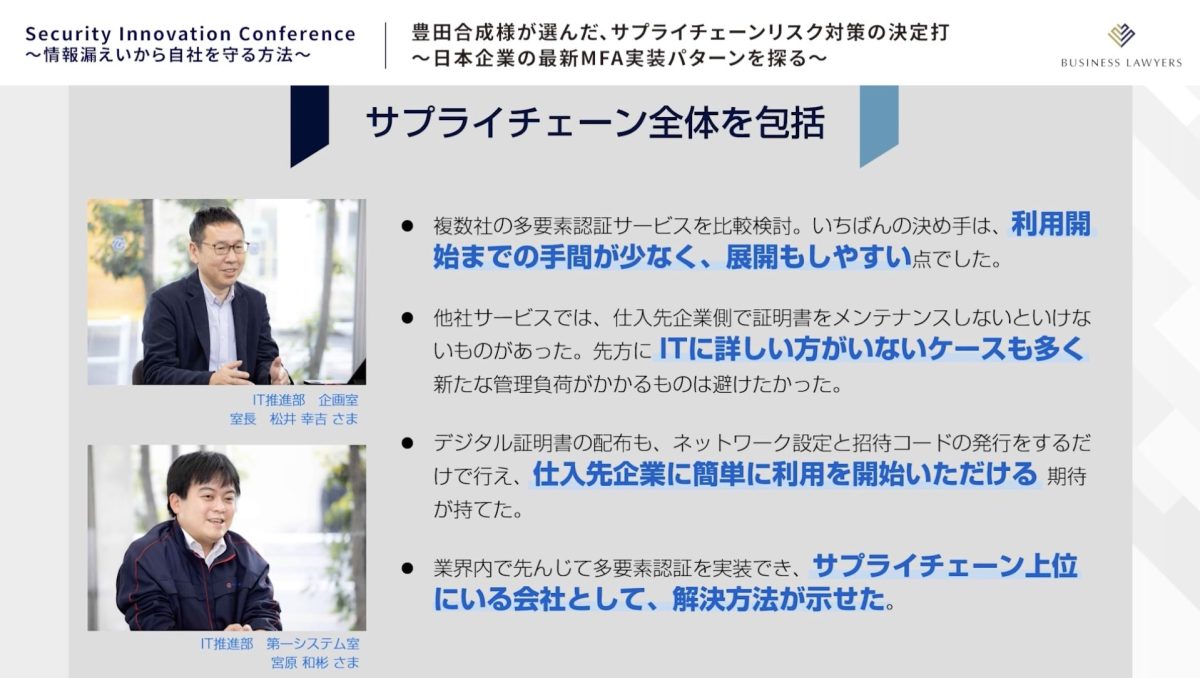 豊田合成株式会社の事例
AIのセキュリティにまつわる3つの論点
KPMGコンサルティング株式会社 執行役員 パートナー 熊谷 堅氏と、日本アイ・ビー・エム株式会社 テクノロジー事業本部 データ・AI・オートメーション事業部 プロダクトマネージャー 小山 政宣氏の両氏は、AIガバナンスの必要性を説くとともに、AIモデルを媒体とした新たなリスクへの対応を考えていくうえでのポイント、AIファーストでビジネスを組み立てていくうえでの注意点などを事例も交えて紹介しました。
熊谷氏によると、KPMGコンサルティング株式会社が2023年夏に行ったグローバル調査の結果、生成AIは約7割の経営者にとって最優先の投資対象となっている一方で、約6割の経営者がAIに関連する倫理的課題を懸念しているとともに、82%の経営者が、AIが敵対者にサイバー攻撃の手段を提供する可能性があると回答しています。
AIのセキュリティにまつわる主な論点として、熊谷氏は、「個人情報や機密情報の入力によるデータ流出」「生成AIを利用した攻撃手法の増加」「AIシステムを対象とした攻撃」の発生の3点をあげます。同氏はセキュリティを含めたAIのリスクマネジメントやガバナンスについて、2023年に米国商務省・国立標準技術研究所(NIST)が「AIリスクマネジメント・フレームワーク」を公開しており、参考となると紹介しました。
続いて小山氏は、2024年から急激に生成AIの影響力が大きくなっており、今後はAIを前提としたビジネス設計が主流になると予測しました。そうしたなか、生成AIを取り巻くさまざまな課題も表面化していると注意を促した小山氏は、次のように持論を述べました。
「今やAIは必須であるが、その内在するAIリスク管理もまた必然となっている。リスクを上手にコントロールしていくことが、今後のAIファーストの世界に向けて必要な条件となってくるだろう」(小山氏)
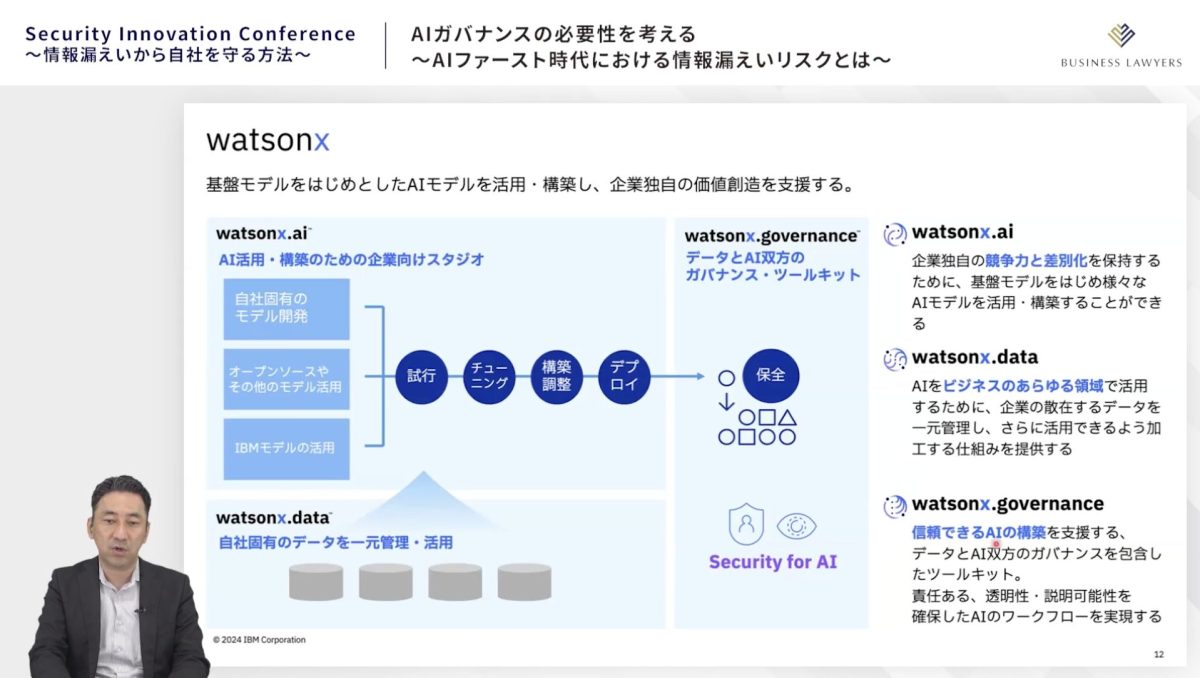 watsonxの概要
情報漏えい原因の3位は、紙文書などの「紛失・誤廃棄」
株式会社LayerX バクラク事業部 マーケティング部 小幡 龍之介氏は、ペーパーレス化がセキュリティリスクの低減につながり生産性向上のためにも重要であることを説いたうえで、ペーパーレス化を効果的に実現するツールを紹介しました。
まず小幡氏は、2022年の情報漏えいの原因ランキングにおいて「紛失・誤廃棄」が3位であった事実を強調。紙での書類管理の具体的なリスクとして「書類の紛失」や「災害時の対応」があげられるとします。さらに、ペーパーレス化しないことによるデメリットとして、不要な経費の発生や、業務の生産性向上が図れない点にも言及しました。
小幡氏は、ペーパーレス化を目指す際のツール選定時のポイントを「シンプルな操作画面」「複数書類をまとめて保管」「アラートでミスや不正検知」としたうえで、同社が提供するソリューション「バクラクシリーズ」が、いかにバックオフィス業務を効率化するかについて紹介しました。
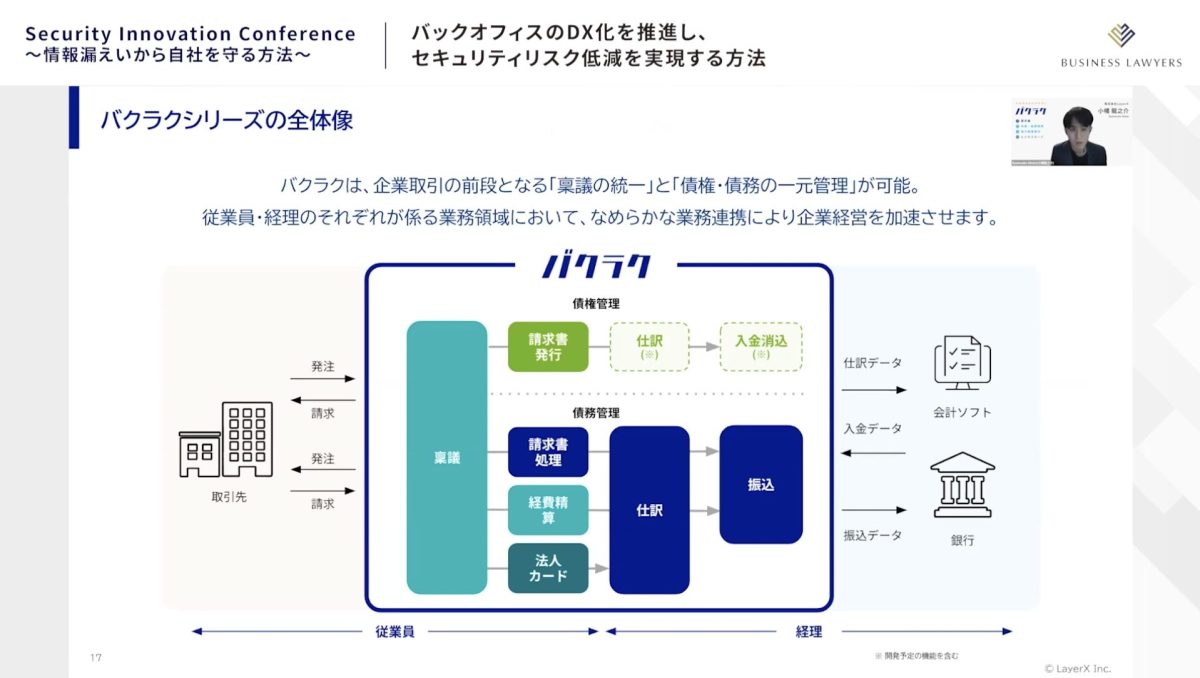 バクラクシリーズの全体像
日本マイクロソフト河野氏が明かす、セキュリティインシデントが生じやすい組織の3つの特徴
日本マイクロソフト株式会社 チーフセキュリティオフィサー 河野 省二氏は、「なぜセキュリティはビジネスのためのものでなければならないのか」「適切にデータを管理するためにはどうすべきか」という考え方とノウハウについて解説しました。
河野氏は、セキュリティインシデントが発生しやすい組織の特徴として、「資産が把握できていない」「資産の状況がわからない」「異常を検出しても修正できない」という3点をあげると、「特に3つ目が重要であり、容易に攻撃を許してしまうことになる」と注意を促しました。
セキュリティインシデントを起こしにくい組織となるためには、自社の資産を適切に管理するとともにその状況を理解し、異常検出時には適切に修正できる体制づくりが欠かせません。そのためには、インベントリ管理や構成管理、ガバナンスが重要になるといいます。
また河野氏は、攻撃者はオンプレミスやローカルにあるデータを狙う傾向があると説明。これは、クラウド上のデータはサービスプロバイダーが管理を行っていますが、オンプレミスのデータやローカルPCのデータは管理が不十分な可能性が高いためです。そのため企業としてはインベントリ管理の仕組みが必要であると河野氏は強調したうえで、「情報流出を防ぐだけでなく、情報がいつでも利用可能にしておくこともデータガバナンスでは重要となる」と述べました。
続いて河野氏は、日本マイクロソフト社が提供するクラウドサービス「OneDrive」を使ったランサムウェア攻撃対策を紹介。そのうえで、データ管理のライフサイクルとデータガバナンスについて、「データオーナーが誰なのかがポイントであり、企業側にはデータを継続的にモニタリングし、正常な状態に戻していくデータガバナンスが求められる」と強調しました。
講演の最後では、AIの活用についても言及されました。河野氏は、リアルタイムガバナンスのための一元管理を実現するMicrosoft365の「Graph」データベースについて紹介すると、「AIを効果的に活用するためには、まずはIT環境の整備からしっかりとやることが重要である」と語り、セッションを締めくくりました。
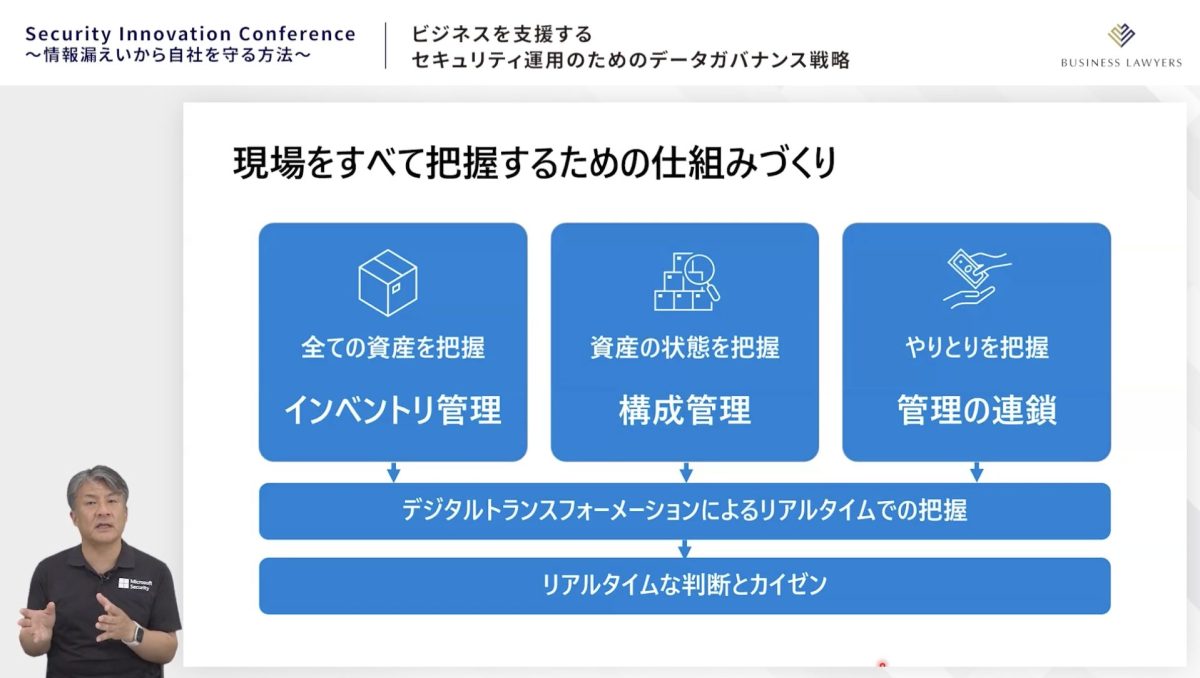 現場をすべて把握するための仕組みづくり
本カンファレンスではそのほか、株式会社セキュアオンラインによる「WEBマーケティングでセキュリティ人材不足を解消!企業とセキュリティ専門家の出会いの場『セキュリティエージェント』」、株式会社DataSignによる「攻撃に気づくことは原理的に不可能!サイバー犯罪「ウェブスキミング」の手口とその対策」、株式会社データクレシス「サイバー攻撃・内部不正による情報漏洩を同時に防ぐ!純国産IRM『DataClasys(データクレシス)』によるデータ単位の暗号化」と題する講演が行われました。
データという資産を守るために、最新技術の活用を
デジタル化やクラウド化が進む昨今において、個人情報をはじめとした機密データをいかに保護するかは、企業の事業継続性にもつながる最重要な経営課題となっています。
しかしながら攻撃者側もその手腕を日々高度化させてきており、企業にとって重要な資産であるデータを守るためには、最新かつ適切な防御策が必須といえるでしょう。自社の情報資産を守りながら競争力を強化するためにも、カンファレンスで紹介されたような最新技術を活用してみてはいかがでしょうか。


 最新情報をフォローする


