MICIN – 現場起点で「やらされ感」なくす、役割別の3つのセキュリティ訓練
クラウド活用やリモートワークの定着をはじめ、企業活動の変化に伴うIT環境の変化により、企業を取り巻くセキュリティリスクはより多様かつ身近なものになっています。とりわけ医療や金融の分野では、機密性の高い情報を扱うことから、実効性のあるインシデント対応体制の整備が欠かせません。
「医療×テクノロジー」で約15,000の医療機関・薬局を支援
株式会社MICIN(マイシン)は、2015年設立の医療系スタートアップです。同社はオンライン診療サービス「クロンオンライン診療」を約7,000の医療機関に、薬局向けサービス「クロンお薬サポート」を約8,000の薬局に提供しています。さらに、臨床開発デジタルソリューション事業、デジタルセラピューティクス事業、保険事業など、医療とテクノロジーを掛け合わせた幅広い事業を展開しています。
同社の情報セキュリティチームでチームリーダーを務める高橋 研介氏は、大学でセキュリティを研究後、セキュリティベンダーでインシデント対応サービスに従事し、MICINに入社。ユーザー企業に移ったことで、事業の利便性やスピード感とセキュリティとを両立させる難しさを実感していると語ります。
同社の情報セキュリティ体制は、コーポレート推進部と横断エンジニアリング部で構成されています。コーポレート推進部には、高橋氏がチームリーダーを務める情報セキュリティチームがあり、横断エンジニアリング部にはプロダクト側のセキュリティ担当者が所属しています。
MICINの情報セキュリティ管理体制図
また、インシデント対応体制としてCSIRT(Computer Security Incident Response Team)を設置するとともに、情報セキュリティチームのほか、法務、経理、コーポレート関連の関係者が都度参加する情報セキュリティ委員会も毎月開催。各担当者が近密な関係で積極的に情報を共有しています。
高橋 研介 氏(株式会社MICIN コーポレート推進部 情報セキュリティチーム チームリーダー)
医療と金融の高リスク領域で「実効性の高いセキュリティ」を支える訓練哲学
MICINが扱うのは、医療情報や保険情報といった、きわめて機密性の高いデータです。特に、がん経験者向けの保険も提供していることから、個人情報の取り扱いには一層慎重な対応が求められます。こうした事業の特性も踏まえ、高橋氏はインシデント対応訓練の重要性を次のように説明します。
「事業の性質上、医療情報に加えて、保険という金融分野の情報も扱うため、求められる機密性がきわめて高い。これまで10年余り、事業停止に至るような大きなインシデントは起きていないが、だからこそ信頼を損なわないためにも、訓練によってセキュリティの実効性を高め続ける必要がある」(高橋氏)
また、同社のもう1つの特徴が、フルクラウドかつハイブリッドワークという業務環境です。高橋氏は、自社が直面するリスクの性質について、従来型の脅威対策とは異なる視点を示します。
「当社のIT環境では、たとえば『社内システムのランサムウェアによる暗号化』といったシナリオは、現実味があるものではない。もちろん、外部からの攻撃も想定しているが、むしろアカウント管理の不備や設定ミスといった人為的要因を含め、今の私たちが実際に直面しうる『等身大のリスク 』への対応を重視している」(高橋氏)
日本シーサート協議会は「答え合わせの場」
こうした演習・訓練の活動にあたって、高橋氏が知見を得るために参加しているのが、一般社団法人 日本シーサート協議会(以下、NCA)のインシデント対応演習訓練ワーキンググループだといいます。
高橋氏は、スタートアップのセキュリティ担当者は孤立しがちであるとしたうえで、NCAを「答え合わせの場 」として活用しているといいます。
「NCAは、以前から自社の取組みの『答え合わせ』ができる貴重な組織だと感じていた。スタートアップが段階を踏んでセキュリティ体制を構築していく際には、自分たちの方向性が正しいのか、取り組むべき課題は何なのかの確認が必要になる。NCAに参加すれば、他社の事例を聞く、自社の事例を発表して意見を得るなど、現状の取組みに誤りがないかを検証できる 」(高橋氏)
高橋氏は実際に、2024年11月にNCAで自社のインシデント対応演習・訓練の取組みについて発表。シナリオ作成の工夫や関係者の巻き込み方、IT環境の変化に対応したリアリティのある攻撃シナリオづくりの難しさなどについて、議論を深めたといいます。特に、NCAで相談したことで実際に解決したというのが、インシデントの机上訓練を行ううえでの課題です。
「当社のような規模だと、関係者の工数が取りづらいことが悩み。また、大規模なサイバーインシデントに対する対応をテーマとして全社を巻き込んだ訓練を行っても、現実感が薄く、自分ごととして受け止めてもらいにくかった。そのため、システム障害をテーマとしたシナリオによる訓練を実施していたなか、それで問題ないのかをNCAで相談したところ、事業部が当事者意識を持てるのならばよいのではないか、とアドバイスをもらった 。『これでいいんだ』という感覚が、その後の事業部向け訓練の設計にもつながっている」(高橋氏)
「事業部向け」「CSIRT向け」「全従業員向け」の3つの訓練
MICINでは、限られたリソースで実効性のある演習を実現すべく試行錯誤し、対象者の役割に応じた訓練メニューを設計しています。現在実施しているのは、大きく分けて3種類の訓練 です。
1つ目は、事業部向け訓練(プロダクトインシデント) です。この訓練はシステム障害をテーマに、現場のエンジニアやプロダクトマネージャーをメインの参加者として、対応方法を確認します。NCAでのアドバイスを踏まえ、事業部が当事者意識を持ちやすいシナリオを採用しています。
2つ目は、CSIRT向け訓練(サイバーインシデント) です。これは、セキュリティ専門チームが高度なサイバー攻撃に対する判断力を養う訓練 で、年に1回実施しています。
2025年は、NCAなどにより作成された、「社内システムの大規模なランサムウェア感染」が想定されたシナリオから、「プロダクト環境におけるデータベース窃取やデータ公開の脅威」を重視した自社向けのシナリオへとカスタマイズしたうえで訓練を行ったといいます。これは、社内システムのランサムウェアによる暗号化よりも、MICINのプロダクト基盤になっているAmazon Web Services(AWS)環境への攻撃のほうが深刻度が高く、技術的にも想定すべきリスクであるためです。
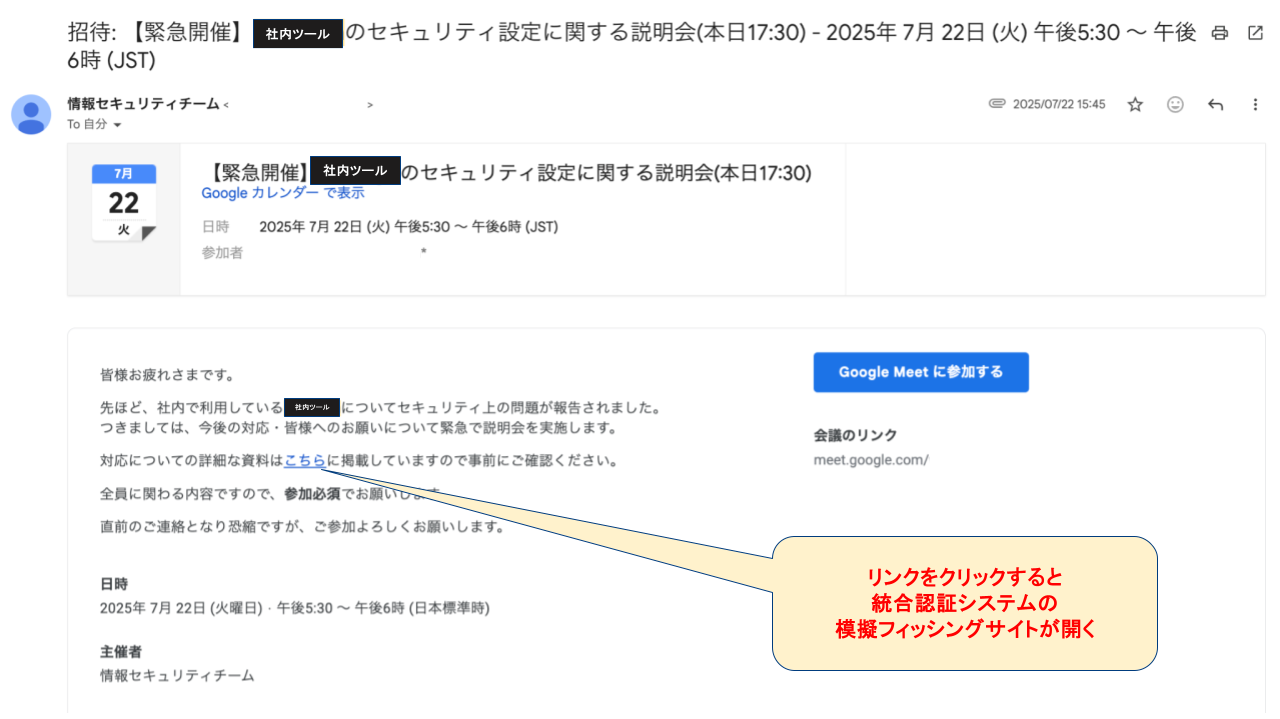
3つ目は、全従業員向け訓練(基礎体力強化) です。標的型メール訓練を通じて、組織全体のセキュリティ意識の向上 を図っています。過去には、2022年にスミッシング(SMSフィッシング)、2023年にCEO詐欺、2024年にクイッシング(二次元コードを使ったフィッシング)、2025年に正規ツール(Googleカレンダー)を悪用したフィッシング、といったテーマで訓練を実施してきました。
Googleカレンダーを活用したメール訓練イメージ
高橋氏は、こうした全従業員向け訓練における「MICINらしさ」として、2つのポイントをあげます。
1つ目は、エンジニアリングの積極的な活用 です。「メール訓練システムはAWSを活用し、最新トレンドやニュースなどを題材に自社開発している」といい、訓練の企画から配信までは約1週間と、世の中のトレンドにあわせてタイムリーに実施しています。
2つ目は、メトリクス(数値)よりも文化を重視 している点です。一般的に、メール訓練では従業員全員に訓練用メールを送信し、クリック率や報告率を測定する手法が主流です。しかし、MICINでは社内外のコミュニケーション手段はチャットが中心であるため、メール訓練の通報もチャットツールで受け付けています。そのため、報告者以外の従業員にも報告内容が即座に伝わることから、正確な報告数を把握することは困難なのだといいます。そこで、同社では訓練の主目的を「全社への注意喚起」として、攻撃手法の周知、注意につなげることを重視しています。
「訓練の約1週間後に訓練の内容や意図を共有し、注意すべきポイントを伝えることで、組織全体の注意喚起につなげている」(高橋氏)
「やらされ感」なくす、現場起点のJIT(Just In Time)型演習
他部署と連携して演習・訓練を実施するうえでのポイントとして、同社では、定期開催にこだわっていない ことも特徴です。高橋氏は、現場が最も必要とするタイミングで演習・訓練を実施するJIT(Just In Time)型 を重視しているといい、現場からの要望が実施の起点となることが多いと明かします。
「組織変更や新入社員の入社といったタイミングで、事業部側から『障害対応のワークフローを再確認したい』『休日対応の確認をしたい』といった課題が示され、自発的に訓練の要望が上がってくる。そうした要望に応じて、インシデント対応訓練を実施している。できる限り、『やらされ感』を排除するよう心がけている」(高橋氏)
また、これまで演習を行ってきたことで見えた課題として、高橋氏は「セキュリティチームにおける現場知識の欠如 」と「スケジュールの制約 」という2点をあげます。前者について高橋氏は、NCAなどが提供するシナリオを用いた演習に取り組んできたなかで、自社固有の細かな手順や判断基準について、情報セキュリティチームが把握しきれていないケースがあることがわかった と語ります。
「たとえば、CSIRTのみでサイバー攻撃を想定した訓練を実施した結果、『特定の外部委託先への正確な連絡フロー』や『現場レベルでの影響の判断基準』など、現場担当者だけが知っている実務上のポイントについて、情報セキュリティチームも理解することの重要性が浮き彫りになった」(高橋氏)
後者の課題については、NCAなどによる外部演習を活用する場合、シナリオの確定が演習直前、たとえば1週間前ということもあるそうです。そこから自社環境向けにカスタマイズを加える場合、演習当日までに事業部メンバーを招集し、調整を終えることは、現実的に難しいと話します。そこで、同社では発想を転換し、無理に事前調整を行うのではなく、演習後に関係者との事後打ち合わせを実施する運用 に切り替えたといいます。
「まずは情報セキュリティチームを中心としたコアメンバーのみで演習を実施。そこで明らかになった課題について、現場の声を聞きながら解決策を検討し、関係者に共有する 。コアメンバーが演習で得た課題を現場に持ち込み、『この場面ではどう動くのが正解か』をすり合わせることで、短期間の準備でも確実に知見をアップデートし、マニュアルに反映できる」(高橋氏)
経営からの信頼を生む評価指標と外部ベンチマーク
演習・訓練の評価方法については、同社ではKPT(Keep-Problem-Try)分析によって振り返り、課題の数を把握したうえで改善施策に落とし込んでいるといいます。また、経営層には情報セキュリティ委員会の場で、訓練の実施状況と発生した課題を報告 しています。
「経営層から、具体的な訓練内容について指示があることはほとんどない。ただし、限られたリソースを無駄にしない実効的な対策 であることは求められている。独自の理論ではなく、NCAなど外部の標準的なベンチマークに基づいていること、社内外で実際に発生したインシデントのトレンドを踏まえていること、自社の環境に合わせてシナリオをカスタマイズしていることが、経営層からの信頼と裁量の土台になっている 」(高橋氏)
また高橋氏は、これからインシデント演習に取り組む企業に向けては次のように呼びかけます。
「訓練や演習というと大がかりに聞こえるかもしれないが、本質は、課題を1つずつ明らかにして改善していく地道な取組み 。自社で実際に起きたインシデントをシナリオ化したり、従業員から寄せられた不安の声をテーマにしたりするなど、まずは小さく始めることを勧めたい。自社に合う等身大のリスクに真摯に向き合い、現場と一緒に考えていく姿勢が何より大切だろう」
医療という社会的責任の重い領域で事業を展開するMICINの取組みは、限られたリソースのなかでセキュリティ文化を醸成しようとする多くの企業にとって、実践的な示唆に富むものといえそうです。
(取材・文:小池 晃臣、取材協力:一般社団法人 日本シーサート協議会 インシデント対応演習訓練ワーキンググループ)




 最新情報をフォローする