IT & Information security Journal

すべての記事

318件見つかりました

武田一城の「経営層に必要なセキュリティの心得」

経営層とセキュリティ現場の断絶に潜む「3つの壁」 構造的欠陥をIT史から…

前回は、サイバー攻撃による被害が経営を揺るがす時代になったにもかかわらず、多くの企業で経営者とセキュリティ担当者の間に深い断絶が存在していることについて述べました。 重大なインシデントが発生するたびに、経営者は「なぜ防げなかったのか」と問い、現場のセキュリティ担当者は「サイバー攻撃の脅威とそのリスク、それに対応するには予算と人員が足りないことを何度も伝えていた」と嘆き続けます。この光景は決して珍しいものではなく、企業にITというものが普及してから、何十年にもわたって繰り返されています。 しかし、こうした事態は「経営者の理解不足」や「担当者の説明能力不足」といった個人の問題としてとらえるべきではありません。むしろこの断絶は、日本企業が歩んできたIT活用の歴史そのものが生み出した構造的な欠陥なのかもしれません。 今回は、1990年代から現在までを振り返りながら、なぜ経営とセキュリティの距離がここまで広がってしまったのかを解説します。

武田 一城

武田 一城

株式会社ベリサーブ

廃棄したはずのHDが出品、最大50万人超の個人情報流出 委託元の責任・慰謝…

北海道医療センター 1 と北海道がんセンター 2 は6月、患者の個人情報が外部に接触した可能性があると発表しました。診療に使用したOA機器を処分する際、委託した廃棄処理業者が記録媒体(ハードディスク:HD)を適切に処分せず、保存データが読み取れる状態で外部に流通させたとしています。 報道によると、破砕処理を委託したHDから、最大で医療センター分約23万人、がんセンター分約28万人の個人情報が流出。HDはインターネットオークションに出品されていたことも確認されているといいます。両センターを展開する独立行政法人国立病院機構北海道東北グループは、今回の委託先を廃棄物処理法違反の疑いで廃棄処理業者を北海道警察に刑事告発しています 3 。 本件のように、委託先が適切に処理しないために情報漏えい事案が発生した場合、委託元はどのような法的責任を負い、どう対処すべきか。長瀨 佑志弁護士に聞きました。

ランサムウェア被害時のフォレンジック調査はどう進む? 費用・期間・対応…

もしも自社がランサムウェア被害にあったとしたら、はじめの24時間、48時間、そして復旧に至るまでには、誰に協力をあおぎ、どう対応するべきなのか――。 ランサムウェア被害時の対応と再発防止の成否を左右するのが、フォレンジック調査です。しかし、深刻なサイバー被害を経験したことがない企業では、フォレンジック調査が必要になることは認識していても、有事の具体的な対応方法や事前にとるべき準備等については整理できていないのが実情ではないでしょうか。 本記事では、調査の流れから、依頼時にすべきこと・避けるべきこと、平時にとるべき備えについて、フォレンジック・エンジニアと弁護士との共同チームによるフォレンジックサービスを提供するTMIプライバシー&セキュリティコンサルティング株式会社 代表取締役の大井哲也弁護士と、フォレンジック・エンジニアの安島健太氏に聞きました。

徳丸浩氏が読み解く、CAMPFIREのGitHub漏洩調査報告 今後は生成AI活用で漏…

クラウドファンディングサイトを運営する株式会社CAMPFIREは6月2日、「不正アクセス事案にかかる調査結果について」を公表しました 1。4月に発生した同社のGitHubアカウントへの不正アクセス事案について、外部専門機関による調査結果を踏まえて詳細に報告しています。 22万件以上の個人情報が漏洩したおそれがあると報告されている本事案。Webセキュリティの第一人者である徳丸浩氏に、「事案の一区切りとなる調査結果をどう受け止めたのか」「生成AIの活用拡大やクラウド開発環境の普及に伴う、開発環境を起点とした情報漏洩リスクへどう対応すべきか」など、調査結果や本事案の要点について聞きました。

企業サイトで相次ぐpolyfill.ioの「不審な認証画面」 徳丸浩氏が語る原因…

2026年5月から6月にかけて、良品計画や東芝、象印マホービンなど複数企業のWebサイトで、ユーザー名とパスワードの入力を求める不審な認証画面が相次いで表示されました 1。原因は、2024年にソフトウェアサプライチェーン攻撃の温床にもなったJavaScriptライブラリ「polyfill.io」を、各社が依然として削除していなかったことにあります。 Web開発の利便性を支えてきたライブラリが攻撃経路となった今回の事案は、ソフトウェアサプライチェーンのリスク管理に関する課題を浮き彫りにしています。Webセキュリティの第一人者である徳丸浩氏に「防げた事故だったのか」と、本件を教訓として企業がとるべき対策、ソフトウェアサプライチェーンをとりまく昨今の問題について聞きました。

UCCのCISOが語る、注目セキュリティ動向と取組み事例 「狙われたら終わり…

相次ぐランサムウェア被害や、内部不正、新たなサイバー攻撃手法などが世間を騒がせるなか、ICT・セキュリティ担当者は、国内・海外の最新のセキュリティ動向をどのように捉え、自社の対策にどう活かしていくべきなのでしょうか。 UCCジャパン株式会社でCISOを務める黒澤 俊夫氏は、2026年1月に開催された「Security Innovation Conference」において、注目する昨今のセキュリティトレンドを紹介したうえで、同社が進めている、グループガバナンスの強化、ICT基盤の再整備といった取組みについて講演しました。

安野貴博氏に聞く、Mythosが企業にもたらす最大のセキュリティリスクと対…

2026年4月7日、米Anthropic社は、脆弱性の発見・悪用が可能な高い能力を持つAIモデル「Claude Mythos Preview(以下、Mythos)」を公表しました。これにより、脆弱性への対応スピードが追いつかなくなる可能性をはじめとして、既存のセキュリティ対策の前提が根底から覆されかねないとの警戒感が高まっています。 Mythosは現在、一部パートナー企業への限定提供にとどまっていますが、同水準の能力を持つ、いわゆる「フロンティアAI」の進化は加速の一途をたどっており、今後、一般に普及していくことも考えられます。 こうしたなか、チームみらいの安野貴博党首は、5月14日の党首会見で、Mythos等による影響について言及。政府による対応の温度感は上がってきているものの、初動に約1か月を要したことについて「もう少し早くできるべきではないか」と指摘し、今後発生する関連事象への反応速度が向上するよう、政府に提言するとしています 1。 Mythosの登場は、一般企業のセキュリティ対策にどのような影響を及ぼすのでしょうか。フロンティアAIがもたらすリスクの実態と、企業が取るべき対策、動向のスピード等について安野氏に聞きました。

「セキュリティ対応組織の教科書」から紐解く、セキュリティ組織の構築方法と考え方

セキュリティ組織の作り方 SOC・CSIRTが機能しない理由とKPIにもとづく改…

昨今、ランサムウェア攻撃やサプライチェーン攻撃の高度化により、企業におけるセキュリティ対応体制の強化が急務となっています。しかし、「SOCやCSIRTを立ち上げたものの、期待した成果が出ない」といった課題に直面する企業は少なくありません。 こうした背景のもと、第1回・第2回では、日本セキュリティオペレーション事業者協議会による「セキュリティ対応組織の教科書」1 と、国際標準でもあるフレームワーク「ITU-T勧告X.1060」2 が、日本のセキュリティ現場の知見をベースにどのように成立したかという歴史を紐解きました。今やこれらの文書は、単なるガイドラインを越え、組織がサイバー脅威に立ち向かうための「標準言語」となっています。 本稿では、セキュリティ対応組織を、呼称にとらわれない「セキュリティ機能の集合体」として捉えたうえで、セキュリティ機能としての目標達成に向けた設計・運用の具体像を解説します。

河島 君知

河島 君知

株式会社NTTデータ先端技術 セキュリティ&テクノロジーコンサルティング事業本部 セキュリティイノベーション事業部 担当部長

徳丸浩氏が注目する最新インシデントと対策実務 「サイバー攻撃対策の早…

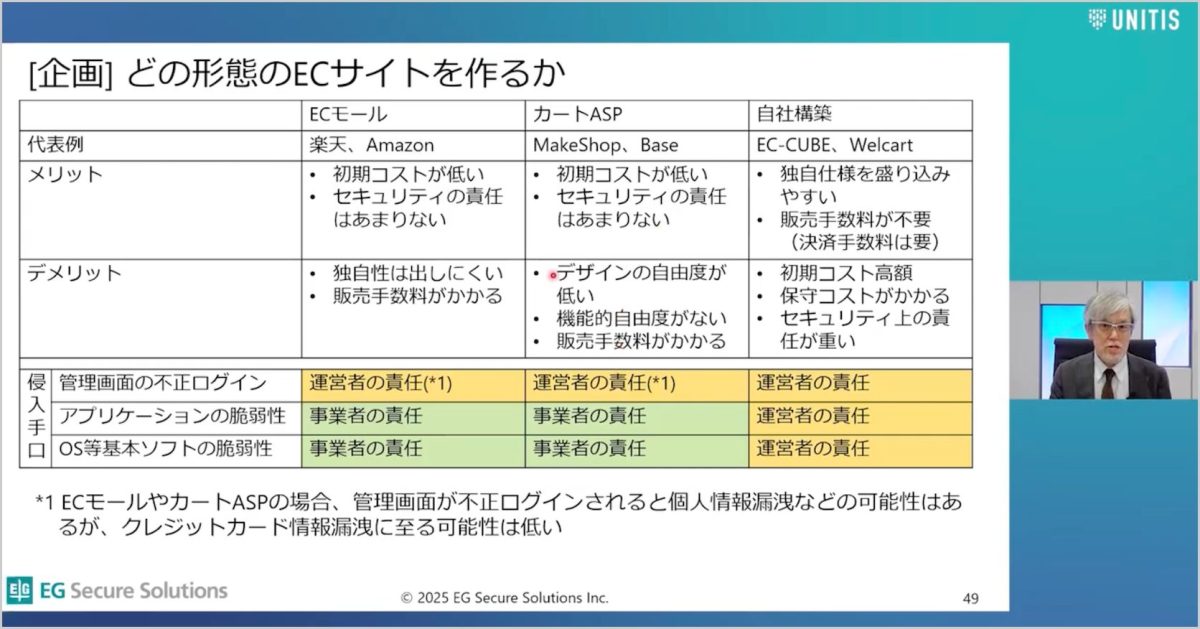
AIの急速な進化により、サイバー攻撃はかつてないほど巧妙化・低コスト化しています。もはや従来の対策だけでは、いつどこから侵害を受けてもおかしくありません。 セキュリティ分野に長年携わる、EGセキュアソリューションズ株式会社 取締役 CTOの徳丸 浩氏は「徳丸浩氏が注目する、実務影響が大きい2025年のインシデント」と題したオンラインセミナーにおいて、2025年に企業が直面したセキュリティインシデントを解説。セキュリティ担当者が実務に活かすべき教訓や、見直すべき対策などを語りました。

従業員を狙うソーシャルエンジニアリングの実態

心理学から紐解くソーシャルエンジニアリングの手口と対策 「なぜ人は騙さ…

フィッシングやビジネスメール詐欺(BEC)など、人間の心理や行動の隙を狙うサイバー攻撃である「ソーシャルエンジニアリング」による被害が深刻化しています。この攻撃は、情報または金銭の詐取を目的に、情報システムを利用している人の脆弱性を狙います。なぜなら、試行錯誤して情報システムの脆弱性を探すよりも、同じ手口を使い回して誰もが持っている認知の脆弱性を悪用する方が、攻撃者にとっては断然コストパフォーマンスが高いからです。 本記事では、ソーシャルエンジニアリングのさまざまな手口に被害者が騙されてしまう背景と、攻撃者が用いる騙しのテクニックを紹介したうえで、心理を踏まえた対策について解説します。

鈴木 悠

鈴木 悠

株式会社ラック 次世代サイバー技術本部 サイバー・グリッド・ジャパン コグニティブセキュリティ研究グループ

マネーフォワードのGitHubから個人情報漏洩 法的対応・補償・教訓を弁護士…

家計・資産管理アプリ「マネーフォワード ME」などを提供するマネーフォワードは5月1日、ソフトウェア開発やシステム管理で活用されるソースコード管理サービス「GitHub」への認証情報が漏洩したと発表しました 1 。それに伴い、第三者による不正アクセスが発生し、GitHub内でプログラムの設計図を格納する「リポジトリ」がコピーされたこと、ファイル内に記載していたソースコードや個人情報の一部が流出した可能性があることなどを伝えています。 また、同社は5月1日、「顧客の金融情報を含む情報漏えいは確認されておらず、サービスの安全運営に支障はない」とした一方で、「各提携金融機関との安全性の確認を万全なものとする」ため、銀行口座連携機能を一時的に停止しました。その後の5月12日、安全確認が完了した金融機関から順次連携を再開しています 2 が、個人向け・法人向けを問わず有料サービスの利用者にも多大な影響がおよび、事態の重さが改めて浮き彫りとなっています。 こうした事態が発生した場合、企業はどのような法的責任を問われる可能性があるのでしょうか。また、同様の開発用サービスを利用する企業のセキュリティ担当者は、平時から何を注視し、万が一の際にどう立ち振る舞うべきなのでしょうか。企業のセキュリティ事案を専門として扱う、牛島総合法律事務所 影島 広泰弁護士に、本件の論点と企業が備えるべきリスク管理の要諦を聞きました。

MICIN – 現場起点で「やらされ感」なくす、役割別の3つのセキュリテ…

クラウド活用やリモートワークの定着をはじめ、企業活動の変化に伴うIT環境の変化により、企業を取り巻くセキュリティリスクはより多様かつ身近なものになっています。とりわけ医療や金融の分野では、機密性の高い情報を扱うことから、実効性のあるインシデント対応体制の整備が欠かせません。 オンライン診療サービスや通院専用キャッシュレスサービス、がん経験者向けの保険事業などを展開する株式会社MICINでは、フルクラウドかつハイブリッドワークの業務環境を前提に、 「アカウント管理の不備」「設定ミス」といった、自社にとって現実味のあるリスクへの対応力の強化を重視しています。 限られたリソースの中で、「事業部向け」「CSIRT向け」「全従業員向け」という3種類の訓練を設計し、一般社団法人 日本シーサート協議会が提供する枠組みなども活用しながら実効性の高いインシデント演習を実践している同社の取組みを紹介します。

BeRealなどのSNSで相次ぐ従業員の情報漏えい、法的責任や必要な初動対策を…

西日本シティ銀行は4月30日、自社の従業員がインターネットに画像や動画を投稿した件について謝罪しました 1 。 5月12日の同社続報によると、個人顧客8人に関する情報および法人19社の名称が外部から閲覧可能な状態になっており、対象の顧客に対して個別にお詫び、説明を進めているとしています 2 。 今回の情報流出の背景には、若年層を中心に流行するSNS「BeReal」があります。同アプリでは1日1回不特定の時間に通知が届き、2分以内に撮影、投稿を迫られます。実際に「X」では、同行従業員のBeReal投稿と思われる、「下期業務目標」などが映った動画を複数確認できます。 また、岩見沢市立総合病院 3 や仙台市内の小学校 4 なども、従業員や委託職員のSNS投稿についての謝罪を発表しています。機密情報がSNSに投稿されてしまう事案は後を絶ちませんが、自社で発生した場合、どのような法的責任を負い、どう対応すべきでしょうか。長瀨 佑志弁護士に聞きました。

辻伸弘氏が語る最新セキュリティ脅威と2026年の対策 侵入前提でも「防御を…

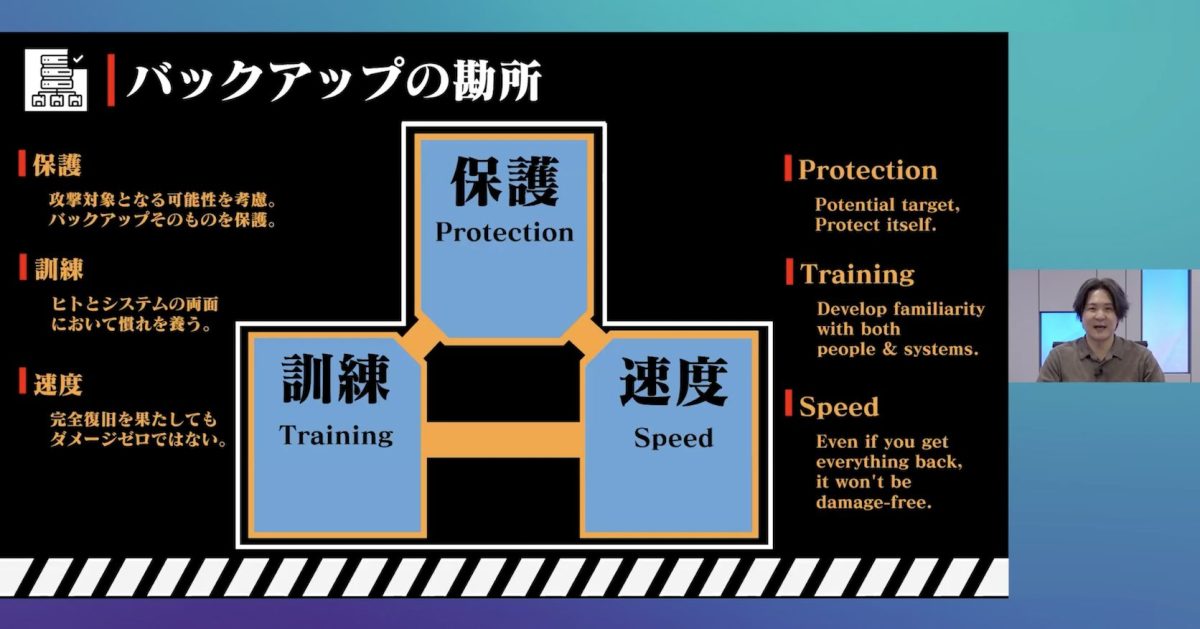
ランサムウェア攻撃をはじめ、サイバー攻撃の分業化が進み、攻撃者の裾野が広がるなか、企業に求められるセキュリティ対策も刻々と変化しています。近年の動向を踏まえて、企業は2026年にどのような対策に取り組むべきなのでしょうか。 2026年1月に「脅威、思い出のアルバム2025」と題して講演した、SBテクノロジー株式会社(現 ソフトバンク株式会社)の辻 伸弘氏は、2025年のランサムウェア攻撃の傾向を振り返ったうえで、実効的なバックアップのためのポイント、フィッシング攻撃の多様化による影響、そして情報窃取型のマルウェア「インフォスティーラー」の脅威と特徴について詳しく解説しました。

「セキュリティ対応組織の教科書」から紐解く、セキュリティ組織の構築方法と考え方

日本から世界に広がる「セキュリティ対応組織の教科書」で学ぶ、組織に必…

組織横断的なセキュリティ体制の構築が求められているなか、1つの指針として注目されているのが「セキュリティ対応組織の教科書」です。サイバーセキュリティに関する幅広い活動や業務を整理し、組織全体としてどう体制を実現するかの方針などを示しています。 本稿では、同書の具体的な構成要素や、世界各国の現場でどのように受け入れられ、どう進化を続けているのかを解説します。

武井 滋紀

武井 滋紀

SCSKセキュリティ株式会社 エバンジェリスト

CLOSEUP セキュリティ組織

楽天 サイバーセキュリティディフェンス部 – 約21億人の利用者を守…

サイバー攻撃は国境を超えて実施されるため、企業にはグローバル規模のセキュリティ対策が求められます。特に、世界30の国と地域で70以上のサービスを展開し、グローバルサービスの利用者数が約21億人にのぼる楽天グループでは、その膨大なデータや資産をどう守るかが極めて重要な経営課題です。 同社ではさまざまなサービスの利用者を守るために、どのようなセキュリティ体制が敷かれ、施策がとられているのでしょうか。楽天グループ サイバーセキュリティディフェンス部の3人に伺いました。

TOP