この記事のポイント
- サプライチェーン・セキュリティリスクの全体像を把握し、戦略(取組方針)・戦術(具体施策)を立案する
- リスクベースアプローチに基づくサードパーティ企業のセキュリティ管理・監督を行う
- 新たな取組みをゼロベースで実施するのではなく、従来の取組みに適切なセキュリティ要素を組み込む実践手法が有効である(トレンドであるSBOM管理も従前のIT資産管理・構成管理をソフトウェアまで拡大したものという捉え方)
- 意識啓蒙や教育・訓練により、全社に「セキュリティ・ファースト」の意識を根付かせる
サプライチェーンの全体像を把握し、戦略と戦術を練る
「概要編」では、たった1つのインシデントがサプライチェーン全体の危機につながる可能性があり、企業にはすみやかな対策が求められている現状を概観していただきました。この「対策編」では、企業が取り組むべきサプライチェーン・セキュリティ対策についてうかがいます。企業はまず、何から手をつけるべきでしょうか。

北町氏:
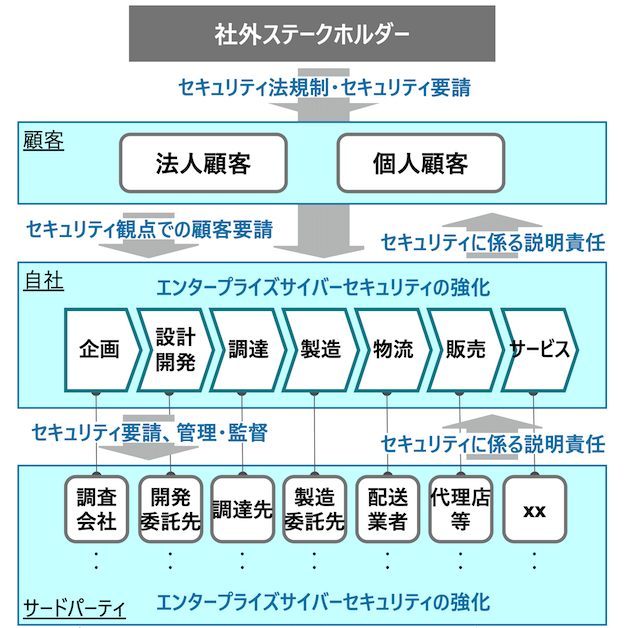
まずは自社が属するサプライチェーンの全体構造を再確認するところから始めるべきでしょう。ここでは一般的な構造を示した以下の図に沿って説明します。
サプライチェーン・セキュリティのイメージ
北町氏:
図の中段にある「自社」は、企画から設計開発、販売、サービス展開まで、横軸のバリューチェーンを持ち、その下には各フェーズの実行にあたり必要な委託先やパートナー企業、いわゆる「サードパーティ」が存在しています。これらサードパーティの力を得ながら生み出した、自社ならではの価値を「顧客」に対して提供することが、サプライチェーンの全体像といえます。
サプライチェーン・セキュリティを実現するためには、この構造の上段、社外ステークホルダーや顧客から下りてくるセキュリティ要請に応えつつ、自社のサードパーティにも同水準のセキュリティを求め、管理・監督を行わなければなりません。
さらに、自社および自社のサードパーティが「組織として要請に応えられている」ことを経営層自らが顧客に説明できるようにすることも重要です。
要請の中身は業界や業種によっても異なると思いますが、サプライチェーン全体を見据えた基本的なリスク管理の進め方とはどのようなものでしょうか。
北町氏:
リスクには、「概要編」で紹介したサイバー攻撃に起因する被害事例などのほか、自社あるいは自社のサードパーティが、サイバー関連法規制に違反して事業機会を損失するといったものもあり、その因子はさまざまです。
そこで、リスクの因子となり得る「組織」「ヒト」「データ」「システム(ソフトウェア)」「モノ」ごとに現状の課題を洗い出し、セキュリティ強化のための戦略を立て、具体的な戦術(課題解決策・対処策)を練っていく必要があります。
リスク因子・戦略・戦術の例

北町氏:
現場で取り組む戦術としては、「ハイジーン」(衛生管理:セキュアな状態の維持)と「レジリエンス」(回復力:インシデント発生時の事業継続性や復旧対策)の2つの側面から検討するのが有効です。
まずは自組織における現状のセキュリティレベルを把握し、優先順位をつけて対策に臨みましょう。ほかの課題解決に向けた取組みと同様、サプライチェーン・セキュリティにおいても、こうしたステップが基本になります。
リスク対応・優先順位の判断や意思決定は、誰が行うべきですか。
北町氏:
セキュリティ部門だけでなく、コーポレート部門や各事業部門など、自社環境を包含して見定められる「キーマン」を巻き込み、判断や意思決定を行うべきです。
とはいえ、適切な判断・意思決定ができる人材は、そう多くいるものでもありません。リーディングカンパニーであっても、「キーマン」となるセキュリティ人材の育成に取り組んでいる真っ最中だという話を聞きます。
優秀な人材を組織横断的に集めて目標達成に向けて取組みを進める手法を「センター・オブ・エクセレンス(CoE)」といいますが、セキュリティの観点からCoEを行う企業も出てきているようですね。
今すぐ着手すべき「サードパーティの分類・評価」と「ソフトウェアの透明性確保」
たとえば、中小企業でもすぐに始められるような具体的な対策はありますか。
北町氏:
①サードパーティリスク管理と、②ソフトウェアのセキュリティ管理をサプライチェーン・セキュリティ対策の第一歩にするのがおすすめです。
①サードパーティリスク管理については、以下の図に示したように、まずはサードパーティに求めるセキュリティ水準を数段階に分けて決めます。重要な情報を授受するサードパーティなど「セキュリティ観点」で重要となるサードパーティほど、要求水準を高く設定することが肝要です。この水準を縦軸に、水準への対応度を横軸とするマトリックスをつくり、サードパーティをプロットすることでリスクの高いサードパーティを明らかにします。
サードパーティ分類・評価で、高リスク(優先的に手当てすべき)サードパーティを特定

北町氏:
これにより、サードパーティごとのセキュリティリスクの高低が可視化され、解決に向けて着手すべき課題を認識しやすくなります。
これまでも多くの企業では、各サードパーティにチェックシートを配布して、セキュリティ対策状況を記入してもらうという運用は実施されていると理解しています。しかしながら、回答結果を分析し、適切に課題を特定できている企業は多くないようです。
サードパーティの重要度や求める水準を分類・定義することで、適切にリスク分析・可視化や課題・打ち手の導出が可能となります。
つまり、新しいサードパーティの管理プロセスをゼロからつくるのではなく、今までの管理のプロセスに適切なセキュリティの要素を組み込む実践手法が有効と考えます。

相馬氏:
②ソフトウェアのセキュリティ管理は、「概要編」で「ソフトウェアの透明性」という言葉で触れたものです。
従来のIT資産管理でも同じですが、本来、自社が調達するソフトウェアは、組織的に管理しなければなりません。今、問題になっているのは、製品・サービスやシステムの開発および製造工程において、どのようなソフトウェアコンポーネントが組み込まれ、どのような依存関係を持つものなのかなどの詳細が見えない点にあります。そのような中身の見えないソフトウェアを自社の製品・サービスやシステムに加えることで、予期しないトラブルを引き起こすおそれもあります。
SBOMを利用し、ソフトウェアの透明性を確保
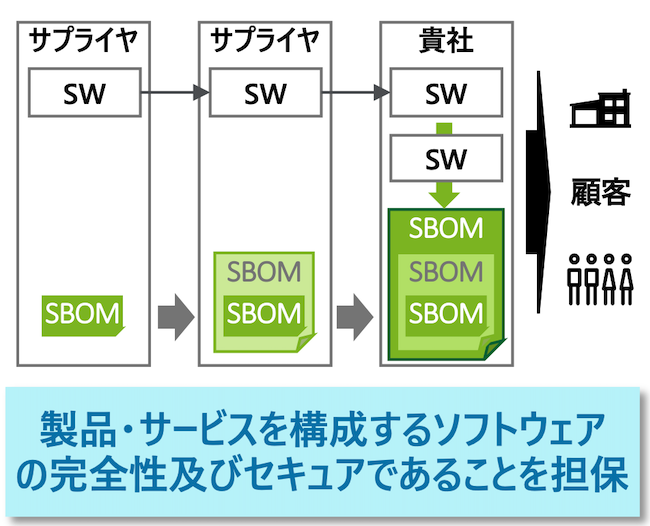
そこで重要になるのが、SBOM(Software Bill Of Materials:ソフトウェア部品表)です。SBOMは、そのソフトに含まれるコンポーネント、ライセンス、バージョン、サプライヤー名、依存関係などを記載するリストです。これらの情報があれば、後々、どこかのコンポーネントに起因する脆弱性が判明した場合でも、迅速な対処が可能になります。
こうしたSBOM管理も、IT資産管理・構成管理にソフトウェアのセキュリティという観点を加えたもので、従来の延長線にある対策といえるでしょう。
規模を拡大したインシデント対応トレーニング、BCPの再検討
インシデントに備えて、企業にはどのような対策が必要とされているのでしょうか。
北町氏:
サプライチェーン・セキュリティという観点から新しい取組みが必要になるというより、まずは自社としてインシデントを早期に検知し、早期に対応できる体制・仕組みを構築する必要があります。インシデント対応訓練や異常の早期検知に係る対策などを、徹底して実施することが重要です。
ただし、たとえばインシデント対応訓練については、自社内に閉じたものではなくサプライチェーンに属するサードパーティを含めて実施するなど、対策の範囲をサプライチェーンに拡大することで、より高い効果を得られるでしょう。

岩本氏:
最近は、他社のインシデントに巻き込まれることを懸念する企業から、サイバーBCPに関する相談や問い合わせをいただくケースが非常に増えています。
リスクのシナリオ、それに対する対応の幅や順番など、業界・業種ごとにつくるべきBCPは異なるため一概にいうことはできませんが、サプライチェーン全体を視野に入れて従来のBCPの見直しを行い、最低限のサイバーBCPを用意しておくべきでしょう。
相馬氏:
製造業であれば、たとえば在庫を多めに持っておき、万が一、工場が停止してしまった場合に備えておくといったサイバー面以外の対策も検討しておくとよいでしょう。
岩本氏:
大手企業では、セキュリティやBCPに関する費用を原価に組み込んで、製品価格に転嫁するようになってきています。つまり、「セキュリティ対策も品質の一部」であるということです。このような取組みは中小企業にとっても大いに参考になるかもしれません。
対策不備で仕事を失う前にセキュリティ・ファーストの意識を
ここまで企業がとるべき対策について伺ってきましたが、今後、サプライチェーン・セキュリティの対策不備を理由に、企業が仕事を失うようなケースもあり得るのでしょうか。
岩本氏:
間違いなくあるでしょう。今は大企業もセキュリティ要請方針や内容を決めてサードパーティに展開・要請している一方で、サードパーティと対話をしながら改善を進めるといったように、サプライチェーンを守りながらセキュリティ対策を進めています。しかし、いずれ次のフェーズへと移るはずです。大企業のスタンスが変わらないうちに、準備できる対策に着手して、顧客の信頼に応えられる体制をつくっておくことが必要です。
個人情報保護法が施行されたときのように、委託先やパートナー企業の絞り込みが始まれば、最低限のセキュリティ対策ができない企業はトラストチェーンに入れなくなり、業界の枠組みから外されてしまう流れになるでしょう。
とはいえ、「概要編」でもお話ししたとおり、背伸びしすぎたセキュリティコストが事業の足かせになってしまっては本末転倒です。事業とセキュリティのバランスを取るためにポートフォリオをつくり、優先度を決めて取り組みを始めなければなりません。
現状では、取引先から来た球を打ち返すことで手いっぱいの中小企業も多いと思います。しかし、ここは1つ、未来への投資と考えて着手に踏み切ってほしいですね。
事業とセキュリティのバランスを取りながら、両者を同時に推し進めていくためには、これまでの事業に対する考え方を変える必要がありそうですね。
岩本氏:
今後は「セキュリティ・ファースト」の考え方が重要になってくるでしょう。企画開発、事業企画の段階からセキュリティを前提にするのです。実際、米国の大手IT企業ではセキュリティ面が弱い企画は、新規開発の許可が下りないという話も聞かれます。
セキュリティ対策を「ネック」と考えるのではなく、顧客の「満足・安心・安全」につながるものだという意識を持つべきですね。
セキュリティ意識の低い経営層に意識変革を促すためにできること
「概要編」では、サプライチェーン・セキュリティ対策を成功させるには、トップのリーダーシップが不可欠だとお聞きしました。しかし、現実には経営層のセキュリティ意識が低く、現場の焦りが伝わっていないケースも多いようです。そのような状況で経営層を動かすために有効な方法はありますか。
岩本氏:
たとえば、アウェアネス(気づき)・トレーニングに参加してもらうという方法もあります。当社でも経営層向け、マネジメント層向け、現場向けなど、階層別のトレーニングメニューを提供していますから、そうしたサービスを活用するのも有効かと思います。
北町氏:
危機感を持つ事業部門からの圧力、CDO、CIOからのレポーティングによって、経営層を動かすことに成功したケースもあります。たとえば、セキュリティ・アセスメントの調査結果を可視化して、それを事実として経営層に見せるという方法です。現状のセキュリティ対策を決めたときと現在とではリスクの内容が変わってきていることを説明し、新たに実施すべき対策を提示するのです。
相馬氏:
いちばん大事なことは、サプライチェーン・セキュリティ対策の不備が、企業経営にとってどのようなリスクにつながるのかを、経営層に具体的に思い描いてもらうことでしょう。「事業が停止する」「顧客に迷惑をかける」「多額の賠償金が発生する」といったケースを説明して、経営判断に委ねるのがよいと考えます。
大企業のみならず中小企業も、近い将来、対策が必須となることを前提として、今から準備や行動をしていかなければならないということですね。「概要編」と「対策編」の2回にわたり、貴重なお話をありがとうございました。
(取材・文:渡邊 智則)

 最新情報をフォローする