技術革新、デジタル化の進展により、ビジネス環境のみならず、日常生活や働き方といった社会環境は大きく変わり、サイバー空間への依存度がかつてないほど高くなっています。また、同時に、サイバー攻撃も増大し、ビジネスや社会生活に深刻な被害をもたらすケースも増えています。企業は、重要な経営資源を守り、成長戦略を実現するためにも堅牢なサイバー対策を求められるようになっており、世界各国においてセキュリティやプライバシーに係る法規制やガイドライン制定も進められています。
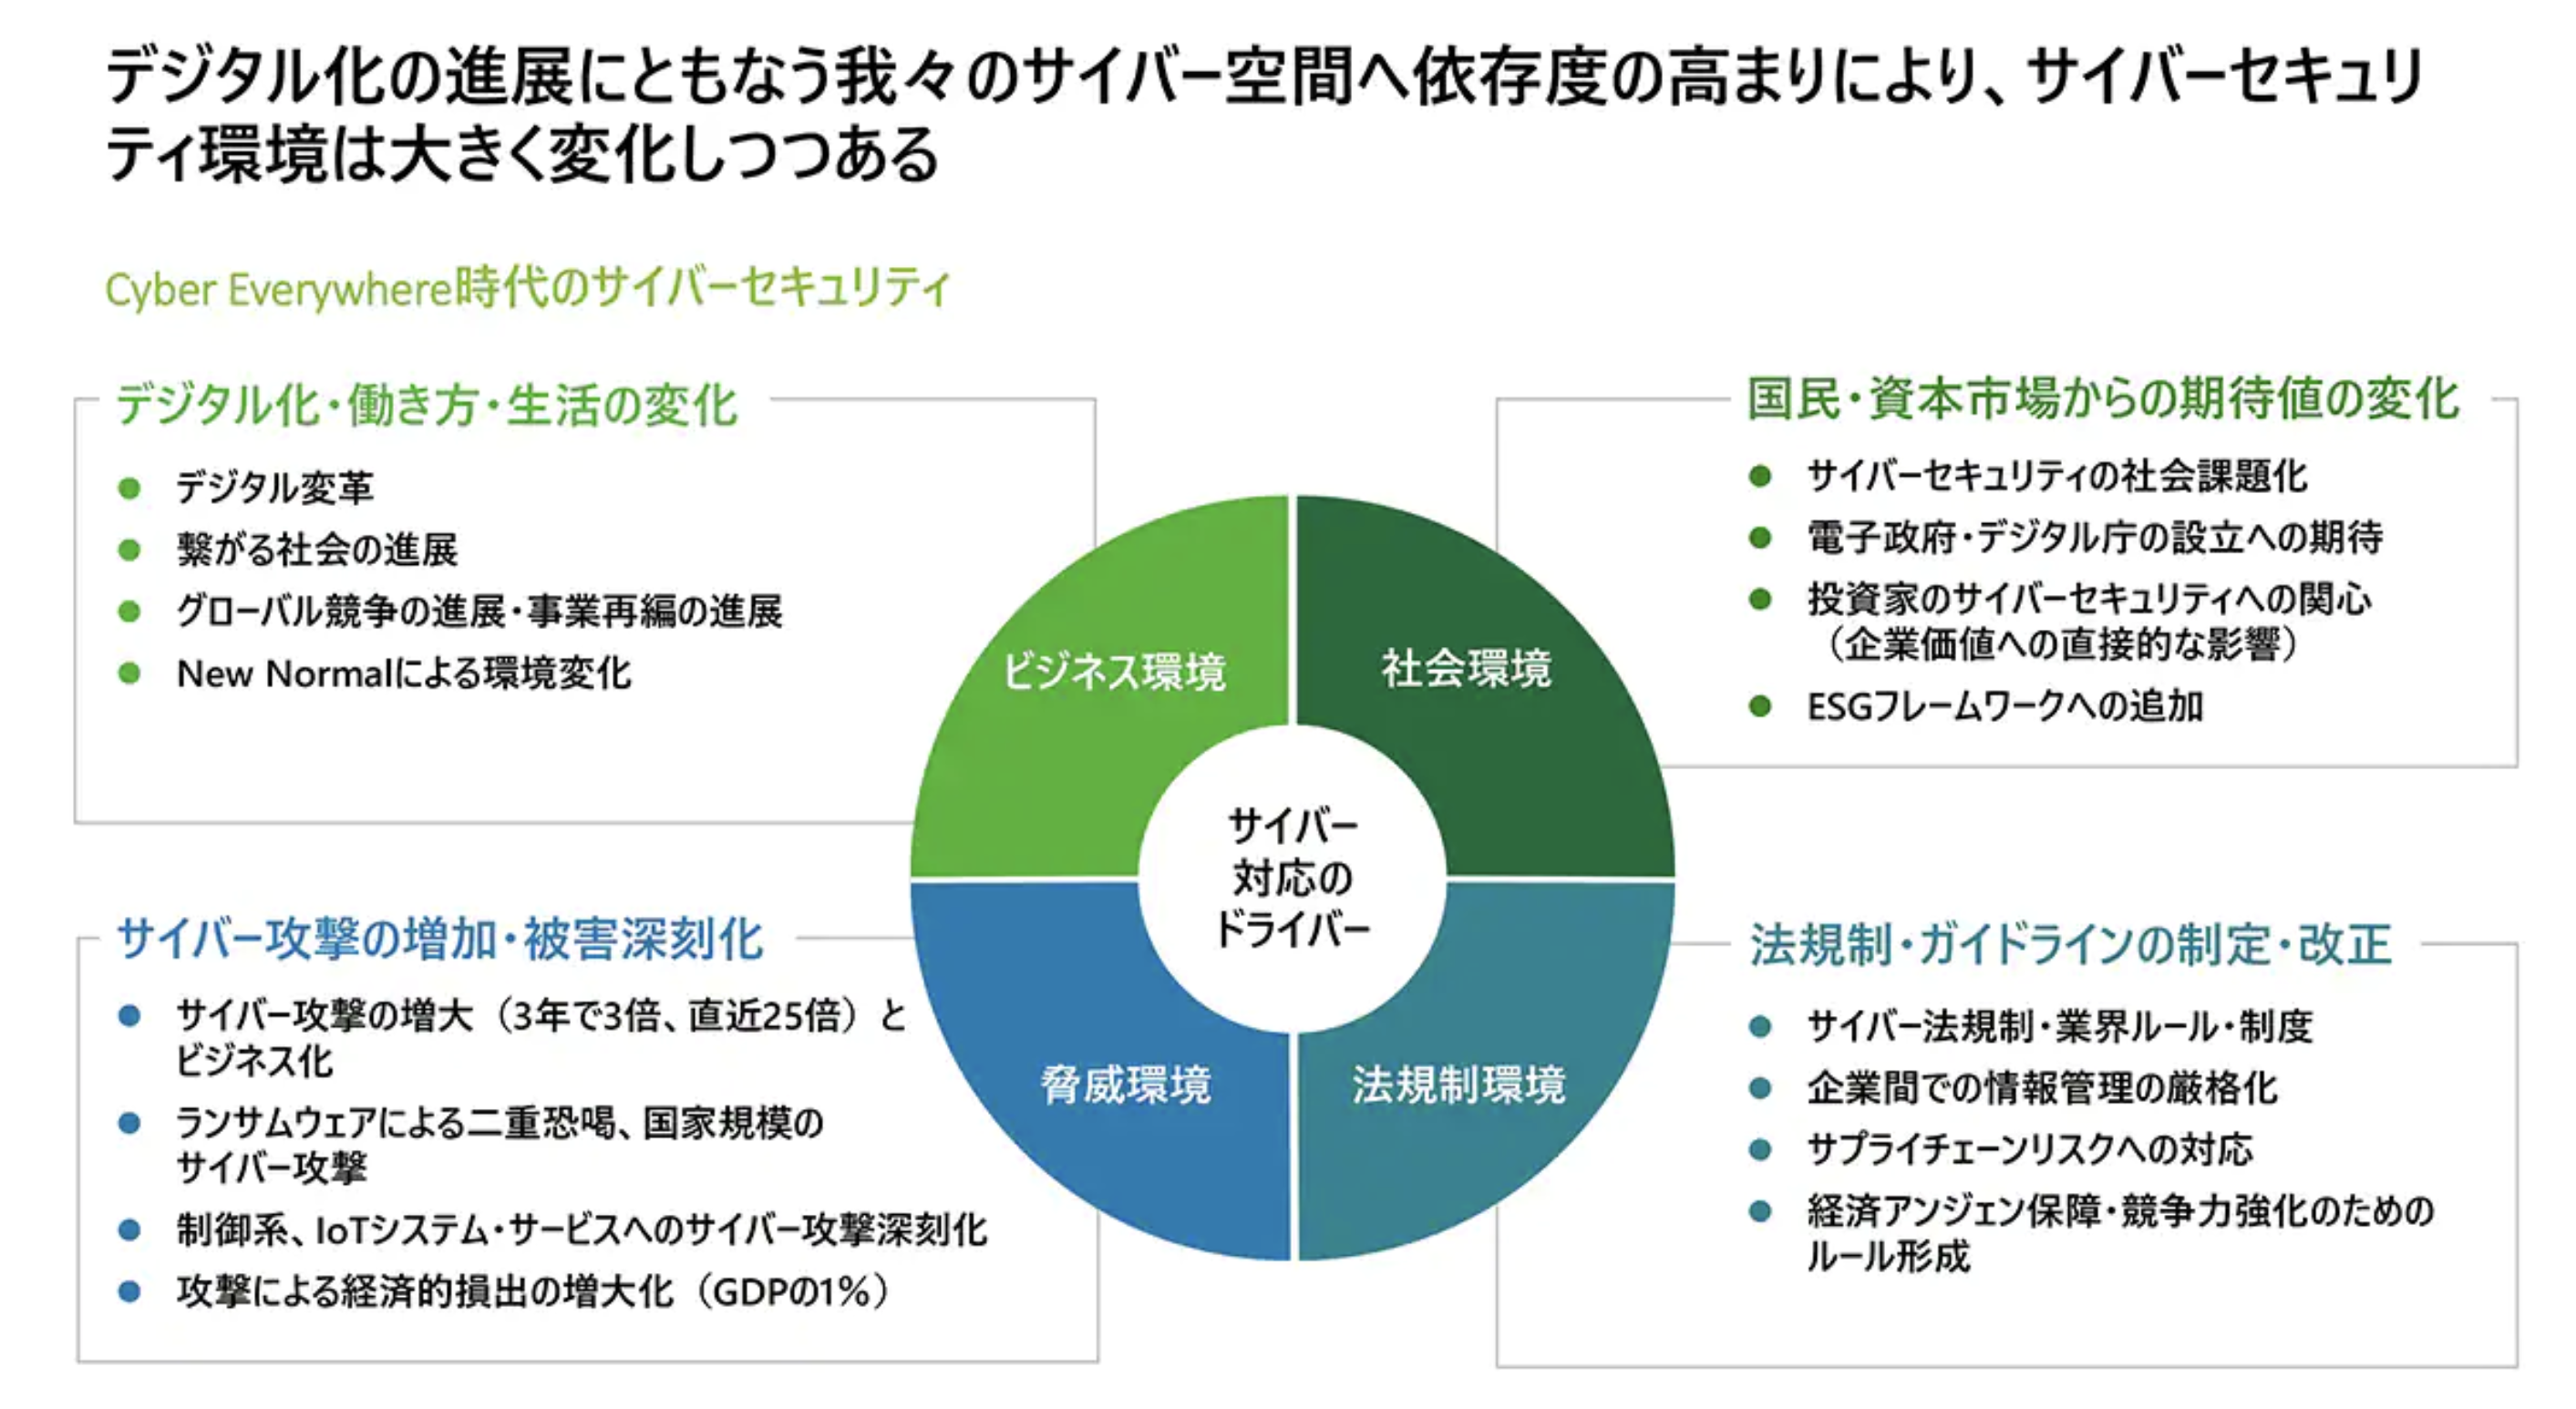
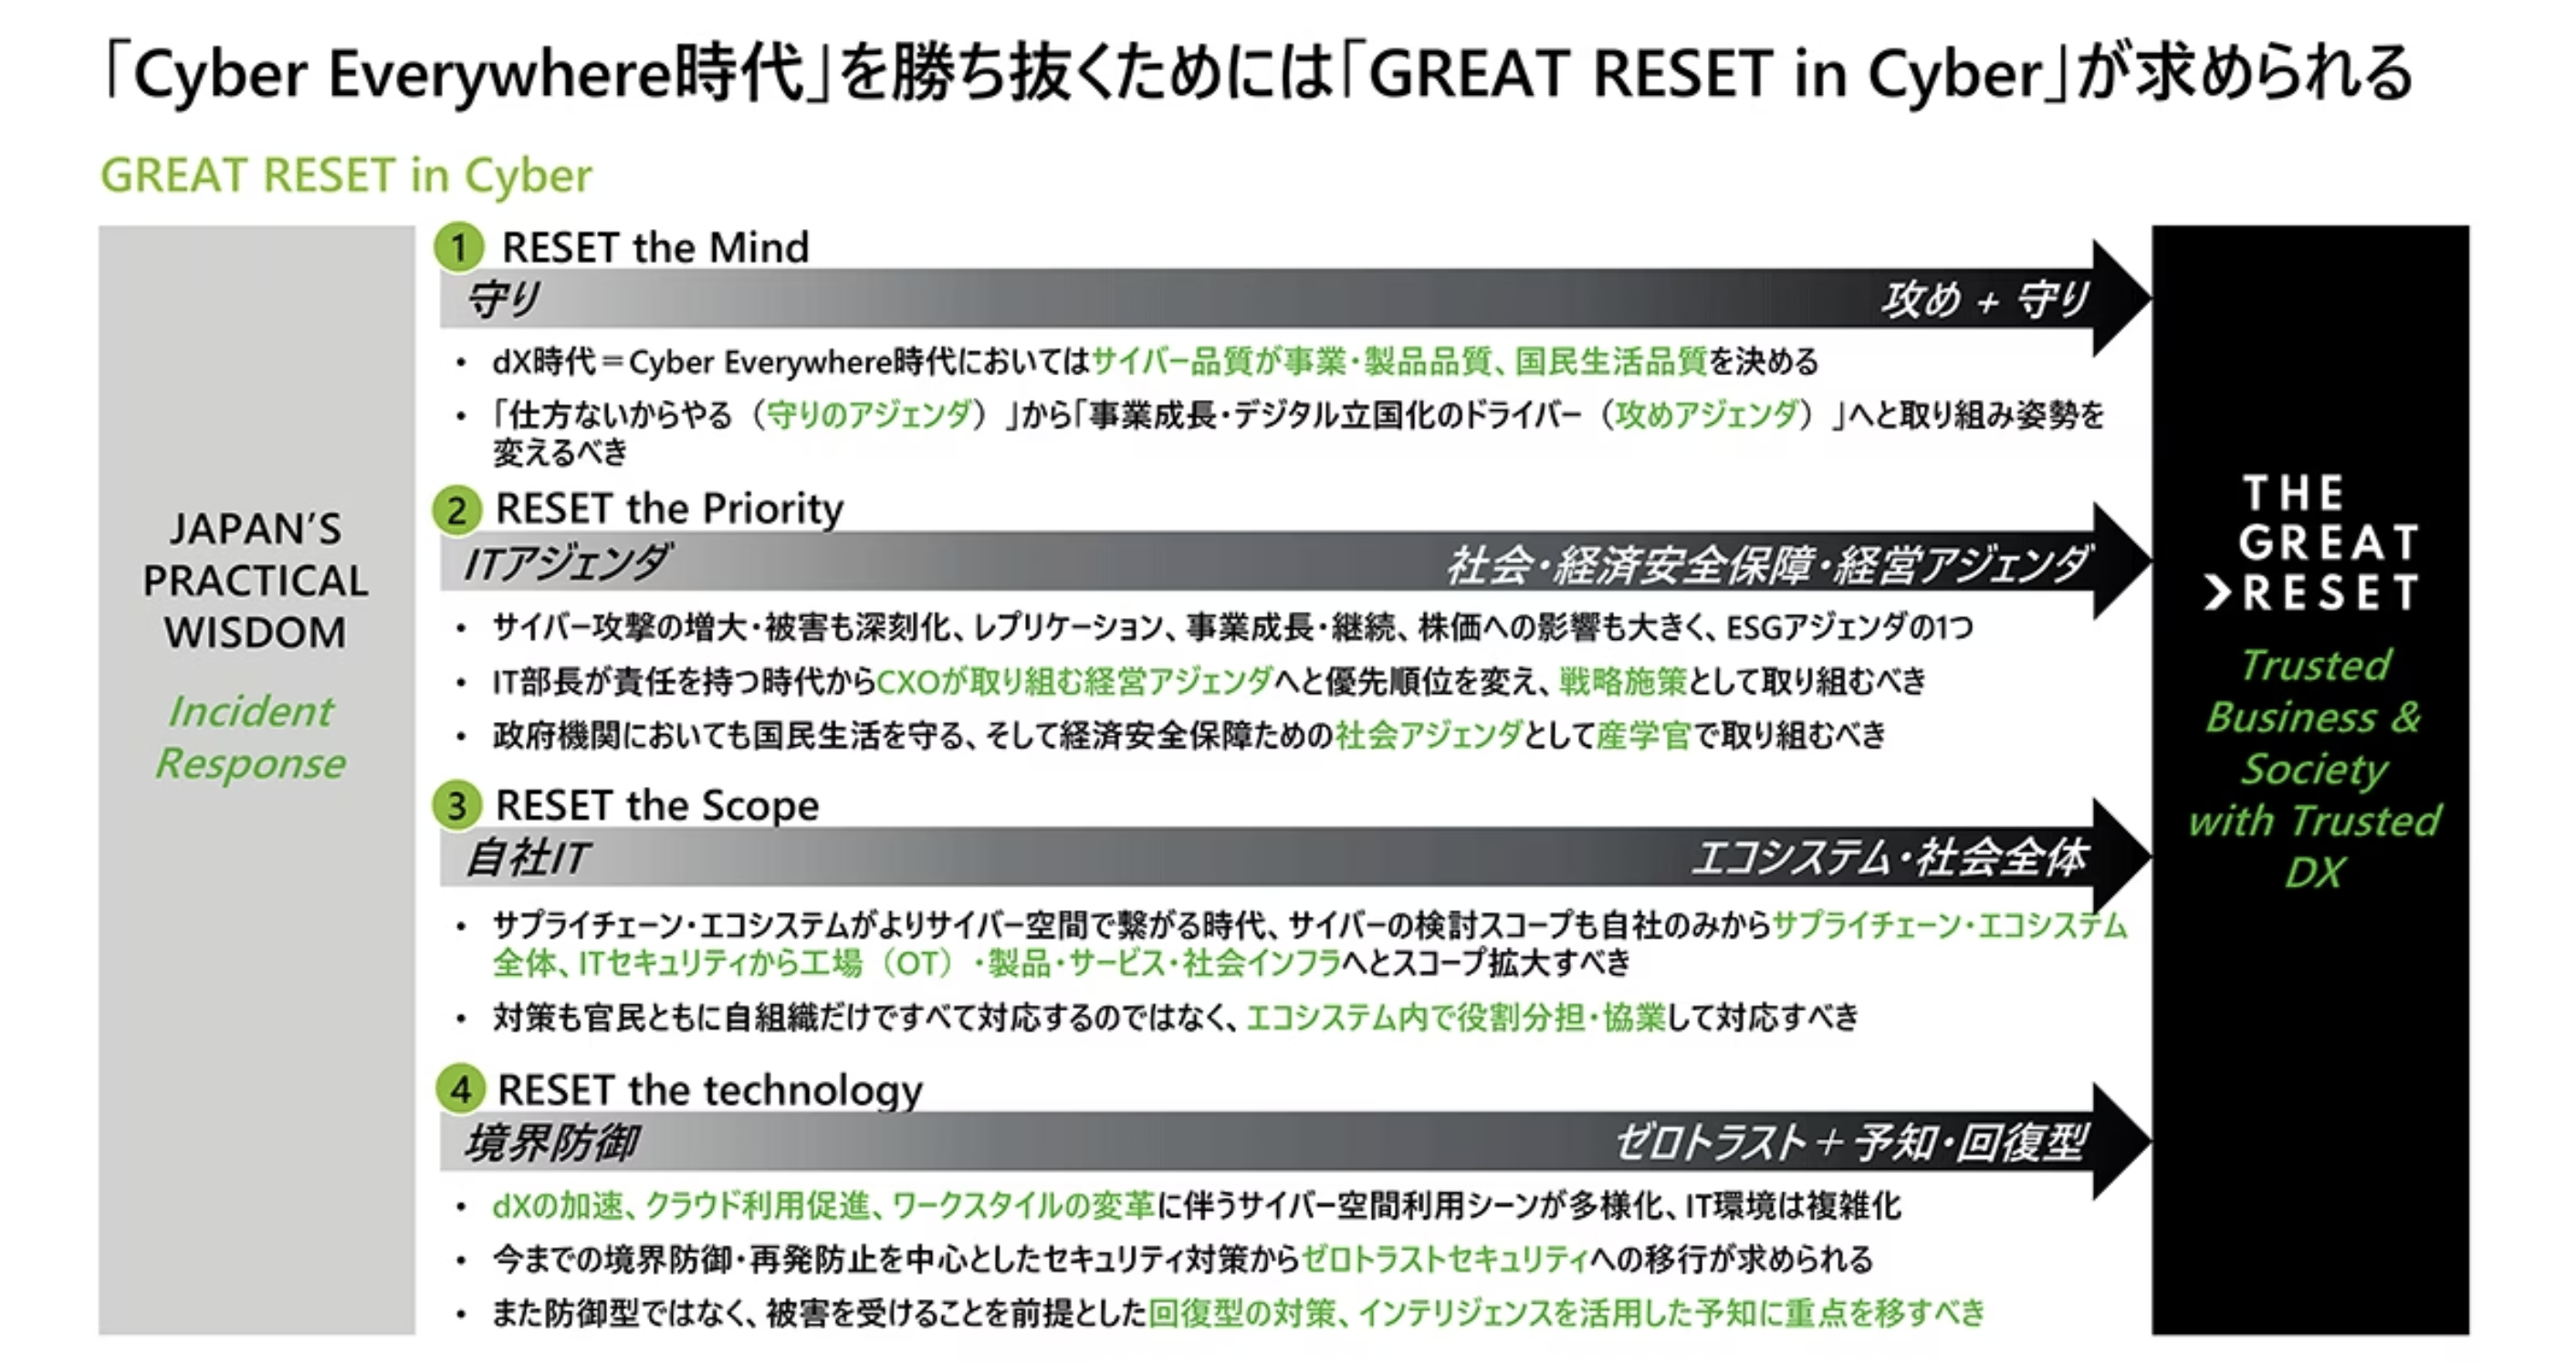
このように、ビジネス、社会生活といった様々な面でサイバー空間への依存度が高まっている今日を『Cyber Everywhere時代』と呼ぶことができます。サイバーリスクが増加している環境においては、従来型の攻撃が起こってから都度対応するという形ではなく、ビジネスや社会をトラストな状態に保つための先を見越したサイバーリスク対策が重要になっています。また、各国や業界団体などが定める法規制・ガイドラインを遵守しながら、マーケットにおける競争優位を獲得するためには、サイバーセキュリティについての考え方や方針を抜本的に見直す“グレートリセット”が必要なのです。
【GREAT RESET IN Cyber Security】
・RESET the Mind
守りから『攻めと守りへ』
・RESET the Priority
情報システム部門における課題からCXOが取り組むべき経営アジェンダへと優先順位を変え、ビジネスにおける成長戦略・施策として取り組む
・RESET the Scope
自社ITからエコシステム、社会全体へ
サプライチェーンがよりサイバー空間でつながる時代、サイバーの検討スコープも自社のみからサプライチェーン全体、ITセキュリティから工場(OT)製品サービス社会インフラへとスコープを拡大すべき
・RESET the Technology
境界防御からゼロトラストセキュリティへ
– オンプレミス中心の環境から、dXの加速とクラウド利用促進
– ワークスタイルの変革に伴いサイバー空間利用シーンが多様化、IT環境は複雑化
– 今までの境界防御・再発防止を中心としたセキュリティ対策からゼロトラストセキュリティへの移行
– 防御型サイバーセキュリティ対策(被害を受けることを前提とした回復型の対策)からインテリジェンスを活用した予知に重点を移行
連載:持続的な成長のためのリスクテイクに際して、企業はどうCyberと向き合うべきか
前述の通り『Cyber Everywhere時代』において、多くの企業がDigital Transformationを成長戦略のひとつとして掲げ、Technologyやデータの活用を進めており、ビジネスモデル自体の変革、製品・サービスおよび販売チャネル、マーケティング手法の変革のみならず、Smart Factory、ERPをはじめとする社内の業務管理といったオペレーションの変革にも取り組んでいます。
このような経営環境下においてCyberは企業活動のあらゆる局面に影響を及ぼし、企業の成長における重要なテーマとなっています。
そこで、今回は企業経営上での様々な局面におけるCyber対応についてデロイト トーマツ グループのインサイトをもとに4つのシリーズに分けて連載形式で考察していきます。
シリーズ1 Cyberに係るステークホルダーからの要請
ESG投資に代表されるように投資家の観点からもESGは重要性を増している中、SECの開示ルール、ESG評価機関による外部の評価においてもCyberへの対応が不可欠になっています。
このような昨今の動向を踏まえ、ESGおよびディスクロージャーとCyberに関する考察を行います。
シリーズ2 事業投資におけるCyber
企業成長に向けた事業投資であるM&Aに際してのデューデリジェンスとしても、システム投資に関してもCyberの対応が必要となっております。
そこで、事業投資に伴って検討が必要となるCyber対応について考察を行います。
シリーズ3 事業活動(オペレーション)におけるCyber
企業の事業活動として、マーケティングにおけるSNS等の外部情報の活用、情報安全保障、委託先との関係、セキュリティリスクのモニタリング等、日常的なオペレーションにおけるCyberに対する対応について考察します。
加えて、Cyberインシデントが生じた際における対応についても考察します。
シリーズ4 行政・公共事業等に係るCyber
Smart Cityや行政におけるデータ・テクノロジーの活用に着目し、行政のセキュリティの強化やパーソナル情報等を安全・安心に活用するためのCyber対応について考察します。

 最新情報をフォローする