1. はじめに
デジタル化の進展や不安定な国際情勢の影響もあり、企業のサイバーセキュリティリスクへの対応力は、投資判断においても最重要のリスク領域として認識されるようになってきました。このため、世界的にサイバーセキュリティに関わる情報開示の要請が高まっています。
投資家からのサイバーセキュリティの開示要請に応えるべく、国連が支持するPRI(責任投資原則)では、ガイダンスを発行するなどサイバーセキュリティリスクとガバナンスに関する開示の量と質を改善する取組みを始めています。我が国においても、総務省が「サイバーセキュリティ対策情報開示の手引き」(2019年6月26日)を公表するとともに、金融庁も「記載情報の開示の好事例集2021」(2022年3月25日)において開示の好事例としてサイバーセキュリティに関わる記載を紹介しています。
特に米国証券取引委員会(以下、「米国SEC」と略す)では、2022年3月にサイバーセキュリティに関わる新たな開示規則を提案(以下、「米国SECのサイバーセキュリティ開示規則案」または「規則案」と略す)しており、2022年末ごろを目途に各国に先立ってサイバーセキュリティ開示に関わる規則の制定を目指しています。ここでは、サイバーセキュリティに対する企業のリスク管理、戦略、ガバナンスへの対応状況について定期的で一貫性ある情報開示を求めるだけに留まらず、重要なサイバーインシデントについては4営業日という短期間での適時開示の要求が協調されている点に特徴があります。
また、新たな規則は、米国企業だけでなく、米国に上場する外国企業にも適用が見込まれるため、日本企業においても、投資家向けのセイバーセキュリティ情報の開示の観点で、後述するような態勢整備が急務になっていくと考えられます。
2. サイバーセキュリティの適時開示が求められる背景
サイバーセキュリティに関わる情報開示の規則や枠組み作成が活発化している背景には、サイバーインシデントが社会環境や事業活動に重大な影響を与えていることはもちろんのこと、サイバーインシデントの被害にあった企業の株価が大幅に下落する傾向が認識されていることが挙げられます。また、米国SECでは、サイバーインシデントを適切に公表しなかったことで制裁金を科すような事案も出てきています。加えて、例えばランサムウェアによる被害の影響で財務データが暗号化され、決算報告そのものに影響するようなインシデントも発生しています。
当連載の前回記事(第2回 ESGにおけるサイバーセキュリティ【ESG投資及びディスクロージャーとCyberについての考察(投資家等外部ステークホルダーからの要請)】)でも触れている通り、ESG開示の観点からもサイバーセキュリティが着目されており、ステークホルダーにとってますます重要な情報となっていると言えます。
3. 米国SECによるサイバーセキュリティ開示規則案の概観
規則案では、サイバーセキュリティに対する各企業のリスク管理、戦略、ガバナンスへの対応状況について定期的で一貫性ある情報開示を求めるとともに、サイバーインシデントの適時開示が強調されている点に特徴があります。
サイバーインシデントの適時開示とは、例えばインシデントが発生した際に、そのインシデントについて客観的に重要性があると企業が判断した場合は、4営業日以内に米国SECにForm 8-K(外国企業はForm 6-K)を提出し、情報開示することを求めています。
さらに、年次報告や四半期報告においては、8-K(または6-K)において開示したインシデントの最新状況についての開示を求めるとともに、過去に重要ではないと判断したサイバーインシデントについても集約して再評価し、改めて重要性があると判断できる場合は開示することが必要となります。

多くの企業にとって、特に難易度が高いと考えられるのは以下の領域です。

4. 適切な開示のための態勢構築に向けて
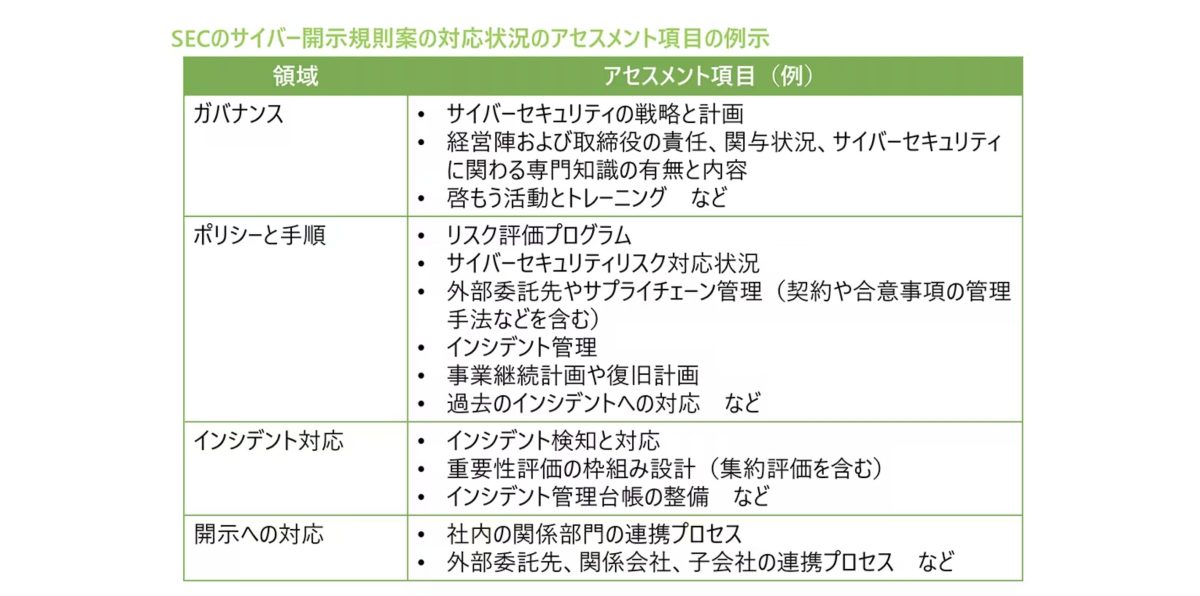
同時期に米国SECより公表されたClimate(気候)の開示規則案と異なり、サイバーセキュリティが段階的なルール適用のアプローチを採用していないことも特徴の一つと言えます。そのため規則が最終化されると、短期間のうちに態勢整備を行う必要があると考えられます。こうした要求に適切に応えるため、規則の最終化を目前にして簡易的なアセスメントを実施し、各企業の実態に応じた態勢構築の要点を整理していくことが有効と考えられます。

 最新情報をフォローする