サイバー攻撃とは
「テロリズム」という言葉をご存じでしょうか。広義には暴力や脅迫を用いて政治的な目的を達成する意味を持ちます。重大な問題を引き起こすサイバー攻撃は、コンピュータやネットワークによって構築された仮想空間であるサイバー空間におけるテロリズム、いわゆる「サイバーテロ」を指す言葉です。攻撃対象は国や企業などの組織体や、企業活動や人々の生活に関わる重要インフラ(情報通信、金融、電力、医療、水道、物流など)と広範囲に及びます。
サイバー攻撃は企業や組織が保有する機密情報に重大な影響を与え、サプライチェーンをはじめとする関係企業やサービス利用者にも影響を及ぼします。特に注意すべき点は、サイバー攻撃は「被害者」を「加害者」に変えてしまう可能性を含むという点でしょう。企業システムに侵入・遠隔操作され、利用者などを攻撃対象として甚大なダメージを与えてしまう脅威も観測されています。
脅威に対抗するセキュリティ対策は、深刻な漏えい・侵害の可能性を抑えることができます。サイバー攻撃で被る損害(法的、風評被害、信用失墜、利益損失など)を想像してみてください。リスク低減への投資は、安心・安全な企業活動に必要不可欠な要素といえるでしょう。
サイバー脅威の現状
ICT技術の発展とともに現実空間とサイバー空間の融合が進み、さらにコロナ禍が拍車をかけています。サイバー空間上で公共サービスやビジネスの取引が行われ、サプライチェーンもサイバー空間でつながっている現在、サイバー脅威は社会インフラをも脅かす重大なリスクです。
ニュース等で耳にすることが多いランサムウェアの歴史は、1989年の「AIDS Trojan」と古く、近年では2017年に前例のない規模で感染被害を発生させたワーム型ランサムウェア「WannaCry」により150か国23万台以上のコンピュータが被害にあいました。
独立行政法人情報処理推進機構(IPA)が発表した社会的に影響が大きい情報セキュリティ事案「情報セキュリティ10大脅威 2023」においても、ランサムウェアによる被害は第1位にランクインし、この脅威の特徴である組織情報(組織の機密情報や個人情報等)の漏えいにより事業継続に重大な影響を与える可能性があると指摘されています。
サイバー攻撃の目的、日本企業の実害事例と二次被害
企業・団体等におけるランサムウェア被害の報告件数の推移
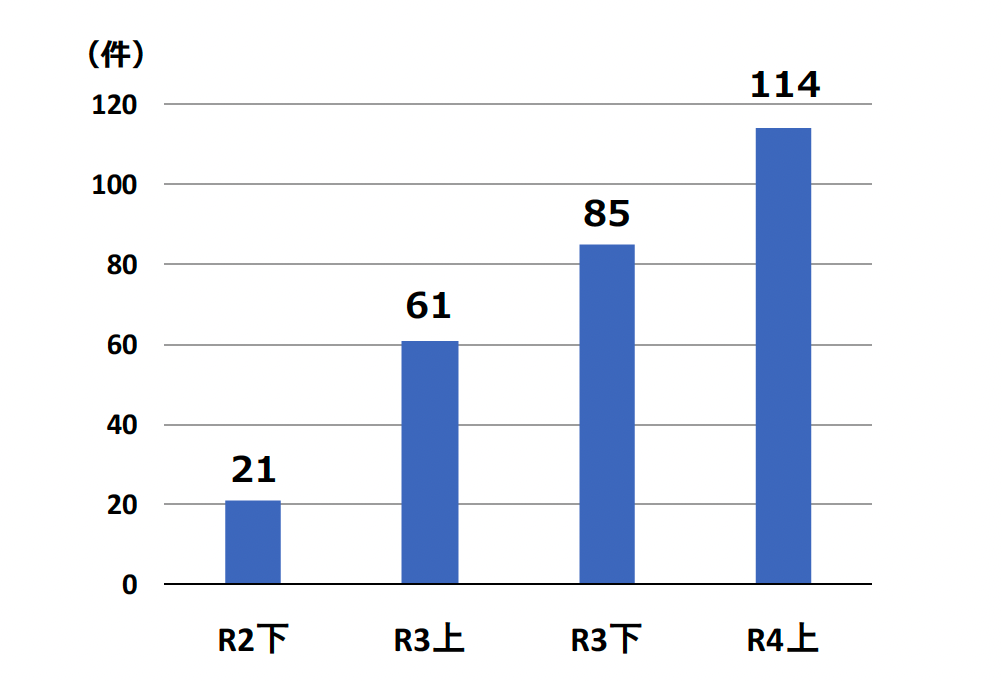
近年では、金銭目的のサイバー攻撃が主流になっています。その証拠に、身代金目的のランサムウェアや不正送金、フィッシング詐欺などのように、攻撃先の金銭を直接狙った攻撃が増加しています。警察庁の報告によると、ランサムウェア被害の報告件数は令和4年上期で114件であり、昨年同時期(61件)に比べて2倍近くに増加しています。
ランサムウェアの手法は、データを暗号化したうえで暗号化解除への対価を要求したり、データを窃取したうえでデータの公開をしないことを対価として金銭を要求するといった単純なものではありますが、その被害は甚大であり、病院などの重要インフラが機能停止に陥ったニュースなども記憶に新しいのではないでしょうか。
さらに、サイバー攻撃の恐ろしい点は、盗取されたデータやPC等が他の企業や団体への攻撃に利用される点にあります。攻撃者は効率的な攻撃手段を常に模索しており、顧客(取引先)リストが漏れたり、PCが乗っ取られることは、自社の顧客(取引先)が次のターゲットになることを意味するものと認識しなければなりません。
国内企業のセキュリティ体制
昨今は「サイバーセキュリティ」という言葉が広く浸透してきましたが、国内企業のセキュリティ体制は乏しく、特に中小企業においては無防備に近い企業も少なくありません。中小企業にその理由を尋ねると、「サイバー脅威は大企業のもの」「これまでにサイバー攻撃を受けたことがない」という回答が非常に多いのですが、実態はどうでしょうか。
ランサムウェア被害の企業・団体等の規模別報告件数

警察庁の報告によると、令和4年上期にランサムウェアの被害にあった企業・団体の52%が中小企業であり、大企業を上回っています。また、警察庁がサイバー攻撃等の動向を調査するために設置したインターネット上のセンサーに対しては、毎日7,800件もの攻撃通信(脆弱性の探索行為を含む)が行われています。
これらの事実を踏まえても、サイバー脅威は大企業に限ったものであり、中小企業には関係がないといえるでしょうか。
企業が構築すべき事業継続計画(BCP)とは
サイバー脅威が実際に存在することはわかったものの、具体的に何をすればいいのでしょうか。たしかに、日々進化し続ける攻撃手法に対して先回りして対策を打ち続けることは難しいと感じる企業も多いことでしょう。そのような企業には、サイバー脅威に見舞われた際の事業継続計画(BCP)を策定することをおすすめします。
サイバー攻撃は何者かが悪意を持って行う行為です。放置すれば被害は拡大する一方であり、自然に収束することはありません。攻撃による被害を最小限にとどめたり、取引先等への二次被害を防止することは、ネットワーク社会で活動する企業の義務といえます。
そのためにも、サイバー攻撃を受けたときに取るべき行動を明確にし、必要な体制と予算を確保しておくことが必要です。
サイバー脅威対策の政府ガイドライン
経済産業省と独立行政法人情報処理推進機構(IPA)から発行された「サイバーセキュリティ経営ガイドラインVer3.0」(株式会社ラックは研究会委員として参画)では、サイバー脅威対策は重要な経営課題として経営層が取り組むべき事項とされています。先に述べた通り、現実空間とサイバー空間の融合によりビジネスチャンスが拡大している一方、セキュリティ対策が確保されていなければ甚大なビジネス損失が発生する可能性が高まります。サイバー脅威への対策は積極的に投資すべき経営課題と位置づけ、ビジネスの発展をさせて行くうえで経営者が果たすべき責任の1つとして捉える必要があります。
同ガイドラインはセキュリティ対策を行ううえで「どこから始めればいいのかわからない」といった課題を抱える企業の指針となるもので、経営者が認識すべき「3原則」、CISO(最高情報セキュリティ責任者)や経営幹部に指示すべき「重要10項目」を提示しています。各項目では「対策を怠った場合のシナリオ」や「対策例」が記載され具体的にイメージしながら読み解けるため、サイバー脅威対策を始めたい企業や、対策に行き詰まりを感じている企業は今一度ガイドラインを確認し対策指針を確認するといいでしょう。
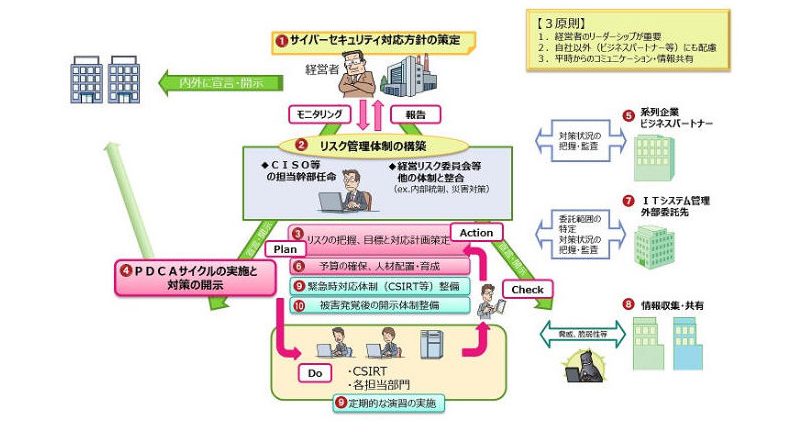
参考資料:経済産業省「サイバーセキュリティ経営ガイドラインと支援ツール」
次回は「サイバー保険の役割」について解説します。


 最新情報をフォローする