CRAの適用対象
第1回でも述べた通り、CRAは、既存の枠組みにおける課題であった「製品ライフサイクルにおけるソフトウェア更新に関して対応できない懸念」や「適用対象の製品やサービスのカバー範囲が限定的」という点等を解消することを狙いとしています。
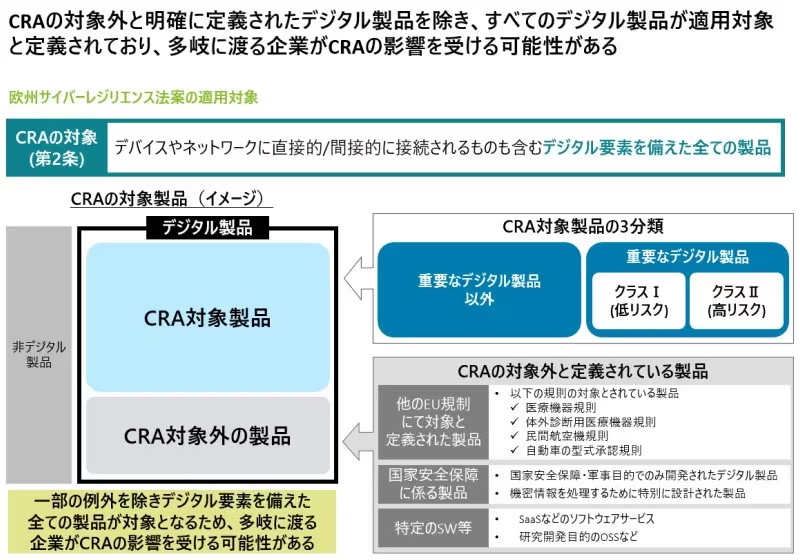
適用対象として「デバイスやネットワークに直接的/間接的に接続されるものも含むデジタル要素を備えた全ての製品」と定義されており、対象外と明示されたデジタル製品を除き、すべてのデジタル製品が適用対象となります。
CRAの適用対象に係る定義からも、多岐に渡る企業がCRAの影響を受ける可能性があると言えます。
CRAにおける「適用対象外」の定義
(A) 以下の規則の対象とされている製品
- 医療医療機器規則
- 体外診断⽤医療機器規則
- ⺠間航空機規則
- ⾃動⾞の型式承認規則
(B) 国家安全保障に係る製品
- 国家安全保障・軍事目的でのみ開発されたデジタル製品
- 機密情報を処理するために特別に設計された製品
(C) その他SaaSなどのソフトウェアサービスや研究開発⽬的のOSSなど
CRAの適用対象製品の分類に係る定義
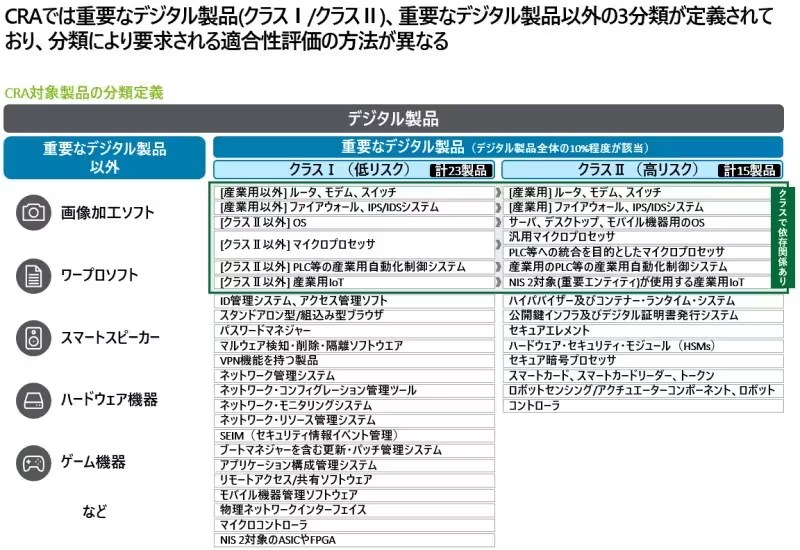
CRAでは、適用対象製品が使⽤される環境や取り扱うデータの機密性、影響の範囲等を踏まえ、「重要なデジタル製品」と「重要なデジタル製品以外」に分類しており、さらに「重要なデジタル製品」についてはリスクの重要性の観点より[クラスⅠ(低リスク)]と[クラスⅡ(高リスク)]の2つに分類しています。
「重要なデジタル製品」に該当する製品は、デジタル製品全体の10%程度とされており、[クラスⅠ(低リスク)]と[クラスⅡ(高リスク)]のそれぞれで次のような製品が該当すると定義されています。
「重要なデジタル製品」に該当する製品(例)
(A) [クラスⅠ(低リスク)]:全23製品
- “産業用以外“のネットワーク機器(ルータ、スイッチ等)
- セキュリティ機器・製品(SIEM、マルウェア検知ソフト等)
(B) [クラスⅡ(高リスク)]:全15製品
- “産業用“のネットワーク機器(ルータ、スイッチ等)
- 産業用のPLC等の産業⽤⾃動化制御システム
- NIS 2対象(重要エンティティ)が使用する産業用IoT
- スマートカード、スマートカードリーダー、トークン
- ロボットセンシング/アクチュエーターコンポーネント、ロボット
CRAでは要求する「適合性評価方法」を分類に応じて定義しているため、各企業は自社の製品やサービスがCRAの適用対象製品に該当するかに加え、どの分類に該当するかを適切に見定める必要があります。
第3回では、CRAにおける「適合性評価」に係る要求事項や対応に係るポイント等を解説していきます。
本記事はデロイト トーマツ公式Cyberブログ掲載記事を転載したものです。

 最新情報をフォローする