クラウドサービスの導入時・導入後のセキュリティ評価のポイント

企業におけるクラウドサービスの利用が広がりを見せる一方、近年では、クラウドサービスに起因するインシデントも相次いでいます。クラウドサービスを利用するうえでは、そのセキュリティリスクを適切に見積もり、対応することが求められます。
2024年7月に開催されたカンファレンス「Security Innovation Conference 〜情報漏えいから自社を守る方法〜」に登壇した株式会社アシュアードの椛島 裕弘氏は、約450の企業にセキュリティ評価プラットフォーム「Assured」を提供する実績と経験から、クラウドサービスの利用に潜むセキュリティリスク、適切なセキュリティ評価の方法、同社が提供するAssuredの特長について講演しました。
クラウドサービス利用側・提供側におけるセキュリティ対策の実態
近年、クラウドサービスは業務を進めるうえで欠かせないものとなってきています。アシュアードが行った調査 1 では、大手企業の情報システム担当者のうち、52.3%が100を超えるクラウドサービスを利用していると回答したといいます 2。
一方で、クラウドサービスについては、利用開始に際するハードルの低さから、いわゆる「シャドーIT(※)」が生じやすい側面があります。しかしながら、同調査では、65.6%の回答者の所属企業がシャドーITへの対策を行っていない実態が明らかになっています。
(※)シャドーIT:情報システム部門などの管理部門が関与せず、現場が独自に導入してしまうシステムやサービス
また、同調査では、69.7%がクラウドサービスの利用を拡大していく予定でありながら、約60%がクラウドサービスを業務で利用することについてセキュリティ上の不安を感じていると回答。各企業がクラウド化へのジレンマを抱えていることがうかがえます。
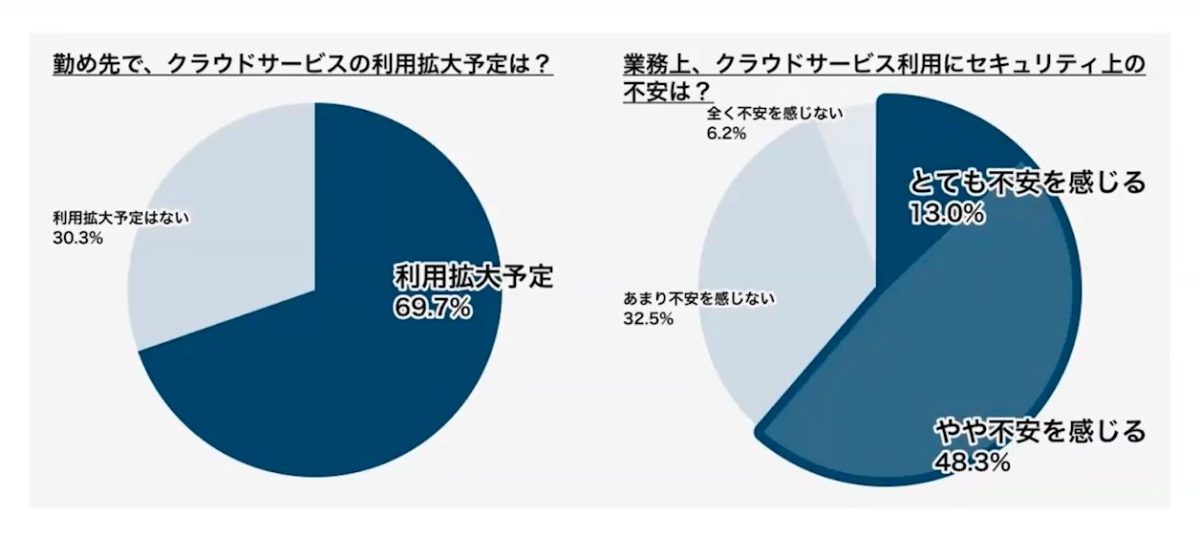 クラウドサービスの利用予定とセキュリティ上の不安に関する「調査結果(Assured調べ)
実際、クラウドサービスにおいては、金融決済サービスや自治体向けサービス、ID管理サービスなどでインシデントが発生しており、企業には、自社が利用しているサービスに対するセキュリティ評価や管理の仕組みを構築することが、いっそう求められています。
アシュアードがクラウドサービスを対象に行ったセキュリティ対策状況の調査 3 では、約3割のサービスにセキュリティ対策上の懸念点が認められたといいます。
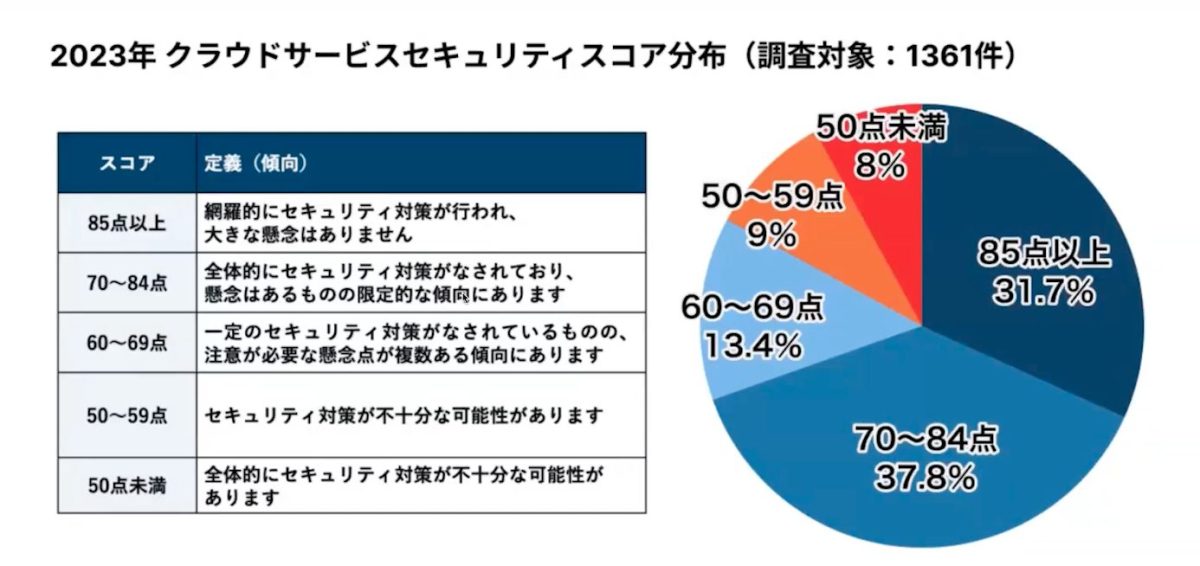 アシュアードによるクラウドサービスのセキュリティスコア分布
また、Assured上で複数回セキュリティ調査を行ったクラウドサービスのスコア 4 の変動を見ると 5、約30%のサービスが、2回目の調査で初回調査よりもスコアが低下しているという実態が明らかになっています。スコアが低下する要因としては、脆弱性診断の中でアプリケーションの診断が実施されなくなっていたり、サービスのアップデートとともにIPアドレスの接続制限機能が提供されなくなっていたりしたことがあげられます。
「初回調査で万全だったものの、2回目、3回目でスコアを落としてセキュリティリスクが大きくなっているケースがある。定期的なセキュリティ評価を行うことが非常に重要だ」(椛島氏)
サイバーセキュリティ経営ガイドライン 6 をはじめ、各種ガイドラインや法令でも、委託先等に対する適切な監督や状況把握の実施が求められていますが、自社で利用しているサービスすべてについて行うにはリソースが足りないという企業も多いでしょう。そのため、業務上の重要度が高いものや、個人情報を扱うようなサービスに絞って定期的なセキュリティ評価を行う「リスクベースアプローチ」の実施を考えるべきだと椛島氏は説明します。
「すべての利用サービスについて定期的なセキュリティ評価を行おうとすると、コストが膨大にかかってしまう。何をやって何をやらないのかを自社で選定し、セキュリティ評価対象の棚卸しをしっかりと行うことが大切だ」(椛島氏)
 株式会社アシュアード 事業開発部 椛島 裕弘氏
セキュリティ評価の正確性と効率化を両立させる方法
企業がクラウドサービスを導入するうえで、セキュリティ評価の正確性と効率化を両立させるためにはどのような方法があるのでしょうか。その方法例として、Assuredでは、クラウドサービスの調査、評価、管理といった一連のセキュリティ評価業務を支援しています。
Assuredの特長について、まず椛島氏は、セキュリティ関連の資格を持った専門家がクラウドサービスを評価し、その情報をレポートとしてプラットフォーム上で提供していることをあげます。セキュリティ評価のためのチェックシートを、サービス提供事業者と導入企業の1対1でやり取りしていると、時にはサービス提供事業者側が、導入企業によく見られようとして誇張や虚偽の回答をしてしまうおそれもあります。しかしAssuredを介することで、サービス提供事業者は「1対n」で公開されることを想定した回答を行うこととなり、特定の相手企業を想定した誇張・虚偽を含む回答の発生が抑えられるといいます。
 Assuredのサービス概要
このような仕組みにより、一定以上の評価品質を担保しつつ、「外部のコンサルタントを雇うよりも、安価にサービス・価値を提供できるのではないかと考えている」と、コストパフォーマンス面でのメリットがあるという特長にも椛島氏は言及しました。
セキュリティ評価に関する中立的な視点の重要性
Assuredが提供するレポートは、「調査結果レポート」「ウェブ評価レポート」「サービス概要機能」の3つに分類されます。
調査結果レポートは、NISTやISOによる国際的なフレームワークや、総務省、経済産業省によるガイドラインなどを参考にしてアシュアードが独自に作成した、網羅性の高い統一調査フォーマットが用いられています。項目は定期的に見直され、常に最新のフレームワーク、ガイドラインに準じたものに更新されます。同レポートでは、目安となる総合点数・所感、リスク項目の抽出結果、具体的な想定リスクの解説を確認できるうえ、定期評価によって、前回から変化した点(差分)を可視化する仕組みも整っています。
また、サービス提供事業者からの回答については、そのままプラットフォームに載せているわけではなく、信頼性を担保し、中立的な評価情報を提供するために、セキュリティ関連の資格を持った同社の専門家が「不明瞭な点がないか」「回答漏れがないか」などを確認し、クリアにしたうえで、データベース化されています。
ウェブ評価レポートは、サービス提供事業者がオンラインで公開している情報をクローリングにより収集し、ネットワークの構成、アプリケーションのつくりなどをグラフとして可視化しており、リスクの程度を判断するのに役立ちます。
サービス概要機能では、ISMS認証(ISO27001)、ISMSクラウドセキュリティ認証(ISO27017)、SOC2、プライバシーマークなどの認証取得状況を一画面で確認でき、さらにサービス提供事業者のプライバシーポリシー、セキュリティポリシー、利用規約なども網羅的に掲載されています。加えて、利用規約や各種ポリシーなどはAIで分析・要約され、内容を簡単に把握できるような工夫もされています。
Assuredの利用例として、ある金融機関では、これまで実施しきれていなかったような詳細な情報収集が行えるようになり、また過去にセキュリティチェックに答えてもらうことができなかった事業者の回答がAssuredのプラットフォーム上で確認できたことから、高精度なセキュリティ評価を実現したといいます。
また、大手半導体メーカーでは、Assuredによる第三者評価が物差しとなり、セキュリティリスクの判断がフラットにできるようになった、審査にかかるリードタイムが短くできた、といったメリットが得られているといいます。
クラウドサービスの提供事業者におけるセキュリティ体制・対策の状況は千差万別です。クラウドサービスを導入・利用する企業としては、セキュリティ評価にかけられるリソースも念頭に、適切かつ効率的な評価の仕組みを検討することが今後ますます求められます。
(文:渡邊智則)


 最新情報をフォローする