委託先・クラウドベンダーのセキュリティ体制の監督手法

2024年は、企業の業務委託先におけるセキュリティインシデントが相次ぎました。2024年7月には、情報処理サービスを受託する企業がランサムウェア攻撃を受け、多くの委託元企業の個人情報が漏えいしたことが報じられています。情報処理推進機構(IPA)が毎年公表している「情報セキュリティ10大脅威」でも「サプライチェーンの弱点を悪用した攻撃」が6年連続でランクインしており、2024年には2位に位置づけられるなど、サプライチェーンを念頭に置いたセキュリティ体制の構築は急務となっています。委託元にあたる企業はどのような事前策をとるべきなのでしょうか。
2024年7月に開催された「Security Innovation Conference 〜情報漏えいから自社を守る方法〜」では、データ活用におけるプライバシー保護とセキュリティに専門特化したコンサルティングファーム、TMIプライバシー&セキュリティコンサルティングの代表を務める大井哲也弁護士が、「委託先からの情報漏えい事案と委託先の情報セキュリティ体制の監督手法」と題して講演。委託の形態にあわせた管理・監督の実務と法的対応について解説しました。

近年の委託先からの漏えい事案と、「クラウド例外」にまつわる動向
大井弁護士は講演の冒頭で、近年の委託先からの情報漏えい事件のうち代表的なものを紹介しました。
2023年、コールセンター業務を請け負う企業から928万件の個人情報が漏えいしていたことが発覚しました。コールセンター用システムの保守作業用の端末から個人情報をダウンロードできてしまう環境だったこと、不正行為を検知するシステムがタイムリーに機能しなかったことなどが重なり、派遣社員によるデータのコピーを許してしまった事案です。
また同年、人事・労務関連の業務を支援するクラウドサービス(SaaS)の提供企業に対するランサムウェア攻撃が発生しました。このサービスのユーザーは民間企業の人事部や、その業務委託先の社労士など多岐にわたり、影響は甚大なものとなりました。
この事案を受けて、個人情報保護委員会は2024年3月25日に注意喚起 1を公表しています。個人情報保護法では、個人データの取扱いの委託(同法27条5項1号)に該当するクラウドサービスの利用が行われる場合、委託元(利用企業)は委託先(サービス提供事業者)への監督義務があるとされており(同法25条)、この注意喚起では「各事業者において、クラウドサービスの利用が委託等に該当する場合があることの理解が不足していたと考えられる」と指摘しています。
個人データの取扱いの委託に該当するクラウドサービスの利用かどうかの判断は、まず、利用企業がクラウドサービス上にアップロード・保管等する個人データについて、サービス提供事業者による取扱いがあるかどうかが基準となります。どういったケースであれば「取扱いがない」といえるかについて、個人情報保護委員会は、サーバーに保存された個人データをクラウドサービス提供事業者が取り扱わないと定めており、かつ適切にアクセス制御を行っている場合をあげています 2。こうした判断基準は「クラウド例外」と呼ばれます。
ただし、サービス提供事業者が個人データを閲覧しないとしても、サービスの機能としてデータの蓄積、更新、編集、加工などを行っている場合、「データを取り扱わない」「アクセス制御している」と評価していいのか、現行のガイドラインでは明らかではありません。この点について、内閣府「規制改革・行政改革ホットライン」 3では、「一般論として、当該クラウドサービス提供事業者が、サーバに保存された個人データに対して編集・分析等の処理を行う場合には、当該クラウドサービス提供事業者が当該個人データを『取り扱わないこととなっている場合』には該当しないと考えられます」と回答されています。
「弁護士も頭を悩ませる判断ではあるが、個人的な見解としては、いわゆるSaaSであって、顧客データ・人事データ等を解析したり、編集したり、検索できたりする機能が提供されていればクラウド例外には該当しない、つまり個人データの取扱いの委託に際する提供にあたると考えている」(大井弁護士)
委託先の監督方法を考えるうえでの法的整理
個人データの取扱いを委託する場合、委託先の監督はどのように行わなければならないのでしょうか。大井弁護士は、委託先を監督するためのアクションについて、下図を示して解説しました。
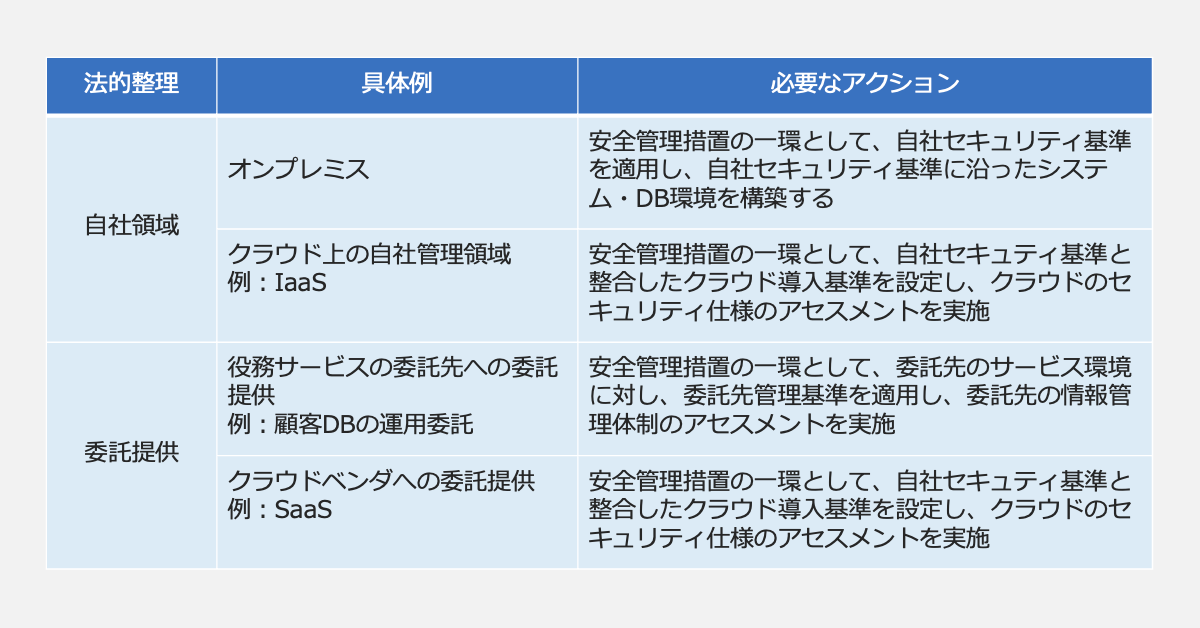 個人データの取扱いを委託するうえで必要となる、委託先の監督のためのアクション
まず、個人データが置かれているのが自社領域なのか、委託先なのかで、法的整理が分類されます。
自社領域に個人データが置かれるケースの典型例は、自社の社屋内にサーバーを立てて、そこに個人データを保管するオンプレミス型です。この場合は、安全管理措置の一環として、自社のセキュリティ基準に沿ったシステムやデータベース環境の構築が求められます。自社領域に個人データを置く方法には、他にも、自社が管理するクラウド領域(IaaSなど)に置くケースなどがあります。この領域で個人データを取扱う場合には、自社のセキュリティ基準に適合するクラウド導入基準を設定したうえで、当該クラウドサービスのセキュリティ面のアセスメントを行う必要があります。基準に合致しない場合には、それをどうクリアしていくかが課題となります。
個人データが委託先に置かれる典型的な例には、役務サービスの委託、たとえば顧客データベースの運用委託サービスを利用するケースがあります。この場合は、委託先の情報管理体制を自社の委託先管理基準に基づいてアセスメントします。もしも自社の委託先管理基準に適合しない場合は、その委託先を選択しない、あるいは委託先に対して情報管理体制をレベルアップしてもらうなどの方策を検討しなければなりません。SaaS利用のように、クラウドベンダーに個人データの取扱いの委託に伴う提供を行うケースでも、自社のセキュリティ基準に合わせたセキュリティ評価を実施する必要があります。
大井弁護士はこうした整理を踏まえたうえで、「委託提供にあたるか、クラウド例外にあたるか、という法的整理は大事である一方、図の2行目・4行目のとおり、安全管理措置の具体的なアクションはどちらの場合でも同じである」と解説しました。
 TMIプライバシー&セキュリティコンサルティング株式会社 代表取締役、TMI総合法律事務所 パートナー 大井 哲也弁護士
役務サービスの委託とクラウドベンダーへの委託での監督手法の違い
一方で、役務サービスの委託とクラウドベンダーへの委託とでは、委託提供という同じ法的整理であっても、委託先を監督するためのアクションに異なる点があることに注意が必要だと大井弁護士は指摘します。
役務サービスの委託先に個人データの提供を行う場合、個人情報保護法上、委託元企業には①適切な委託先の選定、②委託契約の締結、③委託先における個人データの取扱状況の把握という3つの対応が要求されています 4。これらの対応をとるうえでは、委託先管理基準を設定して委託先に適用するとともに、委託先へのヒアリングや情報開示を通して、自社の管理基準と委託先の体制が合っているかを確認することとなります。さらに、その分析結果を法務部門が評価して、委託先に足りない部分があれば、個人情報の取扱いに関する覚書を追加的に要求するというアクションをとることも考えられます。また、多量かつ機微性が高い個人データを取扱う委託先に対しては、個人データの取扱状況を把握するために、アンケートや現地監査を行うこともあります。
一方、クラウドベンダーへの委託提供時に、同様の管理・監督方法をとれるかを考えてみると、そこには以下のような注意点があると、大井弁護士は説明します。
まず、委託先の選定や管理・監督に利用する委託先管理基準と、クラウド導入基準の内容は往々にして異なるものとなります。たとえば、クラウド導入基準では主にシステム面のセキュリティを重視する一方、委託先管理基準は役務サービスを対象にすることから、人の管理に関する基準も含まれるケースが少なくありません。その場合、委託先管理基準を機械的にクラウドベンダーに当てはめることはできません。
また、委託契約を締結するうえでは、クラウドサービスでは、不足を補ってもらうための覚書を交わすといった、クラウドベンダーとの交渉の余地はほとんどありません。利用企業として、当該クラウドサービスの利用規約を受け入れられるかをチェックするという視点で検討することとなります。
さらに、委託先における個人データの取扱状況を把握するために、アンケートへの回答や現地監査を求めたとしても、多数のユーザーを抱えるクラウドベンダーにはその余力がないことが大半です。また、セキュリティ上、クラウドベンダーがデータセンターの現地監査を受け入れることは、まずありません。このように役務サービスの委託とクラウドベンダーへの委託とでは、その監督手法は大きく違ってくるのです。
クラウド導入審査の具体的なプロセス
こうした注意点を踏まえて、クラウド導入審査の具体的なプロセスを検討すると、次のようになります。
フェーズI:自社のクラウド導入基準の策定
経済産業省や国際標準化機構(ISO)をはじめ、さまざまな官公庁、認証機関が公開している、クラウド導入時の基準となるチェックリストなどを参照しながら、自社にあったクラウド導入基準を策定します。
フェーズII-1:ベンダーの審査
公表されているホワイトペーパーなどからクラウドベンダーのセキュリティ仕様を分析します。仮に自社のセキュリティ基準に満たないところがあれば、利用企業側が別の手法でセキュリティを担保できないかを検討する必要があります。
フェーズII-2:利用企業側のガバナンス確保
利用企業側でも、ユーザーIDや権限に関するルール設定などを統制し、しっかりとアカウント管理ができるようにしておかなければなりません。クラウドベンダー側の事故によって情報が漏えいする以外にも、利用企業側からIDや管理権限が奪取されてデータが漏えいするケースが多々あるためです。
フェーズIII:外国にある第三者提供規制
個人情報保護法では、外国にある第三者に個人データを提供する際の要件が定められており、①本人同意を得る、②個人情報保護委員会が定める基準適合体制を整備した事業者に委託する、③我が国と同等の水準の個人情報保護制度を有した国にある事業者に委託する、という要件のいずれかをクリアしなければなりません。外国企業であるクラウドベンダーへの委託に際しては、主に②の要件を満たすこととなり、そのベンダーの個人情報管理体制が、日本の個人情報保護法による要求事項(個人情報保護法17条〜40条)に適合しているかを確認する必要がある、と大井弁護士は説明しました。
グローバルで共通の人事管理クラウドを利用する際の注意点
大井弁護士は、フェーズIIIに関連して、グローバルでの人事選考・人事異動が増加したことにより、「グローバルでの人事管理に共通のクラウドサービスを導入した場合、法的に何を検討しておくべきか」を相談されることが増えたといいます。
たとえば、下図のような人事管理クラウドサービスを導入した場合、各国社員の氏名、所属をはじめ、さまざまな属性情報がクラウドのデータベースに格納され、その情報を各国の拠点から閲覧することになります。この場合、データが国を越えて移転することになるため、各国の個人情報保護法や越境移転規制をクリアする必要が出てきます。
そのため、まずクラウドベンダーの情報管理体制について、自社のクラウド導入基準をあてはめて適合性をアセスメントし、さらに、日本の個人情報保護法の「外国にある第三者への提供」の観点から、そのベンダーが基準適合体制を整備しているかをクリアにする必要があると、大井弁護士は解説しました。
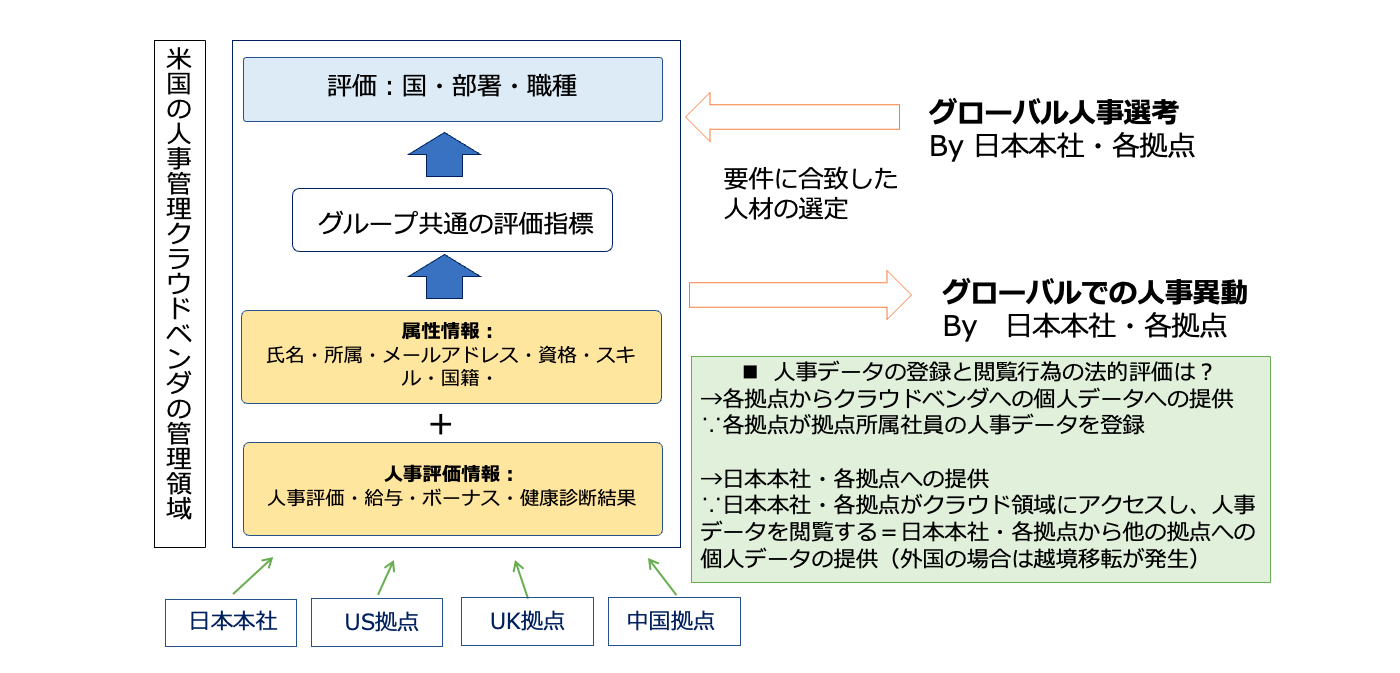 グローバルでの人事管理クラウドサービスの導入例
人手不足の緩和や業務効率化のために、今後、ますます業務委託やクラウドサービスの利用が進むと考えられます。委託元となる企業においては、本講演も参考として、委託先に対する審査・監督の方法と体制をいま一度見直す必要があるといえるでしょう。
(文:渡邊智則)



 最新情報をフォローする