SaaS導入・運用の実務と法律上の注意点 第1回
SaaS導入・利用時の個人情報保護法上の注意点 – 委託、外国第三者提供、安全管理措置

本記事では、SaaSを導入・利用する企業において対応すべき個人情報保護法上の規律を、近時の法解釈の展開も踏まえつつ改めて整理します。
個人情報保護法上の規律の内容は、SaaS利用企業がSaaS提供事業者に対して個人データを「提供」していると評価されるか否かによって異なってくるため、その「提供」があるか否かの判断基準を説明したうえで、「提供」がある場合とない場合とで対応すべき事項を整理します。
SaaSの導入・利用にあたっての個人情報保護法上のリスク
ビジネスチャット、Web会議、人事管理・タレントマネジメント、顧客管理等、ビジネスのあらゆる側面にSaaSの展開領域は拡大しており、各企業においてSaaSは欠かせない存在となっています。
他方で、そのようなSaaS利用の拡大に伴うセキュリティリスクの高まりも顕著です。近時も、社労士向けの業務管理システムのサーバが不正アクセスを受け、ランサムウェアにより、システム上で管理されていた個人データが暗号化された株式会社エムケイシステムのインシデントについて、個人情報保護委員会より公表されました 1。この公表によれば、当該インシデントにより、2,754の社労士事務所、約57万の管理事業所、最大約2,242万人の本人に影響が生じたとされています。
また昨今では、海外のクラウドベンダが提供するSaaSを利用するケースも多くみられますが、この場合には、個人データが海外で取り扱われることに伴って生じる海外ベンダ固有のリスクに対処する必要もあります。
このような背景の下、個人情報保護法対応は、コンプライアンスおよびセキュリティ対策双方の観点から重要性を増しています。また、SaaSにおいて処理される個人データに対する一次的な管理責任は、SaaS提供事業者ではなく、個人データの管理権限を有するSaaS利用企業側にあることにも留意が必要です。
SaaS提供事業者への個人データの「提供」の判断基準
SaaSの利用に伴って個人データをSaaSのシステムにアップロードする行為が個人データの「提供」に該当する場合には、SaaS利用企業は、個人データの取扱いの委託に関する規制(後記)や、外国第三者提供規制(後記)を遵守する必要があります。他方で、SaaSの利用に際して個人データの「提供」が発生しない場合には、SaaS利用企業は、「提供」に関するこれらの各規制を遵守する必要はないものの、個人データの安全管理のための措置を講じる必要があります(後記)。したがって、SaaS導入にあたって遵守すべき規制の内容を確定するためには、SaaS提供事業者に対して個人データを「提供」していることになるのか否かを判断する必要があります。
この点について、個人情報保護委員会の見解によれば、SaaS提供事業者がSaaS利用企業の個人データを取り扱わないこととなっている場合には、SaaS利用企業からSaaS提供事業者への個人データの「提供」がないと整理できます。ここでいう個人データを「取り扱わないこととなっている場合」とは、SaaS利用企業およびSaaS提供事業者間の契約条項により、同事業者がSaaSのサーバに保存された個人データを取り扱わない旨が定められており、適切にアクセス制御を行っている場合等をいうものとされています 2。また、SaaS提供事業者が保存された個人データに対して編集・分析等の処理を行う場合には、「取り扱わないこととなっている場合」には該当しないと考えられます 3。
以上の基準に照らすと、たとえば、クラウドストレージサービスにおいて、利用規約上、サービス提供事業者に個人データへのアクセス権限がなく、かつ、当該アクセスを遮断するための技術的措置も講じられている場合には、「取り扱わないこととなっている場合」に該当すると整理できると考えられます。他方で、人事管理・タレントマネジメント、顧客管理ツールといった、個人データの編集・分析等の処理をその目的としたSaaSについては、「取り扱わないこととなっている場合」には該当し得ないと考えられます。
SaaS利用における個人データの「提供」の判断基準
| SaaS提供事業者への個人データの「提供」 |
具体的な判断基準の例 |
該当するSaaSの例 |
| あり |
SaaS提供事業者が利用企業の個人データを取り扱わないこととなっていない |
SaaS提供事業者が保存された個人データの編集・分析等の処理を行う |
左記の処理を目的とした人事管理・タレントマネジメント、顧客管理ツールなど |
| なし |
SaaS提供事業者が利用企業の個人データを取り扱わないこととなっている |
以下の措置をいずれも講じた場合
|
左記の措置が講じられたクラウドストレージサービスなど |
人事管理・タレントマネジメント、顧客管理ツールを代表例として、実務上は、SaaSに関してSaaS提供事業者に対する個人データの「提供」があると判断されることが多いため、以下では、まずは「提供」がある場合における対応について説明します。
SaaS提供事業者への個人データの「提供」がある場合の対応
SaaS利用に伴い、SaaS提供事業者に対して個人データを「提供」する場合、個人データの取扱いの委託に関する規制(個人情報保護法25条)を遵守する必要があります(※)。また、SaaS提供事業者が外国にある場合には、外国第三者提供規制(個人情報保護法28条)も遵守しなければなりません。
(※)ただし、SaaS提供事業者が、受領した個人データを自らの目的のために利用したり、当該個人データと独自に取得したデータを本人ごとに突合したり
4、当該個人データを生成AIの学習用データとして利用したりする場合には
5、委託規制を遵守する必要はないものの、本人から同意を得たうえで個人データを提供する必要があります(個人情報保護法27条1項柱書)。
そこで、以下では、委託規制および外国第三者提供規制への対応方法を説明します。なお、仮に自社の個人データから個人を識別・特定可能な情報(氏名等)を除いたうえでSaaSにデータをアップロードしたとしても(=SaaS提供事業者側において特定の個人を識別できないとしても)、上記の各規制の適用を免れないことに留意が必要です(いわゆる提供元基準説)。
委託規制
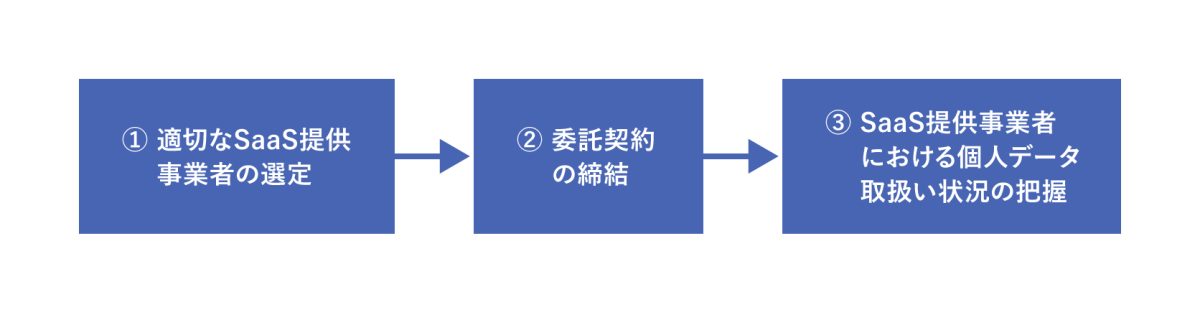
SaaS利用企業は、SaaSにアップロードした個人データの安全管理が図られるよう、SaaS提供事業者に対する必要かつ適切な監督を行わなければなりません。具体的には、次の3つのプロセスについて、リスクに応じた必要かつ適切な措置をとる必要があります。
適切なSaaS提供事業者の選定
①「適切なSaaS提供事業者の選定」にあたっては、SaaS提供事業者において、「個人情報の保護に関する法律についてのガイドライン(通則編)」6 の「10(別添)講ずべき安全管理措置の内容」に定める各項目が、委託する業務内容に沿って確実に実施されることについて、あらかじめ確認しなければなりません。
「10(別添)講ずべき安全管理措置の内容」に定められている項目
- 基本方針の策定
- 個人データの取扱いに係る規律の整備
- 組織的安全管理措置
- 人的安全管理措置
- 物理的安全管理措置
- 技術的安全管理措置
- 外的環境の把握
具体的な選定プロセスとしては、候補先に対して上記の各項目の実施状況に関するチェックリストを送付して回答させ、その回答結果に基づき、必要かつ適切な措置が実施されているか否かを審査することが考えられます。
また、大手のクラウドベンダ等においては、Webサイト上でホワイトペーパー等の安全管理措置の実施状況に関連する資料を公表しているケースもあるため、その資料を確認して審査をすることも考えられます。たとえば、Google社は、Google Cloudについて「個人情報保護法(日本) 7」というWebサイトでホワイトペーパーを公表しています。
委託契約の締結
次に、②「委託契約の締結」に関しては、実務上、SaaSの利用自体に係る契約(サービス利用規約等)とは別に、「個人情報の取扱いに関する覚書」、「データ処理契約(Data Processing Agreement)」等の名称の書面が締結されることも多くあります。委託契約には、当該個人データの取扱いに関する必要かつ適切な安全管理措置として、委託元と委託先の双方が同意した内容とともに、委託された個人データの取扱い状況を委託元が合理的に把握することを盛り込むことが望ましいとされています。
その他、委託契約には、次に掲げる事項を盛り込むことが考えられます 8。
(i) 委託者の監督・監査・報告徴収に関する権限
(ii) 委託先における個人データの漏えい等の防止および目的外利用の禁止
(iii) 再委託に関する条件
(iv) 漏えい等事案が発生した場合の委託先の責任
委託契約は、SaaS提供事業者側でサービス利用規約とあわせて用意していることも多いため、その場合には、当該委託契約において上記の各事項が盛り込まれているか否かを確認することになります。
SaaS提供事業者における委託された個人データの取扱状況の把握
契約締結後に、SaaS提供事業者における委託された個人データの取扱状況を把握する方法(③)としては、定期的に監査を行うことが考えられます。監査については、安全管理措置の実施状況について、SaaS提供事業者から定期的に報告を受ける方法や、同事業者が公表している安全管理措置に関する公表資料を定期的に確認する方法が考えられます。
外国第三者提供規制
SaaS提供事業者が外国にある場合には、外国第三者提供規制も遵守しなければならず、原則として、次のいずれかの要件を満たす必要があります(個人情報保護法28条1項前段)。
ただし、EEA(欧州経済領域)加盟国および英国に関しては、個人情報保護委員会により、データ保護水準が日本と同等である旨の認定がなされているため、SaaS提供事業者がEEA加盟国または英国にある場合には、外国第三者提供規制の適用を受けません。
- 本人の同意の取得(本人単位の要件)
本人からあらかじめ外国にあるSaaS提供事業者への個人データの提供を認める旨の同意を取得することが必要となります。
「本人の同意の取得」により外国第三者提供を行う場合、本人に対して、同意の取得前に次に掲げる参考情報を提供する必要があります(個人情報保護法28条2項・同法施行規則17条2項)。
(a)提供先国の名称
(b)提供先国における個人情報保護制度に関する情報
(c)提供先事業者が講ずる個人情報の保護のための措置に関する情報
実務的には、上記(a)~(c)の情報について確認・調査を行い、その結果をプライバシーポリシーに追記したうえで、本人からそのプライバシーポリシーに同意を取得することが考えられます。
- 基準適合体制の整備(提供先単位の要件)
当該SaaS提供事業者において、日本の個人情報保護法上の措置に相当する措置(「相当措置」)を継続的に講ずるための法定の基準に適合する体制(「基準適合体制」)を整備することが必要となります。
「基準適合体制の整備」により外国第三者提供を行う場合には、相当措置を規定した個人データの取扱いに関する契約を締結するなどの方法により、基準適合体制を整備する必要があります。もしも、SaaS提供事業者が自ら用意した利用規約やホワイトペーパーがある場合には、そこに記載された内容に相当措置が含まれているか否かを確認することにより、相当措置が実施されているか否かを確認する方法が考えられます。
そのうえで、SaaS提供事業者による相当措置の継続的な実施を確保するために「必要な措置」を実施しなければなりません(個人情報保護法28条3項)。その具体的な内容は、次のとおりです(同法施行規則18条1項)。
(d)提供先による相当措置の実施状況の定期的確認
(e)相当措置の実施に影響を及ぼすおそれのある提供先国の制度の定期的確認
(f)提供先事業者による相当措置の実施に関する支障への対処
また、本人からの請求があった場合には、「必要な措置」に関する情報提供をする必要もあります(個人情報保護法28条3項。提供すべき情報の詳細は、同法施行規則18条3項参照)。
実務的には、上記(d)~(f)の「必要な措置」を実施するための社内体制を構築したうえで定期的確認を実施するとともに、本人からの情報提供請求に備えた開示フォーマットを作成しておくことが考えられます。
SaaS提供事業者への個人データの「提供」がない場合の対応
安全管理措置の実施
SaaS提供事業者への個人データの「提供」がないと整理される場合には、自社内で取り扱う個人データと同様に、安全管理措置を講じる必要があります(個人情報保護法23条)。具体的には、前述「個人情報の保護に関する法律についてのガイドライン(通則編)」の「10(別添)講ずべき安全管理措置の内容」に定める各項目が実施されることを確保しなければなりません。
また、外国にあるSaaS提供事業者によるSaaSを導入する場合には、安全管理措置の一環として特に「外的環境の把握」を実施する必要があることに留意する必要があります。この「外的環境の把握」は、事業者が外国において個人データを取り扱う場合に、当該外国の個人情報保護制度等を把握したうえで、個人データの安全管理のために必要かつ適切な措置を講じることを求めるものです。前述のとおり、SaaS提供事業者が個人データを「取り扱わないこととなっている場合」には、外国第三者提供規制の適用は受けないものの、SaaS利用企業が「外国において個人データを取り扱う場合」には該当するため、SaaS利用企業は、自らの安全管理措置の一環として、外的環境の把握を実施する必要があるということになります 9。
また、SaaS提供事業者が日本に所在する場合であっても、その事業者が海外のサーバを利用したり、海外の再委託先を起用したりする場合には、SaaS利用企業は、その事業者または当該再委託先を通じて「外国において個人データを取り扱う」こととなるため、外的環境の把握を実施する必要があります 10。
外的環境の把握としては、具体的には、個人データを取り扱う外国の個人情報保護制度等について、個人情報保護委員会のWebサイト上の情報を参照し、または外部専門家に依頼してリサーチするなどして把握したうえで、その結果顕出されたリスク(たとえば、当該外国において政府が個人データに広くアクセスできるガバメントアクセスのリスク)に対処するための措置を講じることとなります。
安全管理措置の内容を本人の知り得る状態に置く
そして、SaaS利用企業は、外的環境の把握を含む安全管理措置の内容を本人の知り得る状態(本人の求めに応じて遅滞なく回答する場合を含みます)に置く必要があります(個人情報保護法32条1項4号・同法施行令10条1号)。
外的環境の把握との関係では、具体的には、SaaS提供事業者が所在する外国の名称、個人データが保存されるサーバが所在する外国の名称および当該各外国の制度等を把握したうえで講じた措置の内容を、プライバシーポリシーに掲載するか、本人からの請求を受けた際に遅滞なく回答できるようにしておくことが求められます。
他方で、SaaSを利用するときには、個人データが保存されるサーバが所在する国を特定できない場合も実務上あり得ます。その場合には、サーバが所在する外国の名称に代えて、①サーバが所在する国を特定できない旨とその理由、および②本人に参考となるべき情報(たとえば、サーバが所在する外国の候補が具体的に定まっている場合には、候補となるその外国の名称)を本人の知り得る状態に置く必要があります 11。
例として、Dropbox社はWebサイト 12 でSub-processor(再委託先)とその所在地の一覧を公開しています。
利用するSaaSのリストアップが第一歩目
SaaS導入にあたっては、以上のような個人情報保護法上の規制に対応することが必要となります。また、導入後も定期的な確認が必要となるため、不安がある場合には、今一度、社内の対応状況の確認や、利用しているSaaSのリストアップから始めるとよいでしょう。リストアップが完了したところで、SaaS提供事業者に個人データを「提供」しているか否かの評価をはじめ、本記事で解説した対応を検討することとなります。
TMIプライバシー&セキュリティコンサルティング株式会社 代表取締役。クラウド、インターネット・インフラ/コンテンツ、SNS、アプリ・システム開発、アドテクノロジー、ビッグデータアナリティクス、IoT、AI、サイバーセキュリティの各産業分野における実務を専門とし、個人情報保護法に適合したDMP導入支援、企業へのサイバーアタック、情報漏えいインシデント対応、国内外におけるデータ保護規制に対応したセキュリティアセスメントに従事。セキュリティISMS認証機関公平性委員会委員長、社団法人クラウド利用促進機構(CUPA)法律アドバイザー、経済産業省の情報セキュリティに関するタスクフォース委員を歴任する。自分達のサービスがクライアントのビジネスにいかに貢献できるか、価値を提供できるかに持ちうる全神経を注ぐことを信条とする。TMIプライバシー&セキュリティコンサルティング株式会社( https://tmiconsulting.co.jp/ ) 。
2018年東京大学法科大学院修了。2019年弁護士登録、2020年TMI総合法律事務所入所。国内外データ保護関連法対応のほか、IT関連契約対応、国内/グローバル内部通報制度の構築・運用案件、国内外の紛争対応その他一般企業法務を幅広く扱う。


 最新情報をフォローする