IT & Information security Journal

すべての記事

318件見つかりました

SaaS導入・運用の実務と法律上の注意点

クラウドサービス導入時のセキュリティ審査のポイント – 責任共有モ…

近年、業務におけるクラウドサービスの利用が進んでいる一方で、クラウドサービスに関わるセキュリティインシデントが後を絶ちません。2023年6月には社労士向けのクラウドサービス「社労夢」を提供する株式会社エムケイシステムがランサムウェア被害に遭ったことにより、サービス停止を余儀なくされ、また、2024年3月にはワークスタイルテック株式会社が提供する労務管理クラウドサービス「WelcomeHR」について、同社のクラウドストレージに対するアクセス権限の誤設定により約15万人分の個人データが漏えいしたことが報じられました。 クラウドサービスをセキュリティ上安全に利用するためには、どのような考えを念頭におくべきなのか。本記事では、信頼できるクラウドサービスの選定方法や、利用に際する設定上の注意点等について解説します。

大井 哲也

大井 哲也

TMI総合法律事務所 弁護士
ISO/IEC27001(ISMS)改訂による変更点と対応ポイント

ISMS(Information Security Management System/情報セキュリティマネジメントシステム)に関する要求事項を定めた国際規格「ISO/IEC 27001」の第3版(ISO/IEC 27001:2022)が、2022年10月に発行されました。この第3版では、新たに11の管理策が追加されるなどしており、これまでにISO/IEC 27001の認証を取得している組織は、2025年10月31日までに移行対応を行う必要があります。 本記事では、主な改訂内容や推奨される移行手順などを、コンサルタントが解説します。

結石 一樹

結石 一樹

株式会社スリーエーコンサルティング ISOコンサルタント

ランサムウェア被害時にとるべき初動・広報対応を弁護士が解説

株式会社イセトー 1や株式会社KADOKAWA 2をはじめ、企業のランサムウェア被害が後を絶ちません。もしも自社においてランサムウェア被害が発覚した場合には、まずどこに相談・連絡し、どのような対応からとりかかるべきなのでしょうか。 初動対応の流れや外部委託に関する考え方、広報対応などについて、元内閣官房内閣サイバーセキュリティセンター(NISC)上席サイバーセキュリティ分析官であり、サイバーセキュリティ分野に深い知見を持つ、森・濱田松本法律事務所の蔦 大輔弁護士に聞きました 3。

蔦 大輔

蔦 大輔

森・濱田松本法律事務所外国法共同事業 弁護士

クラウドストライクによる大規模障害の原因と対策をpiyokango氏に聞く 予…

2024年7月19日、米国IT企業のクラウドストライク合同会社(CrowdStrike)が提供するセキュリティソフトウェアの不具合を発端として、WindowsOSが搭載された端末におけるシステム障害が世界的に発生しました。 その影響範囲は、PCなどのデバイスのほか、店舗のPOSレジや交通機関のシステムなどにも及んでおり、クラウドストライクのCEOが「自動的に回復しない一部のシステムについては、復旧に時間がかかるかもしれない」と説明する事態となりました 1。 今回のような大規模なシステム障害に対して、企業はどのような予防策をとることが考えられるでしょうか。また、システム障害が発生した場合を想定して、どういった事前準備を行っておくべきなのでしょうか。システム障害やセキュリティインシデントに関する話題を発信するブログ「piyolog」の運営者でありセキュリティ専門家のpiyokango氏に聞きました。

ダークウェブに流出した情報の取得・拡散は違法? 抵触する法律や企業の対…

近年脅威となっているランサムウェア攻撃においては、窃取したデータを攻撃者がリークサイトにアップロードするケースが多く、そのデータを悪ふざけでダウンロードする行為が散見されます。たとえば、株式会社KADOKAWAは2024年7月12日、ランサムウェア攻撃者がダークウェブに公開したものとされる情報が、SNSなどで拡散されている状況を受け、「悪質な情報拡散行為等に対する措置の進捗状況について」と題するリリースを公表しました 1。そこでは、悪質性の高い情報拡散者に対しては法的措置の準備を進めているとされており、あわせて、同社が悪質と認識した情報拡散行為等の件数などが記載されています。 企業から漏洩したものと知りながら、ダークウェブ上の情報をダウンロードしたり、SNSなどで拡散した場合、その行為をした人物はどのような法に触れる可能性があるのでしょうか。また、自社で扱う情報がダークウェブに公開されている可能性が判明した場合に、企業はどのような対応をとるべきなのでしょうか。 元内閣官房内閣サイバーセキュリティセンター(NISC)上席サイバーセキュリティ分析官であり、サイバーセキュリティ分野に深い知見を持つ、森・濱田松本法律事務所の蔦 大輔弁護士に聞きました 2。

蔦 大輔

蔦 大輔

森・濱田松本法律事務所外国法共同事業 弁護士

ランサムウェア身代金は払っていいのか? 法令や判断基準、事前策を弁護士…

近年、ランサムウェア攻撃が大きな脅威となっており、2024年も、5月には株式会社イセトー、6月にはKADOKAWAグループのランサムウェア被害が大きく報道されるなど、ランサムウェア攻撃者による身代金の要求への対応方法や、支払った場合に生じ得る問題などについて、議論を呼んでいます。 本記事では、「身代金の支払いは復旧のための選択肢となり得るか」「身代金を支払った場合、どのような法律に抵触する可能性があるか」「攻撃者と交渉を行うべきなのか」などの論点について、元内閣官房内閣サイバーセキュリティセンター(NISC)上席サイバーセキュリティ分析官であり、サイバーセキュリティ分野に深い知見を持つ、森・濱田松本法律事務所の蔦 大輔弁護士に聞きました 1。

蔦 大輔

蔦 大輔

森・濱田松本法律事務所外国法共同事業 弁護士

SaaS導入・運用の実務と法律上の注意点

SaaS利用時の海外個人情報保護法対応 – 域外適用、越境移転規制

グローバルに事業を展開する日本企業の人事施策や顧客管理等の場面において、さまざまなSaaSが国内外グループ会社全体で導入・利用されるようになっています。これに伴い、海外グループ会社従業員や、海外顧客の個人情報が収集、利用、提供されることとなりますので、日本のみならず海外の個人情報保護法令にも対応する必要が生じます。 それでは、グローバル規模でSaaSを利用するにあたり、どのような海外法令対応を行わなければならないのでしょうか。本稿では、海外法令が域外適用される場合に日本企業に課される義務や、海外事業者が運営するSaaSを利用する場合の越境移転規制などについて、GDPR(欧州一般データ保護規則)を例にとって具体的に解説します。

寺門 峻佑

寺門 峻佑

TMI総合法律事務所 弁護士

生成AIがはらむセキュリティリスク・倫理的リスクの分類と対策 – AW…

生成AIを事業や製品・サービスに組み込んで利用するためには、そのリスクを適切に認識したうえで、あらかじめ対策を講じておくことが求められます。しかし、生成AIは新しい技術ということもあり、そのリスクの把握に頭を悩ませるケースも少なくないようです。 2024年6月20日〜21日に開催された「AWS Summit Japan」では、アマゾン ウェブ サービス ジャパン合同会社の保里 善太氏が、AIプロジェクトの責任者やAI関連アプリケーションを開発するエンジニアを対象として講演。「生成AIのセキュリティ対策と責任あるAIの実現」と題し、生成AIがもたらすリスクの分類とその対策について、アマゾン ウェブ サービス(AWS)が提供する機能を例にあげて解説しました。

【9/13(金)無料】法的視点から見る2024年上期のサイバーセキュリティ重要…

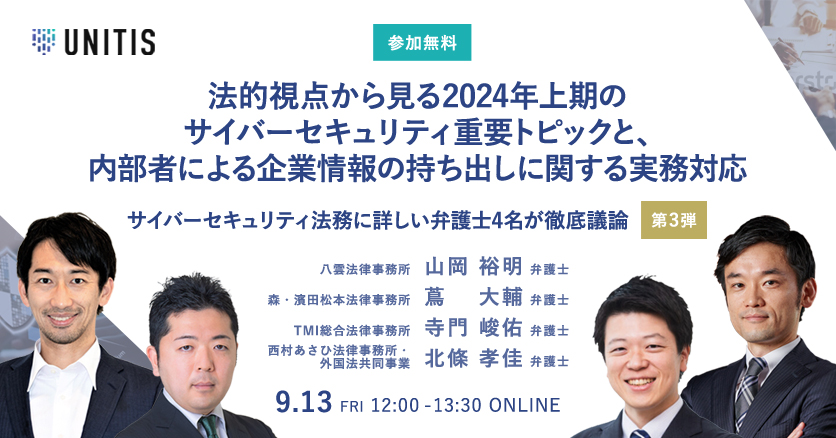
内部者による企業情報の持ち出し事案が増加しています。その背景には、不正競争防止法、機密保持契約、個人情報保護法という法的なアプローチに加え、情報システムおよびセキュリティ機器が効果的な活用があります。 本セミナーでは、サイバーセキュリティ法務に詳しく、日々企業からサイバーリスクに関する相談を受けている4人の弁護士が、その豊富な実務経験に基づいて「2024年上期のサイバーセキュリティ重要トピック」について概観したのち、「内部者による企業情報の持ち出しに関する実務対応」についてパネルディスカッションします。

徳丸浩氏に聞く、クレカ情報の非保持化に潜む漏洩リスクとEC事業者の対策

ECサイトやWebサービスからの情報漏洩が相次いでおり、クレジットカード番号やセキュリティコードなど、機微な情報が漏洩する事案も散見されます。特に、クレジットカード情報は、2018年に施行された改正割賦販売法にもとづき、ECサイトやWebサービスの運営事業者では事実上、保持しないこと(非保持化)が義務付けられているなか、なぜ漏洩被害が発生してしまうのでしょうか。 本記事では、ECサイトからの漏洩事案を題材として、Webセキュリティの専門家である徳丸浩氏に「なぜクレジットカード情報の漏洩が起こってしまうのか」「ECサイト事業者はどのような対策をとるべきか」「漏洩が発生した場合、どんな流れで対応すべきか」などを伺いました。

SaaS導入・運用の実務と法律上の注意点

SaaS導入・利用時の個人情報保護法上の注意点 – 委託、外国第三者提…

本記事では、SaaSを導入・利用する企業において対応すべき個人情報保護法上の規律を、近時の法解釈の展開も踏まえつつ改めて整理します。 個人情報保護法上の規律の内容は、SaaS利用企業がSaaS提供事業者に対して個人データを「提供」していると評価されるか否かによって異なってくるため、その「提供」があるか否かの判断基準を説明したうえで、「提供」がある場合とない場合とで対応すべき事項を整理します。

大井 哲也

大井 哲也

TMI総合法律事務所 弁護士
NTT西日本子会社の内部不正 「調査報告書」を弁護士が解説 – 本事案…

2024年2月29日、NTT西日本は、子会社のNTTビジネスソリューションズ株式会社にて生じた個人情報漏えい事件について、調査報告書を発表しました。 この調査報告書は、経営陣の「危機意識が乏しく」、「致命的な怠慢」があり、社内での調査は「調査と表現することも憚られるほどの極めて杜撰」な「作業」による「事なかれ主義」的な対応であったなどと、厳しい言葉で経営陣の責任を指摘したばかりでなく、親会社であるNTT西日本グループのガバナンスや組織文化上の課題も指摘しています。調査結果を受け、NTT西日本は社長の引責辞任を発表していますが、個人情報漏えいが社長の辞任まで結びついた事案は異例であり、社会の大きな注目を集めました。 本稿では、この事案から企業が学ぶべき個人情報漏えい対策のポイントなどについて解説します。

渡邉 宙志

渡邉 宙志

プロアクト法律事務所 弁護士

新基盤にありサイバー攻撃被害を免れたニコニコ動画データ、基盤刷新の舞…

株式会社ドワンゴが運営する「ニコニコ動画」「ニコニコ生配信」をはじめとした「ニコニコ」サービスは、ランサムウェアを含む大規模なサイバー攻撃を受け、2024年6月8日早朝からその多くでサービス停止が続いています。 株式会社ドワンゴのグループ企業が提供するデータセンターが攻撃を受けたことで、同社Webサービス全般のシステムが停止を余儀なくされている一方、ニコニコ動画のシステムや、投稿された動画データ、動画の映像配信システムは、パブリッククラウド上で運用されていたために、被害を受けていないことが公表されています。 こうした状況のなか、株式会社ドワンゴ ニコニコサービス本部 DMS 開発部 第一セクション マネージャーの久保田 陽介氏が、「AWS Summit Japan(2024年6月20日〜21日)」の21日のセッションに登壇しました。「より良い視聴体験を求めて、ニコニコ動画の配信基盤刷新の舞台裏」と題して、動画配信基盤を移行していた背景や、移行で得られたメリットを紹介した講演の模様をレポートします。

TOP