

1. 企業を狙ったサイバー攻撃の現状
まずは近年増加しているサイバー攻撃の現状を確認します。
サイバー攻撃の絶対数の増加
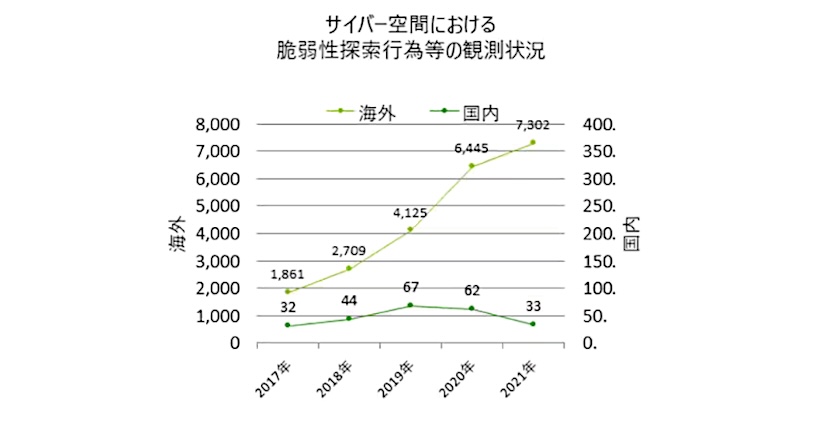
ソフトウェアのセキュリティ上の欠陥である「脆弱性」、この脆弱性を狙ったソフトウェアへの攻撃は年々増加の一途を辿っています。
脆弱性を探索する行為と見られるアクセスは、2018年には2,709件でしたが、2021年には7,302件と2倍以上の件数が観測されています 1。
サイバー攻撃の多様化/高度化
近年のビジネスでは、リモートワークやDX推進と、ITの活用領域は拡大しており、それに従ってサイバー攻撃の標的となり得る点も指数関数的に増えています。
ソフトウェアを狙ったサイバー攻撃は多様化・高度化しており、セキュリティの対策に一定の時間とコストを費やすことが必要不可欠となっています。
サイバー攻撃によるセキュリティインシデントは、企業にとって十分に発生し得る脅威であり、看過できるものではありません。
2. セキュリティインシデント発生時の損害
では、現代においてセキュリティインシデントが発生した際の被害はどのようなものなのでしょうか?
具体的な事例を以下に示します。
セキュリティ設計の甘さによるビジネス拡大の失敗
キャッシュレス決済サービスが急激に社会に浸透し始めた中、とある国内大手通信企業では、各種金融機関と連携した新サービスとなる決済アプリをローンチしました。
しかし、アプリ内の本人認証におけるセキュリティ設計が甘く、不正利用が横行し、当該企業は1500万円以上の被害総額を補填することとなりました。
当件では不正利用の金額もさる事ながら、各種金融機関への影響や、自社の信用・ブランドの低下、顧客対応による業務圧迫など、結果として目指していたスピーディなビジネスの拡大とは真逆の結果となりました。
個人情報漏洩での賠償金額
ある米国巨大IT企業で米国最大規模となるサイバー攻撃が発生し、個人情報が流出しました。
当該企業はデータの身代金を支払い、また、この事件を隠蔽していたことにより、1億5000万ドル近い和解金を支払っています。
市場を席巻するIT企業であったとしても、このように個人情報の流出は起こりえます。
築き上げてきた社会的信用の失墜
ある米国債権回収業者では、サイバー攻撃により、取引先企業の関係者2000万人の個人情報が流出しました。攻撃への対応費用を支払ったのはもちろんのこと、大手取引先からの集団訴訟へと発展しています。
結果として当該企業は取引先からの信用を失い、大口顧客から取引を中止されています。さらには、諸々の対応費用から、日本での民事再生に相当する手続きを申請しています。
上述の事例からわかるように、サイバー攻撃が発生した際に企業が受ける金銭的・社会的損失は計り知れません。
セキュリティを疎かにしてビジネスを推進をすることはあまりにリスクが高すぎるのです。
3. ビジネスアジリティの足枷となるセキュリティ
今まで見てきたように、セキュリティ対策を講じないままでは、サイバー攻撃が熾烈化する現代においては、市場で生き残っていくことは不可能です。
ではセキュリティ対策に多大なコストと時間を投じて、完全無欠の製品を作ることを目標とすることが良いのでしょうか?
その答えはもちろん“NO”です。
従来の開発サイクルでは、堅牢なセキュリティの担保と、ビジネスアジリティとの両立できず、絶えず急速に変化していく市場において生存し続けることが困難です。
4. セキュリティ対策として注目されている「シフトレフト」とは?
それでは一体どうやってセキュリティを確保しつつ、ビジネスアジリティを実現したらいいのでしょうか?
その答えの鍵を握るのが、今注目を集めている「シフトレフト」という概念です。
シフトレフトとは、開発プロセスの序盤からセキュリティ対策の工程を組み込み、セキュリティリスクを早期に発見・対処していく考え方です。
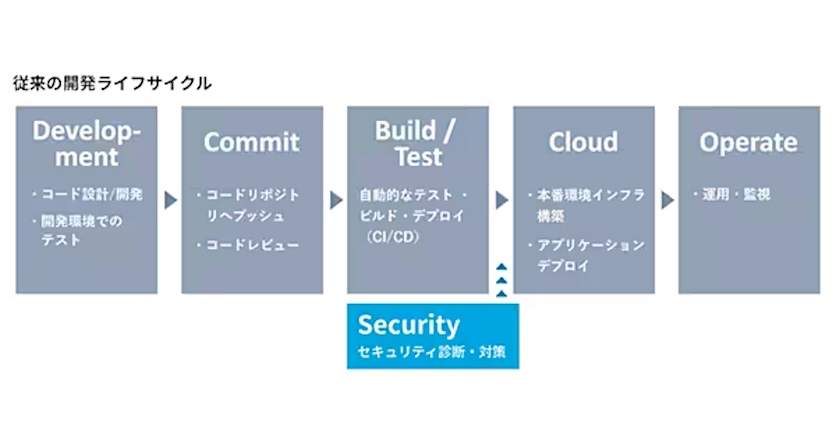
従来のシフトレフトの概念が組み込まれていない開発サイクルでは、セキュリティ対策は開発サイクルの後工程に回すケースが多く見られます。
そのため、リリース前のほぼ完成された状態のプロダクトに修正を加えなければならず、それだけ修正の手間とコストがかかり、ビジネスアジリティの足枷となってしまうのです。
そこで、この開発におけるボトルネックをなくすために、シフトレフトという考え方が取り入れられているのです。
5. 「シフトレフト」を実現する「DevSecOps」とはどのような開発方式か?
シフトレフトを実現する最適なアプローチとして、今注目を集めている開発手法が「DevSecOps」です。
これは「DevOps」という開発手法にシフトレフトを組み込んだ新しい開発手法です。
DevOpsは、開発チームと運用チームとの分断により発生し得る様々なソフトウェア開発における障壁を取り除くため、開発と運用が一体となり、スピード感のある開発サイクルを実現する手法です。
開発サイクルを加速し、結果としてビジネスアジリティを飛躍させる優れた開発手法ですが、一方で、DevOpsでは、セキュリティをどのように組み込むかまでは、設計がされていません。
そこで新たに登場した開発手法が「DevSecOps」です。
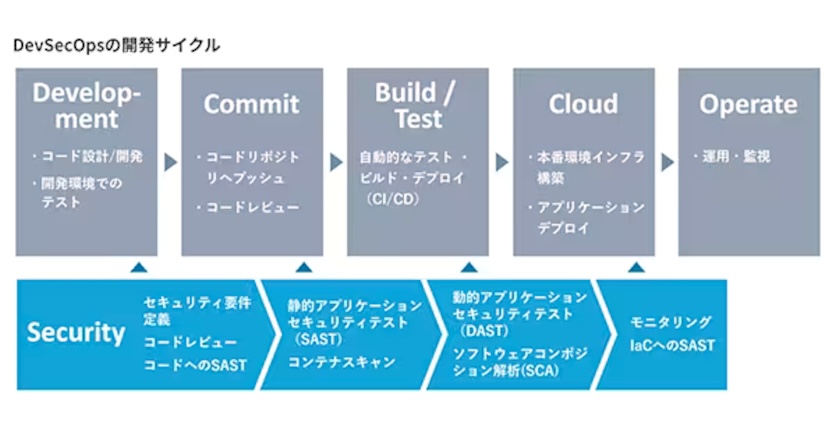
DevSecOpsは、このDevOpsの開発サイクルの序盤から各プロセスにセキュリティを組み込みます。
DevOpsで実践される開発のパイプラインの個々の工程で、セキュリティ診断・対策を実施してセキュリティリスクを精査・修正を実施します。
さらに、開発サイクルの中で、リリース後の運用フェーズで明らかとなったセキュリティ課題に対し、機能追加などを行う次の開発フェーズの早い段階から対策が可能となります。
そのため、迅速・最適なタイミングでセキュリティ対策を組み込むDevSecOpsはシフトレフトの実現に最適なアプローチ方法と言えるでしょう。
6. 「DevSecOps」手法による効果
企業の発展にはイノベーションを起こし続けることが重要であり、市場の変化・顧客のニーズを取り入れ、素早く市場投入することが鍵となります。
しかし、上記で見てきた通り、従来の開発ではセキュリティが足枷となり、求められるスピードに対応することは困難です。
そこで、コード設計からセキュリティ課題を対処するDevSecOpsの導入によって、リードタイム短縮が見込めます。
新しいアイディアを素早く市場投入することにより、ビジネスの真価が発揮されることが期待されるでしょう。
同時に、市場投入した製品は高品質のセキュリティが担保されるため、インシデント発生リスクが下がり、ビジネスへの信頼性が高まると考えられます。
加えて、セキュリティ課題の発見・対処が早ければ早いほど、コストを抑えることが可能ですので、これまで割いていた時間・コストを別の取り組みに回すことで、更なるビジネスの発展に繋がることでしょう。
以下の、セキュリティ欠陥の修正に要するコストを、各開発フェーズ毎に相対的に数値化したグラフを見ていただくと、その重要性はより分かりやすくなるでしょう 2。

7. 最後に
従来通りの開発では、ビジネスアジリティとセキュリティ品質の担保の両立は困難です。
近年、巧妙さを増すセキュリティ脅威からビジネスを守りながら、著しく変化する市場をリードする「攻めと守りのビジネス」の実現にはセキュリティのシフトレフトの概念は必要だと考えます。
- 出典:警察庁広報資料「令和3年におけるサイバー空間をめぐる脅威の情勢等について」(令和4年4月7日)↩︎
- 出典:National Institute of Standards and Technology(NIST)「The Economic Impacts of Inadequate Infrastructure for Software Testing」↩︎

 最新情報をフォローする


