テレワーク導入時のサイバーセキュリティ対策、コスト捻出と経営者の関与のポイント
1 はじめに
これまで以下の2本の記事を通して、サイバーセキュリティの脅威とその対策について説明しました。本稿では、実際に企業等において、サイバーセキュリティ対策を導入していくにあたって必要となる経営者の関与や意思決定の在り方について説明します。
あわせて、万が一情報漏えい等が発生してしまった場合の危機対応についても、その時に慌てずにすむよう参考となる主なポイントを紹介します。
なお、本文中の意見に関わる部分は私見であり、デロイトトーマツグループによる公式見解ではないことを付け加えさせていただきます。
2 サイバーセキュリティ対策における経営者の関与
経済産業省は、独立行政法人情報処理推進機構(以下、「IPA」)とともに、「サイバーセキュリティ経営ガイドライン 」を策定・公表しています。初版は、2015年12月に公開されていますが、3回の改訂を経て、現在はVer.3.0が最新です。
サイバーセキュリティ経営ガイドラインでは、サイバー攻撃から企業を守るために、経営者が認識すべき以下の3原則をまとめています。
経営者が認識すべき3原則
経営者のリーダーシップによって対策を進めることが必要
自社はもちろんのこと、系列企業やサプライチェーンといったビジネスパートナーを含めたセキュリティ対策が必要(セキュリティは最も弱いポイントが狙われるため)
平時および緊急時のいずれにおいても、サイバーセキュリティリスクや対策、対応に関わる情報の開示など、関係者とのコミュニケーションが必要
書かれていることは、当然の内容ですが、これができていないためにインシデントが発生している事例も多いことを考えると、基本的な対策の重要性がわかります。筆者が特に重要だと考えるのは、「平時および緊急時のいずれにおいても」という点です。経営者が緊急時においてリーダーシップを発揮するのは当然ですが、日ごろの十分な備えがあってこそ、セキュリティ対策は効果を発揮することを改めて強調したいです 。
「サイバーセキュリティ経営ガイドライン」は、3章および付録からなる資料ですが、第1章が経営者向けの内容になっているので、ぜひ参考としてご一読をおすすめします。
3 サイバーセキュリティ対策にかかる費用の考え方
ここからは、サイバーセキュリティ対策にかかる費用の考え方について、①サイバー攻撃による企業経営への影響、②費用捻出についての考え方の順で説明します。
3-1 サイバー攻撃による企業経営への影響
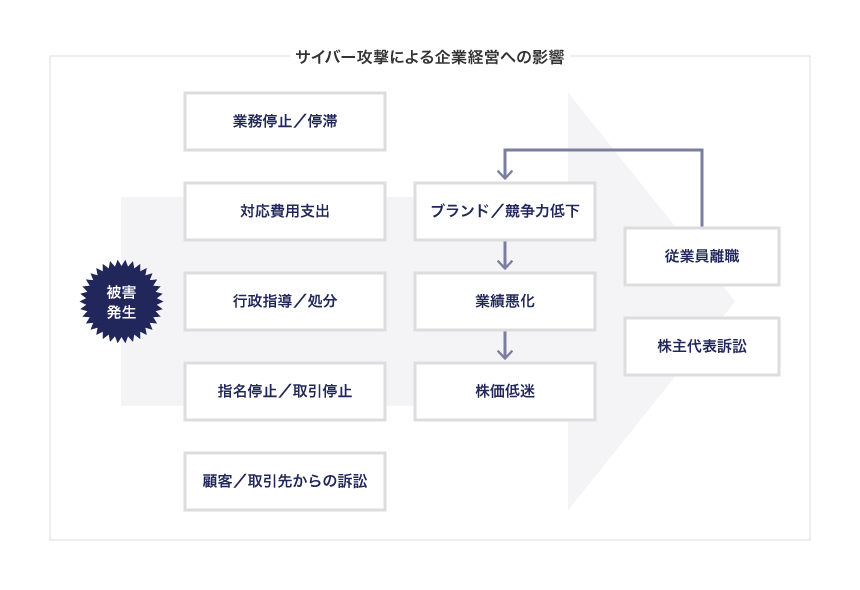
ひとたびサイバー攻撃を受けると、情報漏えいや業務停止(中断)によって、回復のための対応費用がかかるだけでなく、その後も連鎖して発生しうる被害によって、企業経営に大きな影響を与えることが予想されます。最悪の場合には、事業からの撤退により企業そのものの浮沈にも繋がる可能性があることを理解しておく必要があるでしょう。図は、サイバー攻撃による企業経営への影響をまとめたものです。
3-2 サイバーセキュリティ対策にかかる費用の考え方
企業によっては、サイバーセキュリティ対策は着手したばかりであるために、都度必要な金額を見積って経営に諮るというところもあると思いますが、他の企業がどの程度サイバーセキュリティにお金をかけているかは、気になるところでしょう。この点、一般社団法人日本情報システム・ユーザー協会(略称JUAS)が毎年実施している「企業IT動向調査 」は、有益な情報源の1つとなります。
また、リスクマネジメントの1つの手法である保険の面から、考えてみるのもよいかも知れません。サイバー保険 はその名の通り、サイバー攻撃に遭った際の被害を補償する保険です。すべてのリスクを移転することはできませんが、いざサイバーセキュリティインシデントが発生した場合の資力の確保になりますので、どこまで補償が受けられるのか、選択肢の1つとして情報収集・検討することをおすすめします。さらに詳しい情報を得たい場合には、筆者も寄稿しているBusiness Law Journal 2020年3月号の特集「法務として押さえておくべきビジネス保険のポイント」も参照ください。
4 情報漏えい等インシデント発生時の対応のポイント
対策を取っていたとしても100%の防御は難しいのがサイバーセキュリティの問題です。ここでは、万が一インシデントが発生した場合の主な対応や、経営者の説明責任、最近重要性を増してきている情報開示について、簡単に説明します。
4-1 情報漏えい等インシデント発生時の主な対応
インシデントが発生した場合の対応は、インシデントの種類や実際に発生している被害状況によって異なりますが、インシデントの発生から収束までの共通的なプロセスは、以下の通りです。
検知・受付 :監視しているシステムからの検知、または顧客からの問い合わせ等が対応のきっかけとなる分析 :原因を究明し、業務への影響について分析する。この時、不用意な対応により原因究明に必要な痕跡が消えてしまうことのないよう、ログの保全が重要になるトリアージ :収集した情報をもとに、インシデント対応要否を判断する封じ込め :被害拡大を防止するための対応を行う根絶 :発生した原因を取り除くプロセス。具体的には、マルウェアの駆除やパッチの適用等による修正作業になる復旧 :停止していたシステムを再開したりして、正常稼働の状態に戻す。攻撃が収まったかどうかを確認するために監視を強化することも必要になる
ここに紹介したプロセスは、米国国立標準技術研究所(NIST)の「コンピュータセキュリティインシデント対応ガイド 」を要約したものですので、詳しくは、そちらも参照ください。また、対応の期間を通じて、今後の評価・改善につなげるため記録をとることを忘れてはならないほか、社内外のステークホルダーとは連携を取る必要があるので、必要な範囲でタイムリーな情報共有を行うようにすることも肝要です。
また、IPAは経済産業省の協力のもと、標的型サイバー攻撃の被害拡大防止を目的にJ-CRAT(通称:サイバーレスキュー隊)という活動を実施しています。自社だけで対応が困難な場合には、被害拡大を防止する観点から、支援を受けるのも1つの手段であることを知っておくとよいでしょう。
4-2 経営者の説明責任
発生したインシデントについて、速やかに公表することは、被害の拡大を防ぐ観点からも重要になります。不正確な情報を公表して混乱を招くのはよくないですが、時機に遅れた公表は、どんなに詳しく行っても批判にさらされる可能性が高いでしょう。これは、公表を一度で済まそうと考えてしまうからであり、タイミングを自社でコントロールし、いつ次の情報を出すかを予告するなどして、ステークホルダーを情報飢餓状態に置かないようにすることが重要です。
記者会見で、説明責任を果たしていないと責められる場面を見ることも多いですが、本来の説明責任とは、説明することで終わりではなく、説明したことを実行することまでを含んでいます 1 。
4-3 情報開示
最後に、企業に対する要請が高まっている情報開示について、簡単に触れます。サイバーセキュリティリスクのように、企業の浮沈に影響するようなリスクについては、これまでも一定の情報開示が行われてきましたが、最近は、こうした非財務情報の開示に対する要請がさらに高まっています。有事の危機管理広報だけでなく、平時の企業における対応姿勢を示していく必要があることも理解して、情報開示行政の動向にも注目しておくことが大切です。
5 まとめ
これまで3回にわたって、テレワークのセキュリティについて説明しました。新型コロナウイルスという感染症の脅威によって、急速にテレワークが進んだ感はありますが、急ぎ過ぎた導入でつまずいたり、これまで気が付かなかったリスクが顕在化したりと課題は多いと思います。ここでは基本的なことを中心に説明しましたが、セキュリティ対策には、魔法の杖や特効薬はありません。経営者は、いざというときにステークホルダーとの信頼関係を維持できるよう、基礎的なことをしっかりと押さえながら、継続的に対策を改善・強化していくことが重要であることを最後に述べて解説を終えたいと思います。
1 井之上 喬「説明責任とは何か」(PHP新書、2009)まえがき 3〜5頁↩︎
有限責任監査法人トーマツ リスクアドバイザリー事業本部 パートナー。大手外資系保険会社にて経営統括部長、営業企画・推進本部長など要職を歴任。その後、大手コンサルティングファーム、大手監査法人を経て、17年より現職。現在は、保険会社をはじめとする多くの金融機関に対してサービスを提供。
デロイト トーマツ サイバー合同会社 ディレクター。外資系コンピュータメーカーにて、情報システムの企画・開発・保守・運用すべての工程を経験。その後、金融機関勤務を経て、16年より現職。30年以上にわたり、ITおよびセキュリティに関する業務に従事。
有限責任監査法人トーマツ リスクアドバイザリー事業本部 シニアマネジャー。損害保険業界団体を経て、18年より現職。30年以上にわたり、損害保険商品業務や国際規制関連業務に従事。ESG、保険募集コンプライアンス等の保険事業全般にわたるプロジェクトに従事。





 最新情報をフォローする


