記事のポイント
- 初動対応時には、漏えいした情報や範囲、経路を把握するとともに、早期に法務部や弁護士に相談して漏えいした情報の法律上の区分を判断する必要がある
- 顧客・取引先等から預かったデータの漏えいが発覚した場合には、なるべく早期に事案の説明を行うとともに、締結している契約内容や法的責任の分析、サイバー保険への加入状況の確認等を行う
- 個人情報の漏えい等のインシデント発生時には、個人情報保護委員会への報告や個別の業法への対応等、法令上の義務を精査し対処する
情報漏えい企業は株価が10%、純利益が21%悪化
企業による情報漏えい事案の件数が右肩上がりに増加しています。ある調査結果 1 によれば、2022年の上場企業およびその子会社における個人情報の漏えい等の事故件数は165件と2年連続で過去最多を記録し、漏えいした個人情報も592万7,057人分と前年から増加しています。上記はあくまで上場企業グループの公表事案をベースにしたものであるため、中小企業や非公表事案も含めるとこの1,000倍以上の被害があるのではないかと推察されます。
また、情報漏えいを起こした企業は、その株価が平均で10%下落し、純利益が平均21%減少するという衝撃的な調査結果が存在します 2。もはや情報漏えいは対岸の火事ではなく、自社にいつ降りかかっておかしくない眼前のリスクであり、業種や会社の大小を問わず、すべての事業者が日ごろから意識しなければならない経営課題といえるでしょう。
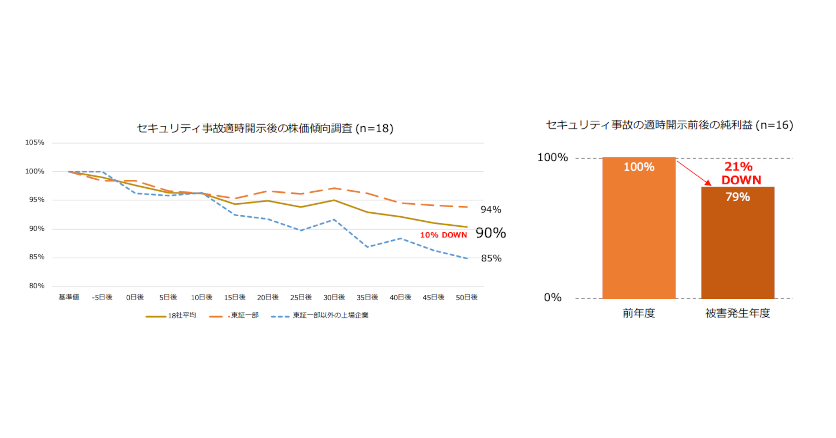
(出典:⼀般社団法⼈⽇本サイバーセキュリティ・イノベーション委員会「取締役会で議論するためのサイバーリスクの数値化モデル ~サイバーリスクの金額換算に関する調査~」(2018年9月))
情報漏えいの対応フロー
初動対応
情報漏えいが発生した場合は初動対応が何より重要です。通常、社内の報告や、場合によっては外部からの通報を端緒として、情報漏えいの「疑い」を認識することになります。
事案の初期の段階では、断片的な情報しかなく、本当に情報漏えいが発生したのかどうかわからないということも多いと思いますが、とにもかくにも迅速な情報収集が重要です。関係者へのヒアリングやフォレンジック等を経て「どのような情報が」「どのような範囲で」「どのような経路で」流出したのかを可能な範囲で調査することになります。
初期調査の段階では、事故原因の詳細や経緯をこと細かに調べ上げるというよりは、まずは被害の全容把握を優先することが重要です。特に、漏えいした情報の内容や性質、規模によって、その後の対応や優先順位が異なってくる可能性があるため、これらにフォーカスして初期調査を行うことが現実的です。たとえば、漏えいした情報が個人情報保護法上の「個人情報」(厳密には、「個人データ」ですが、ここでは議論のわかりやすさを優先して、あえて個人情報と記載しています。以下同様です)ということになると、原則として、個人情報保護委員会への報告や本人への通知が必要になります(詳しくは「当局対応」「本人通知」の章で後述します)。
また、電気通信事業の登録や届出を行っている企業の場合には、漏えいした情報が電気通信事業法上の「通信の秘密」3 や「特定利用者情報」4 に該当しないかの分析も必要になります。そのほか、漏えいした情報が自社の事業上重要な非公開情報ということであれば、不正競争防止法上の「営業秘密」に該当する場合もあります。
漏えいした情報が法律上のいかなる区分に該当するかは、多分に法的評価を含む問題であるため、早期の段階で法務部や弁護士に相談し、適切な対応方針を決定する必要があります。
対策チームの組成
- 関係者へのヒアリングやフォレンジック等を通じた迅速な情報収集(被害の全容把握を優先)
- 漏えいした情報の法律上の位置づけについての分析および対応方針の決定
初動対応時に把握すべきポイント
- 漏えいした情報の内容
例:氏名、住所、メールアドレス、クレジットカード番号、ログインID、パスワード など - 漏えいした情報の性質
例:個人情報/非個人情報、通信の秘密、特定利用者情報、営業秘密 など - 漏えいの規模
例:1,000人以上
※漏えい原因次第では、個人情報保護委員会への報告義務を左右する閾値となる
顧客・取引先対応
情報漏えいが発生してしまった場合、顧客や取引先(以下「顧客等」といいます)の信頼回復が何よりも重要です。特に顧客等から預かったデータの漏えいが発覚した場合には、なるべく早期に顧客等に対して事案の説明を行い、信頼回復に努めるべきです。
一方で、場合によっては、顧客等から損害賠償請求を受ける可能性があるため、顧客等と締結している契約内容を精査するなど、自社の顧客等に対する法的責任を分析することが必要です。情報漏えいについて自社に一定の落ち度があり、かつ契約上、免責規定がないような場合には、顧客等に対する示談金の支払いも視野に入れて対応方針を検討する必要があるでしょう。
また、近時は、サイバー保険や情報漏えい保険をはじめとした保険商品に加入している企業も多いと思いますが、そうした保険商品には漏えい者が第三者に対して負担する損害賠償金を一定の範囲で補償するものもあります。そのため、自社が加入する保険によって、どこまでの損害がカバーされるのかを検討することも大切です。
- 顧客等に対する速やかな情報提供
- 顧客等と締結済の契約内容や法的責任の分析
- (必要に応じて)顧客等との示談交渉
- サイバー保険や情報漏えい保険などへの加入状況および補償内容の確認
当局対応
漏えいした情報が「個人情報」に該当する場合には、個人情報保護法によって、個人情報保護委員会への報告が義務付けられる場合があります 5。「個人情報」とは、特定の本人が識別できる情報のことをいい、たとえば本人の氏名や住所が典型です。もっとも、個人情報には、他の情報と容易に照合することで本人が識別できるものを含むとされており、実際には様々な情報が個人情報に含まれるため注意が必要です。
仮にこのような個人情報が、サイバー攻撃等の不正の目的によって漏えいした場合や、不正の目的によるものではなくとも、1,000人超の個人情報が漏えいした場合など一定の場合 6 には、個人情報保護委員会への報告が必要になります。
また、個人情報保護委員会への報告が必要になるのは、必ずしも個人情報の「漏えい」に限らず、個人情報の「滅失」または「棄損」(以下、漏えい、滅失および棄損を総称して「漏えい等」といいます)があったような場合や、これらの「おそれ」があった場合も含まれます。
個人情報保護委員会への報告にあたり、事業者は、漏えい等の発生(のおそれ)を知った後速やかに(通常、3~5日程度)速報を提出しなければならず、また、30日以内(サイバー攻撃等不正の目的による場合には60日以内)により詳細な確報を提出する必要があります。
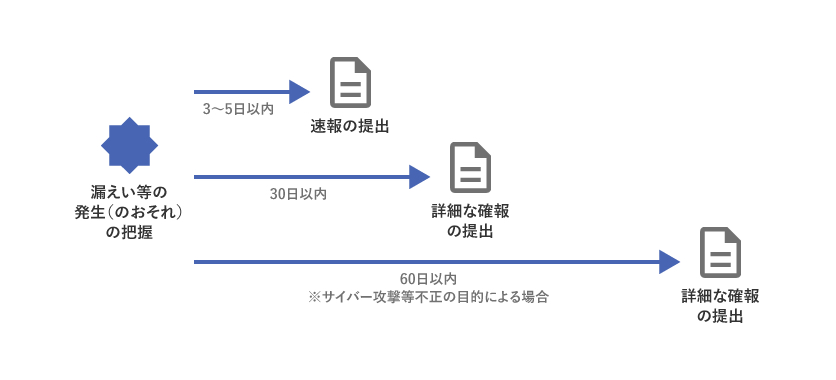
個人情報保護委員会へは、事故の概要や、漏えい等した情報項目、原因、二次被害の有無、再発防止策等を報告する必要があります。
また、漏えい等を引き起こしてしまった事業者の業種によっては、個別の業法によって監督省庁への報告が別途必要になる可能性もあります。たとえば、電気通信事業者は、通信の秘密の漏えい、特定利用者情報の漏えいまたは一定の規模の通信障害を引き起こしてしまった場合には、総務省への報告が必要になります 7。
- 個人情報保護委員会への報告義務の有無の確認
- 漏えい報告に必要な情報の収集
- 個人情報保護委員会への速報の提出(通常、漏えい等(のおそれ)の発生の認識から3~5日以内)
- 個人情報保護委員会への詳細な確報の提出(原則、漏えい等(のおそれ)の発生の認識から30日以内。不正目的による場合は、60日以内)
- 個別の業法に基づく報告義務の確認・対応
本人通知
個人情報保護委員会への報告が必要になる個人情報の漏えい等(のおそれ)が生じた場合には、通常、本人への通知も必要になります 8。本人に通知すべき事項には、事故の概要、漏えい等した情報項目、原因、二次被害の有無等が含まれます。仮に本人に連絡がつかないような場合には、自社ウェブサイト上で事故の発生を公表するとともに、問い合わせ窓口を設けるといった代替措置を講じる必要があります。
- 本人通知義務の有無の確認
- 本人通知に必要な情報の収集
- 通知文の作成・発出
- 自社ウェブサイト上での公表
- 問い合わせ窓口の設置
広報(メディア対応)
情報漏えい時には、メディア対応も極めて重要です。大規模な漏えい事案の場合には、記者会見が必要になることも想定されるため、想定問答集の作成等も必要になるでしょう。
冒頭で述べたとおり、情報漏えいが発生した場合の対応が後手後手になってしまうと、世間からバッシングを浴びてしまい、株価の低迷等、深刻な影響が生じかねません。企業として、情報漏えいの発生を自ら公表することには躊躇があるかもしれませんが、積極的な広報対応を行うことで、世間に対して真摯な対応をしているという印象を与えることができ、結果として、被害を最小限に食い止めることにもつながります。
- 自社ウェブサイト上での公表
- 想定問答集の作成
- 記者会見対応
事故原因等の検証
情報漏えいを起こしてしまった企業が、失った信頼を回復するためには、事故原因や再発防止策等を検証することが重要です。この際、株主、顧客、取引先を含むステークホルダーへの説明責任という観点からは、中立かつ公平な第三者による検証が何より重要であり、実務的には、弁護士等の外部専門家を委員とする事故調査委員会を立ち上げることが一般的です。このようなプロセスを経ることで、事故原因等の検証に透明性や客観性、公正性を担保することができ、ステークホルダーからの信頼回復につなげることができます。
- 外部専門家を委員とする事故調査委員会の立ち上げ
- 事故調査委員会による調査への協力
- 事故調査委員会による調査報告書の公表
刑事事件対応
たとえば、サイバー攻撃等の悪意ある第三者の行為によって情報漏えいが発生してしまった場合、攻撃者を特定する目的で、刑事告訴を行い、捜査機関と連携しながら必要な調査を進めることもあります。もっとも、現実的には、攻撃者の身元が巧妙に隠匿されていることが多く、攻撃者の特定は困難を極めます。
一方で、たとえば、社内の人間による営業秘密の持ち出しに伴う情報漏えいの場合には、行為者の特定が比較的容易です。このような場合には、捜査機関に対して営業秘密侵害罪 9 で刑事告訴を行うことが考えられます。
- 関係者の刑事責任および適用罰条の検討
- 捜査機関との事前調整
- 告訴状の作成・提出
訴訟準備
仮に、情報漏えいの直接的な原因を作った攻撃者や営業秘密の不正取得者等が特定できた場合には、これらの者に対する損害賠償請求訴訟等を提起することが考えられます。この場合には、いかなる法律構成で請求を組み立てるのか、裁判所を説得できるだけの十分な証拠が揃っているのかを事前に検討することが重要です。また、攻撃者や営業秘密の不正取得者が海外に居住しているような場合には、どの国の法令が適用されるのか、日本の裁判管轄が及ぶかといった論点も検討する必要があります。
また、たとえば、システムの脆弱性を突かれてサイバー攻撃を受けてしまったような場合においては、当該脆弱性を作りだしたシステムベンダに対して損害賠償請求ができないかが問題となります。システムベンダへの責任追及のハードルは高いものの、過去には、業界内で一般的に知られている基本的なセキュリティ対策を怠ったシステムベンダに対して、損害賠償を命じた裁判例 10 も存在するため、このような裁判例も踏まえつつ、どこまでの法的請求が可能かを検討することになります。
- 関係者の民事責任の追及の可否、法律構成、証拠の十分性の検討
- 他国の法令が関わる渉外事案である場合には、準拠法および裁判管轄の検討
- (訴訟提起を行う場合には)訴状等の訴訟書類の作成・提出
おわりに
情報漏えい時の対応は、技術的な対策が中心になると思われがちですが、本稿で述べたように様々な法的論点が含まれており、弁護士等法律の専門家の関与が必須になります。情報漏えい事案を適切に解決するためには、情報システム、セキュリティ、広報、法務等、様々な部門が横連携することが何より肝心です。
- 1 株式会社東京商工リサーチ「個人情報漏えい・紛失事故 2年連続最多を更新 件数は165件、流出・紛失情報は592万人分 ~ 2022年「上場企業の個人情報漏えい・紛失事故」調査 ~」(2023年1月19日、2023年7月26日最終閲覧)↩︎
- 2 ⼀般社団法⼈⽇本サイバーセキュリティ・イノベーション委員会「取締役会で議論するためのサイバーリスクの数値化モデル ~サイバーリスクの金額換算に関する調査~」(2018年9月)↩︎
- 3 通信内容にとどまらず、通信当事者の住所、氏名、発信場所、通信年月日、通信回数、通信の存在の事実の有無といったいわゆる通信履歴やログも含みます。↩︎
- 4 特定利用者情報関連の規制(電気通信事業法27条の5~27条の11)は、月間アクティブユーザー数の年平均が500万人(有料サービスの場合)または1,000万人(無料サービスの場合)以上の大規模な電気通信事業者にのみ適用されます。特定利用者情報には、通信の秘密のほか、契約者またはアカウント登録者を識別する情報が含まれます。↩︎
- 5 個人情報保護法26条1項 ↩︎
- 6 個人情報保護法施行規則7条 ↩︎
- 7 電気通信事業法28条 ↩︎
- 8 個人情報保護法26条2項 ↩︎
- 9 不正競争防止法21条1項 ↩︎
- 10 SQLインジェクション事件(東京地裁平成26年1月23日判決・判時2221号71頁)↩︎

 最新情報をフォローする