1 現行のセキュリティインシデント報告制度
サイバー攻撃を受けた企業や団体などに対しては、法令上の義務またはガイドライン等における推奨事項として、関係する機関に報告等を行うことが定められています。以下、代表的なものを紹介します 1。
1-1 個人情報保護法に基づく報告
個人データの漏えい、滅失、毀損その他の個人データの安全の確保に係る事態(以下「漏えい等」といいます)であって個人の権利利益を害するおそれが大きいものとして個人情報保護委員会規則で定めるもの(以下「報告対象事態」といいます)が発生した場合、個人情報保護委員会等への報告義務が課されます 2。
サイバー攻撃を受けた場合、個人データの漏えい等(特に「漏えい」と「毀損」)が発生してしまっているケースが多いため、個人情報保護法に基づく報告は、実務上、代表的なセキュリティインシデントの報告義務の1つといえます。
「漏えい」とは、個人データが外部に流出することをいい、「毀損」とは、個人データの内容が意図しない形で変更されることや、内容を保ちつつも利用不能な状態となることをいいます。ランサムウェアによる暗号化は毀損の典型例です。
報告対象事態は個人情報の保護に関する法律施行規則(以下「個人情報保護法施行規則」といいます)7条各号に規定されています。サイバー攻撃によって個人データの漏えい等が発生した場合は、「不正の目的をもって行われたおそれがある…個人データの…漏えい等」(3号)であり、報告対象事態に該当します。
その他の報告対象事態としては、医療情報などの要配慮個人情報が含まれる場合(1号)、クレジットカード番号等の財産被害が生じるおそれがある情報が含まれる場合(2号)、漏えい等の件数が1,000件を超える場合(4号)があります。
また、報告対象事態には、漏えい等の発生が確実な場合だけでなく、その「おそれ」がある場合も含まれます 3。ここでいう漏えい等の「おそれ」とは、その時点で判明している事実関係からして、漏えい等が疑われるものの漏えい等が生じた確証がない場合をいいます 4。
その他、特定個人情報(マイナンバーを含む個人情報)の漏えい等が発生した場合にも、個人情報保護委員会への報告義務が課されます 5。
1-2 各業法に基づく事故報告
特定の事業を行っており、対応する業法の規制を受ける事業者は、各業法に基づく所管省庁等への法令上の事故報告義務が課されていることがあるため、サイバー攻撃被害を受けたことがこの義務の対象となり得ます。
たとえば、電気通信事業者は、通信の秘密の漏えいや重大な事故等が発生した場合、その旨をその理由または原因とともに、遅滞なく、総務大臣に報告する義務があります6。
また、上記1-1の個人情報保護法に基づく義務の上乗せともいえますが、金融分野の事業者は、個人顧客の個人データの漏えい等が発生した場合は、その旨を金融庁長官等に速やかに報告する義務があります 7。
1-3 重要インフラ情報連絡
法令に基づく制度ではありませんが、「重要インフラのサイバーセキュリティに係る行動計画」8 において、重要インフラ事業者等 9 は、重要インフラサービスの障害を含むシステムの不具合や予兆・ヒヤリハットに関する情報のうち、以下のいずれかに該当する場合、所管省庁を通じて内閣官房(国家サイバー統括室)に報告するものとされています 10。
法令等で重要インフラ所管省庁への報告が義務付けられている場合
関係主体が国民生活や重要インフラサービスに深刻な影響があると判断した場合であって、重要インフラ事業者等が情報共有を行うことが適切と判断した場合
そのほか重要インフラ事業者等が情報共有を行うことが適切と判断した場合
1-4 警察への通報・相談
サイバー攻撃を受けたということは、サイバー犯罪(不正アクセス禁止法違反 11、不正指令電磁的記録に関する罪 12 など)の被害に遭ったことになります。そのため、法的な義務というわけではありませんが、警察へ通報・相談することが望ましいとされています 13。
2 セキュリティインシデント報告の一元化とは
2-1 これまでの経緯
セキュリティインシデントの報告に関しては、従来から以下のような課題が指摘されていました。
これに加え、能動的サイバー防御に関する検討に際して、セキュリティインシデント報告義務を課す方向性が示されたことで、さらなる負担増が懸念されることとなりました。
2-2 政府の方針と動向
このような状況を踏まえ、「サイバー安全保障分野での対処能力の向上に向けた提言」では、「被害組織の負担軽減と政府の対応迅速化を図るため、報告先や様式の一元化、簡素化を進めるべき」とされ 14、サイバーセキュリティ戦略本部第42回会合でも、サイバー空間を巡る脅威に対応するため喫緊に取り組むべき事項の1つとして、被害組織の負担軽減(報告様式一元化)が掲げられました 15。
これらの検討結果を受けて、政府は、関係省庁間で「サイバー攻撃による被害が発生した場合の報告手続等に関する申合せ」(以下「申合せ」といいます)を行い、①DDoS攻撃・ランサムウェア事案の共通様式の運用と、②報告受付システム整備と窓口一元化の開始に向けて、国家サイバー統括室(以下「NCO」といいます)を中心に、関係法令の改正を含む調整を進めることとしました 16。
 セキュリティインシデント報告の様式統一イメージ(出典:国家サイバー統括室(NCO)「サイバー攻撃による被害発生時のインシデント報告様式の統一について」(2025年10月1日))
2-3 能動的サイバー防御法との関係
この申合せにおいて1つの軸となっているのが、2025年5月に成立した、能動的サイバー防御に関するサイバー対処能力強化法及び同整備法(以下「能動的サイバー防御法」といいます)17 です。同法では、いわゆる「基幹インフラ事業者」(特別社会基盤事業者)18 がサイバー攻撃などの「特定侵害事象」19 を認知した場合に、所管大臣および内閣総理大臣への報告を義務付けています 20。この報告義務は、2026年10月1日に施行されます。
インシデント報告の一元化においては、能動的サイバー防御法に基づく報告義務も含めて一元化する方針が示されており、同法の施行が1つのマイルストーンになっていると評価することができます。
3 セキュリティインシデント報告一元化に向けたスケジュール
セキュリティインシデント報告の一元化に向けた動きは、大きく2つのフェーズに分けて進められています。まず、①DDoS攻撃・ランサムウェア事案の共通様式の運用が2025年10月1日より開始され、さらに今後、②報告受付システムの整備と窓口の一元化が進められる予定です。
以下、各フェーズについて詳しく説明します。
3-1 第1フェーズ:DDoS攻撃事案・ランサムウェア事案の共通様式の運用開始
まず第1フェーズとして、2025年10月1日から、「DDoS攻撃事案」と「ランサムウェア事案」について共通様式の運用が開始されました 21。被害組織は、共通様式を用いて、所管省庁への報告、個人情報保護委員会への報告、警察への通報・相談を行うことができます。
共通様式は、あくまで「この共通様式を用いて報告等を行うことも可能である」という位置付けです。つまり、DDoS攻撃事案やランサムウェア攻撃事案において、この共通様式を「用いなければならない」わけではなく、各法令等に基づき定められた従来の様式を用いて報告等を行うことも可能です。
3-2 第2フェーズ:報告受付システムの整備と窓口の一元化
続く第2フェーズでは、能動的サイバー防御法の施行に合わせ、報告受付システムの整備と窓口の一元化が進められます。このシステムが整えば、複数の報告先について、オンライン上で、必要な報告をまとめて提出できるようになり、被害組織の手続負担が大幅に軽減されことが期待されます。
政府資料 22 によれば、この報告受付システムは、能動的サイバー防御法に関する事務を行うために整備される「官民連携基盤」の一部として構築される予定とされています。具体的には、同法に基づくインシデント報告に加え、特定重要電子計算機の届出や、官民間の情報共有を行うための機能を備え、さらに、既存の各省庁における報告・届出手続についても、将来的には同一の基盤上で実施できるよう、関係法令や手続との整合を図りながら調整を進めることとされています。
この官民連携基盤については、能動的サイバー防御法の施行に合わせて、2026年(令和8年)夏頃を目途にインシデント報告機能の先行運用が開始され、その後、他の機能も含めて段階的に本格運用へ移行することが想定されています。
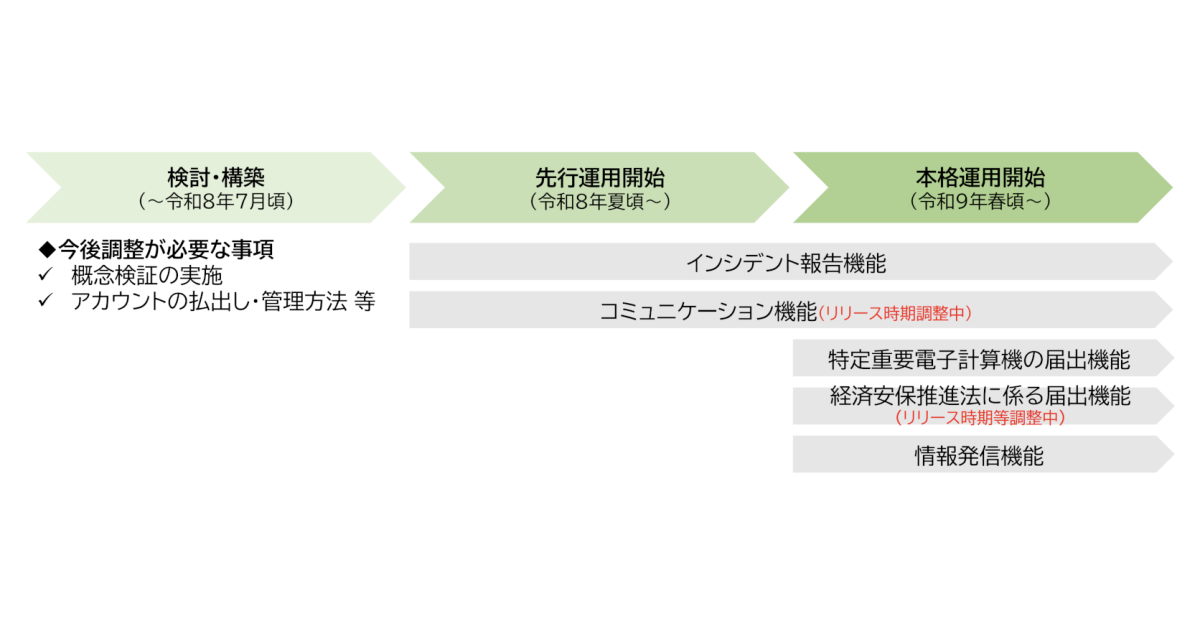 出典:内閣府政策統括官(サイバー安全保障担当) サイバー対処能力強化法の施行等に関する有識者会議第4回会合 資料5「サイバー対処能力強化法(官民連携)の施行に向けた考え方の案」(令和7年12月8日)14頁
4 共通様式の詳細とセキュリティ担当者が押さえるべきポイント
現在、特に被害が多く迅速な初動が求められる以下の2つの攻撃事案について、共通様式が策定されています。
DDoS攻撃事案共通様式(記載例)
ランサムウェア事案共通様式(記載例)
4-1 各様式共通の記入項目
(1)NCOへの報告内容の共有
DDoS攻撃事案、ランサムウェア事案の2つの共通様式には、記載内容の全部または一部について、NCOへの共有等を希望しない場合のチェックボックスと、共有等を希望しない内容についての記載欄が用意されています。NCOへの共有等を希望しない場合にはこれらの欄に記載する必要があります。逆に言えば、チェックを入れない場合、報告内容が自動的にNCOに共有されることとなります。
報告された情報は、NCOによって整理分析のうえ、被害者がわからないようにしたうえで、被害の拡大防止のため、注意喚起等に活用することがあるとされています 23。こうした仕組みにより、民間から寄せられた情報が可能な範囲でNCOに集約され、より実効性の高い対策の立案や迅速な注意喚起につながることが期待されます。
(2)各共通様式の対象となる報告内容
また、各共通様式には「記載の手引き」が簡潔に記載され、その中で、当該共通様式の対象となる手続が具体的に列挙されています。数が多いためすべての列挙はしませんが、大まかには以下の4種に大別されます。
個人情報保護法およびマイナンバー法に基づく漏えい等報告(ランサムウェア攻撃事案のみ)
重要インフラ行動計画や関連する法令・ガイドラインに基づく報告
警察への相談
その他所管省庁から本様式により報告するよう要請等があった場合の報告
(3)攻撃技術情報の報告
現在、政府によって能動的サイバー防御法のインシデント報告義務の詳細が検討されているところですが、このインシデント報告においても、発生した事象の概要や攻撃技術情報等を報告事項とする方向性が検討されています。少なくともDDoS攻撃事案およびランサムウェア事案については、攻撃技術情報の具体的な報告内容として、共通様式の攻撃技術情報欄に定められている事項を用いる方針が示されています 24。
4-2 「DDoS攻撃事案共通様式」の記入項目
DDoS攻撃は、インターネット上で大量のアクセスを送りつけてサーバーやシステムを一時的に停止させる攻撃です。現行法では、この攻撃を受けたことのみをもって何らかの法令に基づく報告義務が発生するわけではありません。ただし、DDoS攻撃によってサービスが停止し、利用者や他の事業者に影響を及ぼした場合は、各業法やガイドラインに基づく報告対象となる可能性があります。
「DDoS攻撃事案共通様式」における主な記入項目は以下のとおりです。
報告者の概要(報告者の名称・事務連絡者の氏名連絡先等)
業務への影響(事案の概要、重要インフラサービス維持レベル、事実経過)
影響を受けたシステム(システムの稼働状況等を含む)
攻撃技術情報(観測期間、攻撃類型、通信プロトコル、送信元情報、送信先情報、通信量)
今後の対応(公表実施状況、今後の予定、本様式の届出先・報告の根拠規定等)
その他(有効な対策等)
重要インフラ事業者の場合、「業務への影響」について、自社サービスが停止したことで他の事業者や社会インフラに波及する可能性があるかどうかも記載する必要があります。
また、特に「攻撃技術情報」は専門的な内容を含むため、報告を担当する部門は、技術部門と連携して正確な情報をまとめる体制を整えることが重要です。
4-3 「ランサムウェア事案共通様式」の記入項目
ランサムウェア攻撃では、組織のデータが暗号化されたり、窃取されたりして、身代金の支払いを要求されるケースが多く見られます。このため、個人情報やマイナンバーを扱う組織では、個人情報保護委員会への漏えい等報告が必要になる場合がほとんどです。
そこで、「ランサムウェア事案共通様式」では、所管省庁への報告だけでなく、個人情報保護法・マイナンバー法に基づく漏えい等の報告も一体的に行えるように設計されています。具体的には、共通様式に加えて以下の3種類の別紙を添付できるようになっています(別紙の内容は現行の個人情報保護委員会への報告様式とほとんど変わりません)。
個人情報取扱事業者による漏えい等報告
行政機関等による漏えい等報告
マイナンバーに関する漏えい等報告
ランサムウェア事案共通様式の記載内容は、DDoS攻撃事案共通様式とほぼ共通ですが、攻撃技術情報に関しては、次のような項目となっています。
ランサムノート(身代金を要求する文言等)の内容
暗号化されたファイルの拡張子
ランサムウェアの類型
侵入方法
ランサムウェアの特徴(インディケータ情報)
このような技術的な情報を整理するためには、DDoS攻撃事案と同様に、技術部門や外部のセキュリティベンダーとの連携も欠かせないと考えられます。
5 セキュリティ担当者の実務への影響
5-1 報告業務の効率化と負担軽減への期待
セキュリティインシデント報告の一元化による効果としてまず期待されるのは、報告業務の効率化と負担軽減です。これまでのように複数の機関へ別々の報告書を作成・提出する必要がなくなり、共通様式と1つのシステムを使って必要な手続を一括で行えるようになります。これにより、被害対応の初動において、割かれるリソースが減り、組織の対応力向上にもつながることが期待されます。
他方、報告一元化の運用開始により、事業者は関係制度の改正にも注視しつつ、関係省庁との間で、サイバー攻撃に関する事項を速やかに情報共有することがより一層求められるようになるとも考えられます。
もっとも、現状のDDoS攻撃事案とランサムウェア事案の共通様式による報告はまだ始まったばかりであり、被害組織の手続負担が実質的に軽減される程度に制度が成熟するまでには、一定の時間を要するものと思われます。
5-2 複数部門の連携の重要性
手続負担の軽減が見込まれる一方で、共通様式においては、技術的な情報と、法令やガイドラインに基づく報告事項を同時にまとめる必要があるため、少なくとも、当局報告を担当する部門はもちろん、法務部門、セキュリティ部門、技術部門の連携体制がこれまで以上に重要になると考えられます。
特にランサムウェア事案においては、被害の実態把握のための調査、復旧対応、外部への公表対応、当局対応(報告義務の要件整理および対応)を同時並行で進めなければならず、多角的な判断が求められます。こうした事案では、迅速な情報共有や意思決定を行うことが、被害拡大の防止に資すると考えられます。
6 報告制度・様式に関する今後の課題と期待
セキュリティインシデント報告の一元化は、その取組み自体は大きな意義を有するものですが、実務的な課題は残されているようにも思われます。
また、セキュリティインシデント報告への動機付けを考えるうえでは、報告することのデメリット(事務負担)を減らすための取組みとともに、報告することのメリットの設計も重要となります。
セキュリティインシデント報告への動機付けとしては、主に以下の3点が考えられます。
報告することのメリットがあること
報告することのデメリットがない(または少ない)こと
報告が義務であること
以下では、報告することのメリット/デメリットの観点から、報告一元化の制度の課題や、今後当局に期待することについて整理します。
6-1 報告後の当局からのフィードバック
報告することのメリットの1つとしては「報告をすることで報告先からフィードバックを得られること」が考えられます。「報告をした後に当局から特段の連絡がない」または「当局から膨大な照会が来て対応に多大なるコストを要する」「セキュリティ対策に不備があったので法執行する旨の連絡を受ける」というだけだと、何のための報告制度なのかという疑問も出てくるものと思われます。報告を促進し、実効的なものとするためには、報告者に対してどのようなフィードバックができるか、という点を精査・検討したうえで具体化していくことも重要と考えられます。
この点に関して、能動的サイバー防御法においては、収集した情報の整理および分析に関する規定も措置されており、重要な情報収集源の1つが、各組織からのインシデント報告ではないかと考えられます。多発するサイバー攻撃に迅速かつ的確に対応するためには、被害情報の集約と分析が不可欠であり、その基盤として今回の制度整備が大きな意義を持つことを期待したいところです。
6-2 共通様式を用いるインセンティブの不足
今回運用が開始された共通様式は、3-1のとおり、DDoS攻撃事案とランサムウェア攻撃事案において「この様式を使わなければならない」ものではなく、従来の様式に加えて「この様式でも報告が可能である」という位置付けのものとなります。
よって、サイバー攻撃による被害組織としては、「結局どれを使えばいいのか」という判断に迫られることとなり、共通様式を用いるインセンティブに欠けるように思われます。前述のように、共通様式を用いて報告することのメリットを増やしていくか、それが難しいのであれば、追加的に用いることが可能な様式という位置付けから、いずれは、特定類型のセキュリティインシデントについては、すべてこの様式を用いることとするという運用とすることが望ましいように思われます。
なお、個人情報保護委員会が2026年1月9日付けで公開した「個人情報保護法 いわゆる3年ごと見直しの制度改正方針」によれば、「サイバー対処能力強化法…に基づくインシデント報告の義務化の議論において、報告義務を負う事業者側の負担への配慮の必要性が指摘されたことを踏まえ、報告様式及び報告窓口の一元化に向けた調整を進めていく」こと、そして、報告基準についても、「サイバー対処能力強化法に基づくインシデント報告の基準とも整合性があるものとなるように整理を進める」とされており、統一に向けた動きが期待されます 25。
6-3 報告後の当局対応の負担
今回、特定の類型のインシデントについて報告様式を統一し、今後報告に使用するシステムを一元化する方向性が示されています。しかし、実務上は、インシデント報告を行った後に当局とのやり取りが始まり、一定の情報や資料を求められることも多いところです。
現状の制度では、複数の当局に対して同じ様式を用いて報告することはできますが、その後、複数の当局からの問い合わせが同時に発生すると、対応の負担が倍増することとなり、かつ、同じ質問や資料要求が含まれていると、端的に言うと二度手間になります。
したがって、報告者の負担をより軽減するためには、特定の類型のセキュリティインシデントについては、報告後に報告者とやり取りを行う機関についても一元化していくことが望ましいと考えられます。
もちろん、各々の制度について、目的とするところや、当局が保有する権限(たとえば漏えい等報告を契機として安全管理措置の不備を指摘する指導や勧告を行うなど)も異なるため、完全な一元化は難しいかもしれませんが、報告者の負担軽減を主たる目的の1つとした制度を作るのであれば、報告時のみならず、その後のやり取りについても一元化していくことが、制度のあるべき姿ではないかと考えられます。
ただし、だからといって今回の取組みに意味がないかというとそんなことはまったくなく、一元化という方針を示し、実装を進めていくことには大きな意義があります。共通様式の策定はスモールスタート的な位置付けなのかもしれませんが、内閣官房をはじめとした当局には、この方向性を維持しつつ、不断の改善を行ってもらうことを期待します。



 最新情報をフォローする