従業員を狙うソーシャルエンジニアリングの実態 第1回
企業で相次ぐフィッシング被害、最新トレンドと対策 被害事例、手口、実務影響

従来、フィッシングといえば個人を標的として、犯罪者が詐取した認証情報をもとに、銀行の口座からお金を盗んだり、クレジットカードを不正利用したりする等の被害が発生してきました。しかし、近年では、法人のフィッシング被害が急増しており、特に「ボイスフィッシング」といった巧妙な手口による金銭被害が相次いで発生しています。
企業の資産、および従業員を守るためには、どのような対策をとるべきなのか。本記事では、特に企業のフィッシング被害事例を詳しく紹介したうえで、企業およびセキュリティ担当者がとるべき対策を解説します。


小森 美武
株式会社ラック 金融犯罪対策センター エバンジェリスト
フィッシングの多様な手口
フィッシングとは、「実在する組織を騙って、ユーザネーム、パスワード、アカウントID、ATMの暗証番号、クレジットカード番号といった個人情報を詐取する」行為と定義されている詐欺の手口です 1。
金融機関や官公庁を騙ってメールやSMS(ショートメッセージサービス)などを送信し、本物と酷似した偽物のWebサイト(フィッシングサイト)に利用者の情報を入力させて、その情報を騙し取ろうとします。近年、その手口は、以下例をはじめ多岐にわたります。
- フィッシング:偽メールを送付する
- スミッシング:偽SMSを送付する
- ボイスフィッシング:電話で情報を聞き出す(詳細後述)
- リアルタイムフィッシング:リアルタイムでワンタイムパスワードなどの認証情報を騙し取る(詳細後述)
など
 図1:フィッシング詐欺のイメージ(出典:総務省 国民のためのサイバーセキュリティサイト「フィッシング詐欺とは?」)
フィッシングの標的となる「インターネットバンキング」
従来からのフィッシングでは個人が標的とされ、犯罪者が詐取した認証情報をもとに、銀行の口座からお金を盗む、クレジットカードを不正利用する等の被害が発生してきました。特にインターネットバンキング(IB)は、振込などによって資金を簡単に他の口座に移すことができ、犯罪者にとって現金化のステップが少なくて済むうえ、銀行に多額の資金を預けている利用者も多く、不正送金が成功した場合のリターンも大きいものになります。そのため、インターネットバンキングは従来から犯罪者の標的にされてきました。
銀行側も犯罪者に対抗すべく、インターネットバンキングを利用した不正送金への様々な対策を実施してきましたが、ここ数年、犯罪者はその対策をさらに突破するような巧妙な手口を用いてきており、被害が拡大しています。
インターネットバンキングを利用した不正送金による被害額は、過去数年、増加傾向をたどっていますが、2025年には100億円の大台を突破しました(図2)。
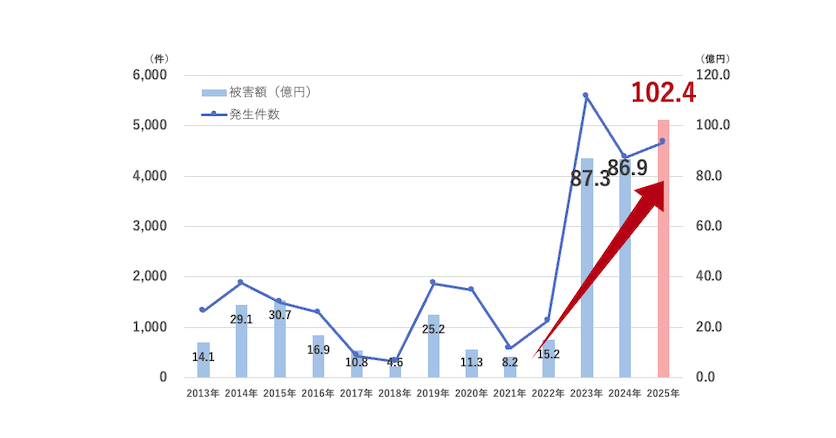 図2:インターネットバンキングを利用した不正送金による被害額(警察庁「サイバー空間をめぐる脅威の情勢等」、警察庁長官官房「令和7年の犯罪情勢」(2026年2月)をもとに筆者が作成)
こうしたインターネットバンキングを利用した不正送金については、その手口の実に9割がフィッシングによるものです 2。2025年のフィッシング報告件数は、前年比約42.8%増の245万件に急増し、過去最多となっています(図3)。
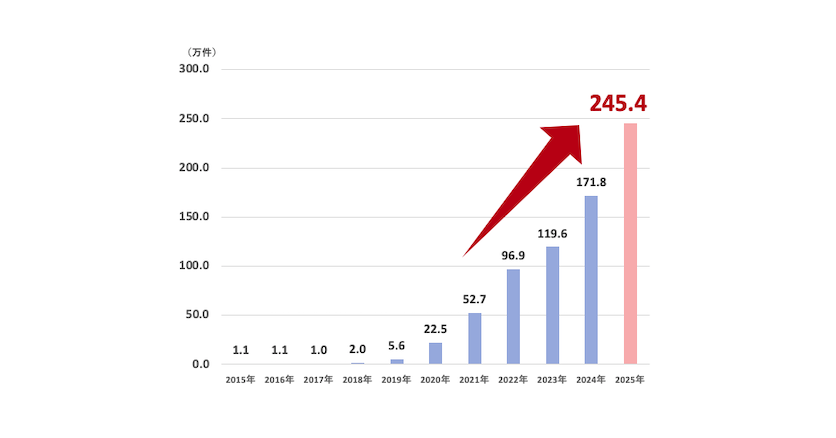 図3:フィッシング報告件数の推移(フィッシング対策協議会「月次報告書」をもとに筆者
フィッシングの最新傾向
最近のフィッシングの特徴としては、「手口の巧妙化」と「法人被害の急増」があげられます。
手口の巧妙化
巧妙化するフィッシングの手口の代表例として、ここでは「リアルタイムフィッシング」を説明します。リアルタイムフィッシングは、ワンタイムパスワード(以下「OTP」といいます)認証などを突破するために、リアルタイムで認証情報を騙し取るフィッシング詐欺です。
OTP認証とは不正送金対策の1つであり、一度きりしか使えず、かつ一定時間のみ有効なコード(OTP)を発行し、利用者に入力させることで本人認証を行う認証方式です。送金時の追加認証としてOTP認証を実装することにより、もし犯罪者がユーザIDやパスワードを騙し取っても、OTPまで騙し取ることは難しいため、不正送金を防ぐことができると考えられていました。
しかし、犯罪者はこの対策を突破するための手口を編み出しました。OTPが一度きり、かつ一定時間しか使えないのであれば、フィッシングサイトにOTPを入力させる画面を表示し、そこでOTPを騙し取った後ですぐに(リアルタイムで)使用すればよいと考えたのです。図4にリアルタイムフィッシングの手口を示します。
 図4:リアルタイムフィシングの手口
2025年春に多くの被害が発生した「証券口座乗っ取り」事案もこの手口によるものが大多数でした 3。証券口座の乗っ取りによる2025年の被害額(不正取引額)は、約7,393億円と巨額にのぼりました 4。
法人被害の急増
ここまでは個人のフィッシング被害が増加していることを説明してきましたが、法人のフィッシング被害も足元で急増しています。特に用いられている手口は、「ボイスフィッシング」と呼ばれる、金融機関を騙る電話で企業の口座情報を盗む手法です。
最近増加しているボイスフィッシングの事例 5 では、企業あてに地方銀行を名乗る不審な電話がかかってくることから攻撃が始まります。その電話では自動音声が流れ、案内に従って番号を押すとオペレーター役(攻撃者)とつながります。オペレーター役は「証明書の更新」や「登録情報の確認」として、電話を受けた担当者のメールアドレスを要求し、そのメールアドレスに対して、フィッシングサイトのURLを記載して送信します。そして、送られてきたメールに記載されたURLのフィッシングサイトに法人口座の認証情報を入力するように要請するというのが手口の全容です(図5)。
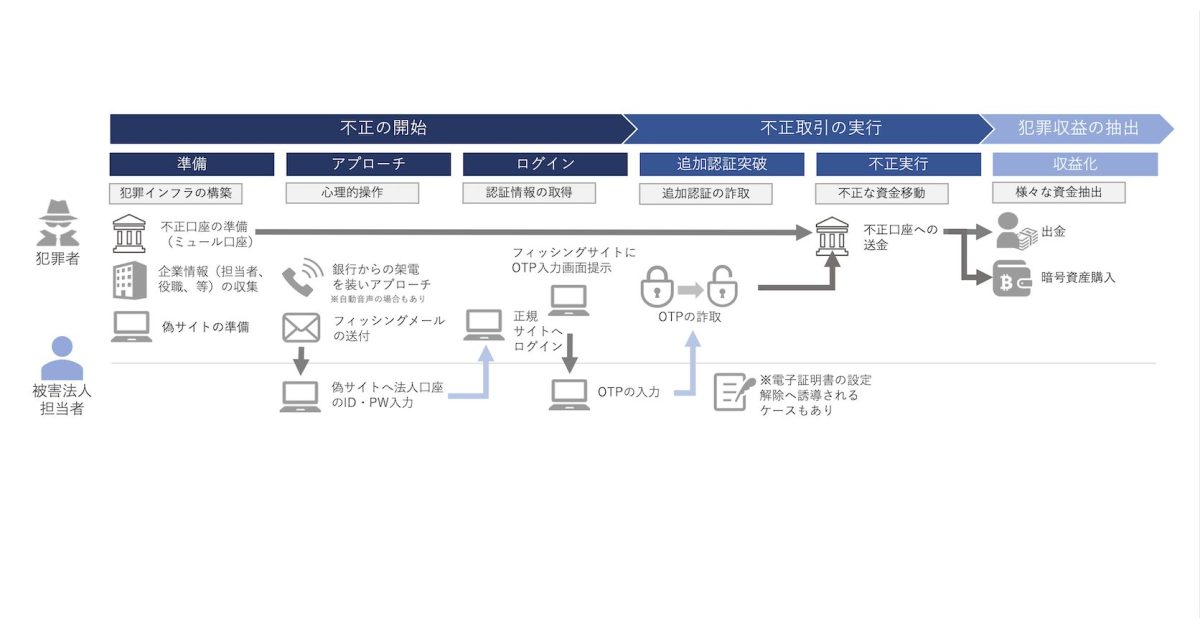 図5:地方銀行を騙った近時のボイスフィッシングの手口
この手口は、従来のフィッシングと異なり、攻撃者が電話をかけた際に一度正規の法人インターネットバンキングへログインを行うように誘導し、銀行からの本物の電話であると認識させたり、電話で指示を出しながら入力させることで疑う隙を与えず、疑問に思われてもその場で言いくるめたりすることなどにより、心理的により信じやすくなるように攻撃を仕掛けてきます。この結果、2025年だけで100社以上の企業が騙されたとみられ、不正送金被害は40億円を超えた模様です。
企業がとるべき3つの対策
企業およびセキュリティ担当者に求められる対策は、「技術面」「運用面」「社員教育・啓発面」の3本柱になります。以下、ボイスフィッシングへの対策に焦点を当てて解説します 6。
「技術面」の対策
技術的な対策としては、①不審着信対策の強化、②振込限度額の上限設定、③多要素認証(MFA:Multi Factor Authentication)の徹底、④音声AI検知ツールの利用などがあげられます。
不審着信対策の強化
不審な着信への対策を行ううえでは、以下のような各種サービスの導入や利用が必要です。
・発信元番号のなりすまし検知(STIR / SHAKEN=自動発信コールへの対策技術の活用)
・不審な番号を自動ブロックするフィルタの導入(携帯・固定電話)
・国際電話の着信ブロック登録(NTTなど通信会社で登録)
振込限度額の上限設定
「振込限度額の設定」も重要です。限度額の上限をあらかじめ低く設定しておくことで、万が一、犯罪者に認証情報を詐取されて不正送金されたとしても、多額の不正送金を防止することが可能になるためです。
多要素認証(MFA)の徹底
利用しているネットバンキングによっては、「多要素認証」を利用するかどうかが選択式になっている場合がありますが、必ず「多要素認証」を利用するようにしておきましょう。同様に、社内システムも「多要素認証」を必須にすることが重要です。
音声AI検知ツールの利用
合成音声や不自然な通話パターンを検出する仕組みの活用も、電話を介したフィッシングへの対策として有効です。
「運用面」の対策
「取引確認プロセスの二重化」が極めて重要です。中小企業などでは送金業務を1人で完結しているケースも多いですが、特に高額送金を行う場合は、必ず別担当者による承認を義務化すべきです。
「社員教育・啓発面」の対策
①定期的な模擬攻撃訓練、②「電話+メール攻撃」への注意喚起、③最新事例の共有の3点が重要です。
定期的な模擬攻撃訓練
社員に対するボイスフィッシングの疑似体験訓練をとおして、攻撃の手口や危機意識を啓発することが有効です。
「電話+メール」攻撃への注意喚起
近時の傾向を踏まえ、特に「電話で不安を煽り、メールで偽サイトへ誘導する手口」を社内ポータルなどで周知することが必要です。
最新事例の共有
上記②のような「電話+メール」攻撃をはじめ、「こうした最新手口による被害が増えている」などと社内ポータルなどで周知することや、特に「銀行員が暗証番号を聞くことはない」ことを共有することは必須です。
金融犯罪・詐欺の手口は常に進化しています。最新の詐欺手口について、以下の団体による発信をはじめとして積極的に情報収集し、知見を習得しておくことを心がけましょう。
小森 美武
株式会社ラック 金融犯罪対策センター エバンジェリスト
慶応義塾大学卒。2020年まで三菱UFJ銀行にてリスク統括オフィサーなどを歴任、金融犯罪対策やサイバー犯罪対策の陣頭指揮を執る。20年に株式会社ラックに転職。翌21年に金融犯罪対策センターを立ち上げ、初代センター長に就任。「金融犯罪対策の駆け込み寺」として銀行実務を踏まえた支援を提供。日本初のAI不正送金対策システムの企画開発責任者。25年からはエバンジェリストとして、これまで培った金融犯罪対策の経験や知見を活かした講演・啓発活動を行う。詐欺対策啓発本「だます技術」の著者。専門家として、TV・新聞・雑誌などメディア出演多数。三菱UFJ銀行勤務時の海外駐在経験(英国6年)やドイツ留学経験を生かして海外事情にも精通。


 最新情報をフォローする