piyokango氏が読み解く、セキュリティインシデントの最新傾向 2024年のトレンドとランサムウェア動向、2025年以降の展望

2024年も数多くのセキュリティインシデントが発生し、世間を騒がせました。日々報じられるインシデントについて「決して対岸の火事とせずに、自社に置き換えたらどんな影響があるかという視点で、対策の点検につなげてほしい」と語るのは、セキュリティリサーチャーのpiyokango氏です。
2025年2月18日、piyokango氏は「2024年の国内インシデント、上から、横から、眺めて見えてくるもの 改めて考えるべきこと」と題した講演で、2024年に確認されたインシデントの公表情報をもとに、インシデントの発生傾向や狙われた対象、攻撃手口について解説。また、2025年以降のサイバー攻撃に関する長期的なトレンドについて言及しました。

数字から見る2024年のインシデント傾向
インシデントによる被害状況
講演ではまず、2024年における外的な要因による国内インシデントの全体状況について、数字にもとづいて解説されました。piyokango氏が確認したところによれば、2024年の1年間に公表されたインシデント数は619件あったといいます。これは、月平均で約50件、1日あたり約2件のインシデントが発生している計算です(※)。
(※)以下、本文中の数値はpiyokango氏調べ。
その被害内容は、情報流出406件、システム障害111件、データ改ざん150件、踏み台115件となっています(※)。情報流出の被害件数が特に多いのは、被害による影響が取引先や顧客などに及ぶ可能性があり公表の必要性が高いため、また、各種法令対応のなかで公表されるケースが多いためで、この傾向は2024年に限ったことではないとpiyokango氏は説明します。
(※)1件のインシデントで複数種の被害がある場合は重複してカウントしているため、合計はインシデント総数を超える。

不正アクセス等の対象
それでは、各インシデントではどのような対象が不正アクセス等による攻撃を受けているのでしょうか。その内訳は、社内システム・資産が189件と最多であり、Webサイトが88件、クラウドサービスが52件、SNSが38件と続きます。
社内システム・資産は、主にプレスリリースなどでサーバやネットワークと記載されるものを指し、そのほか、テスト環境・検証環境が被害に遭った事案も含まれるといいます。また、Webサイトの被害については、ECサイトが不正アクセスを受けてクレジットカード情報が漏えいしたケースが多くを占めているとpiyokango氏は解説しました。

不正アクセス等の手口
不正アクセス等の手口として多いのが、認証認可の不正利用、脆弱性の悪用、ソーシャルエンジニアリング(人の心理的な隙を突いて情報等を入手する手口)です。piyokango氏によれば、これらの手口は相互に関連しているといいます。たとえば、ソーシャルエンジニアリングの一種であるフィッシングによって、認証情報が窃取されたケースなどです。
「ただし、こうした場合は、フィッシングによる被害ではなく、認証認可の不正利用被害として公表されるケースが多い。これは、フィッシングによる攻撃を受けたと言い切れるような確たる証拠が見当たらず、事実として言えるのがID・パスワード等が盗まれたということであるためだ」(piyokango氏)
また、piyokango氏が「あえて具体的な手口と併記した」というのが「調査中・記載なし等」というケースです。なかには、2024年1月に公表されたインシデントについて、現在もまだ「調査中」になっているものもあるといい、「手口まで公表されているケースは、全体のうち半分あるかないか。トレンドを分析するうえでは、公表されている情報は被害の一部に過ぎないということを踏まえる必要がある」と、piyokango氏は冷静に分析しました。

2024年の公表事例のうち1/4がランサムウェア被害
続いてpiyokango氏は、個別の脅威としてランサムウェア攻撃に焦点を当てて動向を解説しました。2024年にpiyokango氏が確認したランサムウェア関連事例は95例あったといいます。これは冒頭の「2024年に公表されたインシデント数」619件から、「委託先などのインシデントにより被害を受けた」約230件を除いた、「被害を公表した企業自身が攻撃を受けた公表事例」約390件のうち、約1/4にあたります。

従来のランサムウェア被害といえば、ファイルやバックアップのデータが暗号化されて、関連システムを利用できなくなり、復旧のための身代金を求められるという手口が一般的でした。しかし、ここ3~4年はランサムウェア攻撃を仕掛けるグループが、自分たちが運営するデータリークサイトなどで盗んだ内部情報を掲載・暴露したり、あるいは暴露すると脅して金銭を要求する「二重の脅迫」を行ったりすることが増えてきました。また、攻撃者によって外部に公開された情報を第三者が悪用し、他の攻撃が展開されるような事例も出てきているといいます。
VPN・リモートデスクトップなどを狙う4つの主な攻撃手口
piyokango氏が、公表情報からランサムウェアの手口を把握できた31事例をもとに分類したところ、認証認可の不正利用19例、脆弱性の悪用6例、設定不備の悪用5例、ソーシャルエンジニアリング1例に大別できたといいます。

また、攻撃対象は、VPN機器12例、リモートデスクトップ7例、ファイアウォール(UTM含む)5例でした。リモート接続に用いられている機器や、インターネット上に公開されていて、組織の中に入るための接続点として利用されているポイントが攻撃の対象となっています。同様の傾向は、警察庁によるレポート 1でも見て取れるとpiyokango氏は説明します。

それでは、リモート接続機器等への攻撃はどのように行われているのでしょうか。攻撃の手口は主に次の4つで、piyokango氏は「すぐに対策すべき」と警鐘を鳴らします。
リモート接続を狙う攻撃の手口
- 脆弱性の悪用
- マルウェア感染
- 認証管理不備の悪用
- フィッシング詐欺
1つ目の手口は、脆弱性の悪用です。サーバやネットワーク機器だけでなく、時にはセキュリティ機器にも脆弱性が確認されることがあるとpiyokango氏は注意を促します。また、未だ把握されていない脆弱性を利用するゼロデイ攻撃や、公表されたばかりの脆弱性を利用して攻撃を行うNデイ攻撃に留意すべきだといいます。
「Nデイ攻撃については、大手企業のようにリモート接続用の機器が多数あり、すぐにパッチを当てるのが難しいところも多いだろう。また、万が一、脆弱性情報が公表されてから修正対応を行うあいだに攻撃を受けて情報を盗まれてしまった場合、機器の脆弱性を修正しても盗まれた情報は生き続けている。盗んだ情報を使って修正済みの機器に対して普通にアクセスされてしまう、ということもあり得る」(piyokango氏)
2つ目は、マルウェア感染による手口です。昨今では「Infostealer(インフォスティーラー)」と呼ばれる、情報を窃取するタイプのマルウェアに注意すべきだとpiyokango氏は語ります。特に、従業員が私用デバイスから業務システムにアクセスしている場合には、私用デバイスがInfostealerに感染すると、その私用デバイスに残っている認証情報が抜き取られてしまいます。攻撃者はその認証情報を用いて業務システムにアクセスし、データを盗むのです。
また、認証情報が窃取されてから不正利用されるまでにタイムラグがあるケースが見られることにも注意が必要です。抜き取られた認証情報がブラックマーケットで売買された場合、その認証情報が窃取された時期から長時間が経過した後に、情報を買い取った人物が不正アクセスに用いて攻撃を仕掛けることもあります。半年もたてば企業が取得するログが残っていないことも多く、いつその情報が窃取されたのかの特定も難しくなります。
3つ目は、認証管理の不備を悪用した攻撃です。多段階認証が導入されていない、認証情報の管理が適切でないところが狙われます。たとえば、リモートデスクトップのシステムにおいて、推測しやすいパスワードが設定されがちであることに攻撃者が目をつけ、ブルートフォース攻撃(総当たり攻撃)により侵入されたケースもあるといいます。
4つ目は、フィッシング詐欺です。最近では、クラウドサービスにアクセスするためのアカウント情報を、フィッシングにより盗み出そうとする攻撃者もいることをpiyokango氏は紹介しました。
初期侵入の手口だけでなく、被害が深刻化した理由にも注目
こうしたリモート接続を狙う4つの手口については企業として対策が必要です。一方で、それだけで対策が十分というわけではありません。
「これらはあくまで初期侵入の手口。被害企業の公表情報も概ねこの点が中心になっている。しかし、あわせて『なぜ被害が深刻化したのか』もセットで捉えることが重要だ」(piyokango氏)
現状では、第三者委員会が調査・報告するような大きなインシデントでなければ、被害が深刻化した原因に言及している被害企業はほとんどないといい、調査・対応サービスを展開するベンダーや公的機関が公開する、被害の全容の解説なども確認する必要があるとpiyokango氏は解説しました。

piyokango氏は、ランサムウェア被害が深刻化する原因の一例として、バックアップの保護をとりあげて解説します。ランサムウェア攻撃者としては、バックアップが残っていると身代金を支払ってもらないことから、真っ先にバックアップを破壊します。そのため、「バックアップデータは3つ作成する」「バックアップデータを異なる2つのメディアで保存する」「バックアップデータのうち1つは、地理的に離れた場所など保管場所を変える」という「3-2-1ルール」を遵守したり、アクセスコントロールを行うといった、適切なバックアップ保護策が欠かせません。
しかし、警察庁のレポート 2によれば、バックアップしていたデータが復元できなかった要因として、バックアップが暗号化されてしまい復元できなかったとする回答が、有効回答37件中25件にのぼっています。
「個人的には、バックアップが暗号化されてしまっている件数の多さに衝撃を受けた。ランサムウェア攻撃では、バックアップが真っ先に狙われることを知らない(リスク評価を正確に行えていない)組織が存在する現状を示している可能性がある」(piyokango氏)
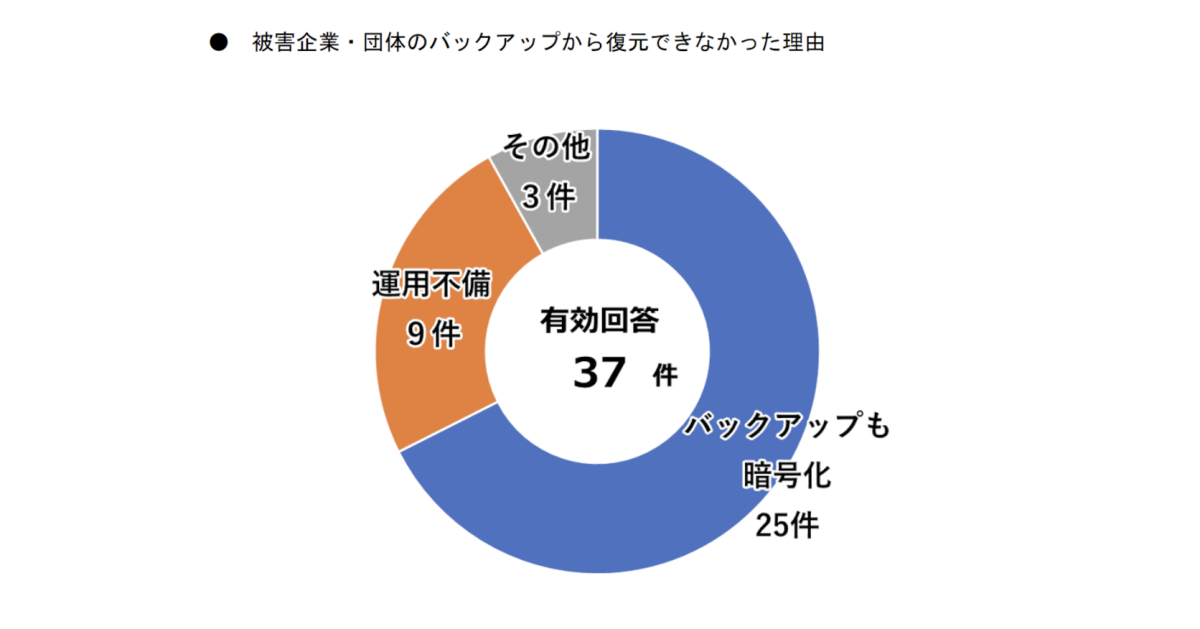 警察庁サイバー警察局「令和6年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2024年9月)40頁
新たな脅威「サイバー野次馬問題」
2024年には、ランサムウェア攻撃による新たな被害のかたちも見られました。株式会社KADOKAWAが受けた被害 3のように、直接関係のない第三者が、ランサムウェア攻撃者がダークウェブに公開したものとされる情報を、SNSや匿名掲示板などに拡散する、あるいは流出した情報を加工して、悪質な形で再拡散するといった行為に起因する問題です。
こうした状況を、piyokango氏は「サイバー野次馬問題」と呼び、このような問題が生じると、被害組織はその対応にリソースを割かれて復旧に遅延が生じたり、二次被害、風評被害などにつながったりする恐れもあります。piyokango氏は「倫理やモラルに呼びかけるだけですぐに収まるような状況ではない」として、企業はもしも自分たちがそうした被害に遭った場合、どういうリスクが生じるかを点検しておいたほうがよいだろうと説明しました。
2025年以降のサイバー攻撃を取り巻くトレンドの予測
2025年以降、サイバー攻撃を取り巻く状況はどう変わるのか。piyokango氏は「2024年に見られた脅威の動向、対象、手口が劇的に様変わりすることは、おそらくないだろう」としながら、長期的には部分的な変化が当然起こり得るだろうと語ります。
長期的な変化を起こす要因の例としては、国内外における政権交代や政策転換といった国際政治、地政学的な動向、法執行機関による取り締まりなどがあげられます。たとえば2024年には、これまで盛んに活動していた「Lockbit」という攻撃者グループが国際的な取り締まりを受けたことで 4、リーク件数が半減したという変化があったといいます。
また、日本企業のインシデント対応においては、「右へ倣え」の文化のなかで徐々に変化が起こっていることにpiyokango氏は着目しました。たとえば、ある企業による被害の公表情報が外部から良い評価を受けると、その後の被害企業も、それに準じた内容のリリースを出す傾向にあるといい、昨今の例では、業務委託先がセキュリティ被害に遭った場合、その業務委託先の具体的な社名を公表する傾向が見られたといいます。
他社の被害事例を分析して、自社の点検につなげてほしい
講演のまとめとして、piyokango氏は以下の3点を改めて強調します。
セキュリティ被害を深刻化させないためには、被害組織による公表情報だけでなく、報道や公的機関によるものも含めて、総合的に情報を収集したうえで対策を練ること
リモート接続のリスクを再評価し、十分に保護すること
既知の脅威に対する長期的・部分的変化に注意し、その変化にしっかりと追従すること
そのうえで、攻撃・被害事例は、サイバー攻撃にまつわる変化を捉えるきっかけになることから、日々報じられるインシデントについて「決して対岸の火事とせずに、自社に置き換えたらどう影響があるかという視点に立って、対策が適切に行われているかの点検につなげていってほしい」と語り、講演を締めくくりました。
(文:渡邊智則)


 最新情報をフォローする


