受付中
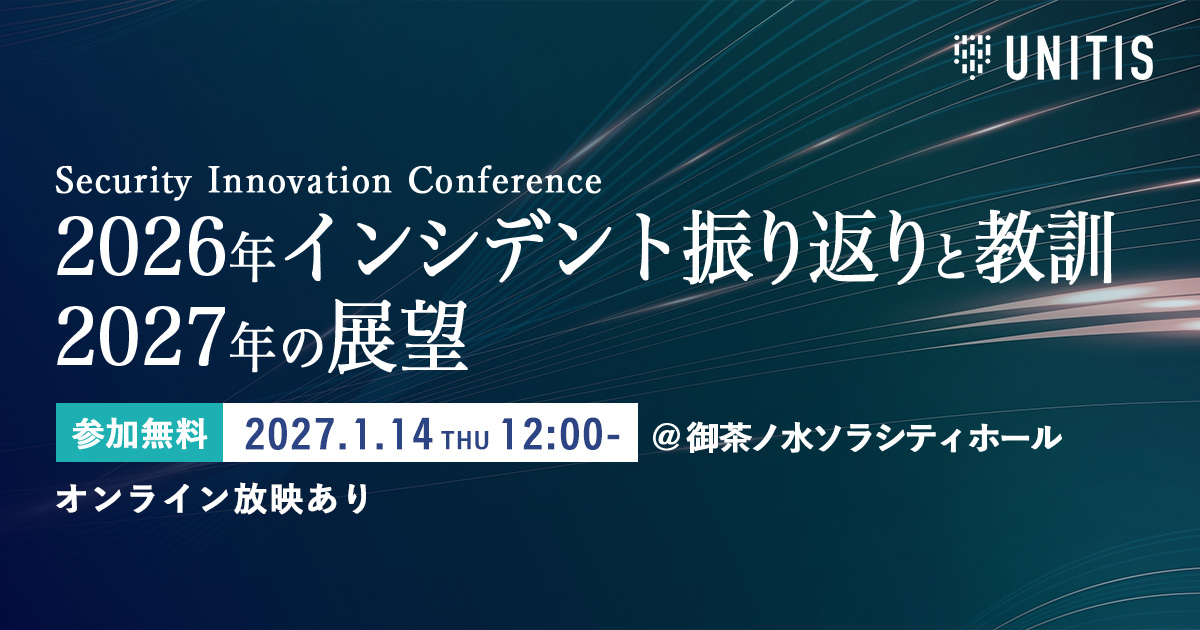
Security Innovation Conference 2026年のインシデント振り返りと教訓、 2027年の展望 PR
2026年は、国内のランサムウェア被害の報告件数が半期として過去最多を記録し、
サイバー攻撃が「事業を止めるリスク」として一段と現実味を増した一年となりました。
さらに、生成AIやAIエージェントの業務活用が広がる一方、攻撃側によるAIの悪用も懸念されています。
10月には国の「能動的サイバー防御」が運用段階に入るなど、
企業を取り巻くセキュリティ環境は大きな転換点を迎えています。
2026年の動向を踏まえ、2027年、私たちはどこから手を打つべきなのでしょうか。
本カンファレンスでは、サイバーセキュリティの第一人者が攻撃者の視点から2026年の動向を読み解き、
侵入が事業停止や恐喝につながる構造と、2027年にまず確認すべき依存関係や判断のポイントを解説します。
さらに、各業界のトップランナー企業の視点から、2026年の振り返りと2027年以降に備えるべきリスク、
そして具体的な取り組みについてお伝えします。
プログラム
1.攻撃者は企業をどう追い込むのか ― 事業停止と復旧の選択肢から考える
金銭獲得を目的とする攻撃者の行動から、侵入が事業停止や恐喝につながる条件を読み解きます。本人確認や委託先との信頼関係が利用される入口、業務と復旧手段が同時に影響を受ける構造、対応中の判断を、一つの架空企業の業務で解説します。リスクを「誰の、どの業務に、どんな影響が及ぶか」まで具体化し、経営・業務・管理部門が決める事項へつなげます。限られた資源で、2027年にまず確認すべき依存関係と判断条件を示します。
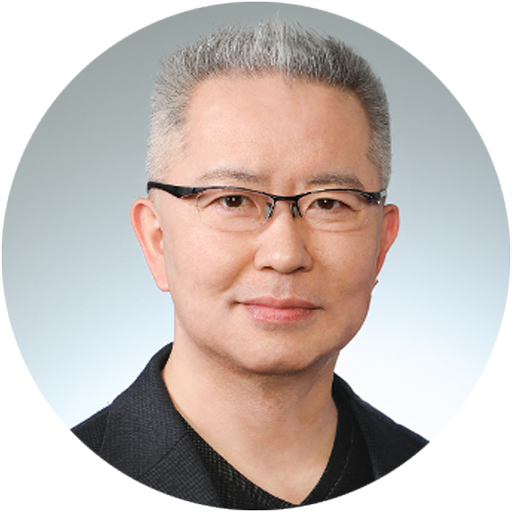
サイバーセキュリティアドバイザー
名和 利男氏
海上自衛隊において護衛艦のCIC(戦闘情報中枢)業務に従事した後、航空自衛隊では、プログラム幹部として信務暗号・通信、在日米空軍との連絡調整、防空指揮システム等のセキュリティに関する業務を担当。その後、JPCERTコーディネーションセンター早期警戒グループのリーダー等を務める。
現在は、官民それぞれのサイバーセキュリティ施策に関する助言・支援を行うとともに、地政学リスクに重点を置いたサイバー脅威インテリジェンス、外交・安全保障、アクティブディフェンスに関する業務に従事している。
2.AIが覆すリスク管理の常識
抜け目ないweb資産の把握&脆弱性診断を実現する方法
まさに2026年は「生成AIによるサイバー攻撃」が現実の脅威になった年。生成AIは攻撃を低コスト化し、その経済合理性は“あらゆる”IT資産が攻撃対象と化しました。一方の企業側は、特に自社Web資産やその脆弱性について、網羅的に把握することができているでしょうか?
本セッションでは、未把握のWeb資産や脆弱性を「経営リスク」と捉え、AIを活用しながら、全体把握と継続的な診断を実現する方法を考えます。
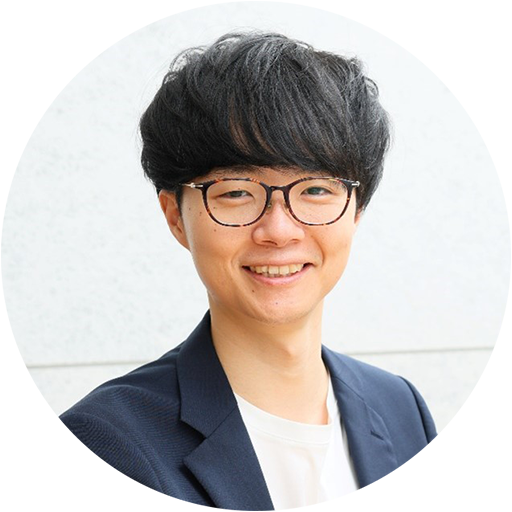
株式会社エーアイセキュリティラボ
事業企画部ディレクター
阿部 一真 氏
新卒でNTTデータに入社し、コンサルティングセールス・カスタマーサクセスを経験。その後、AIベンチャーやSaaSスタートアップでCS責任者、プロダクトマネージャー、事業統括責任者を歴任。現在はエーアイセキュリティラボで新規プロダクト企画や講演活動に従事。
3.誰も言わない『脆弱性診断の真実』〜AI時代に求められる診断とは〜
なぜ今、大規模な情報漏えいが相次いでいるのでしょうか。「AIが悪用され、攻撃が高速化・大規模化したから」と思っていませんか。それも一因ですが、本当の原因はもっと手前にあります。多くの被害は、基本的な脆弱性診断が正しく行われていないことから起きています。
本セッションでは、セキュリティ業界があまり語らない脆弱性診断の現実と、AI時代だからこそ立ち返るべき診断の基本を解説します。
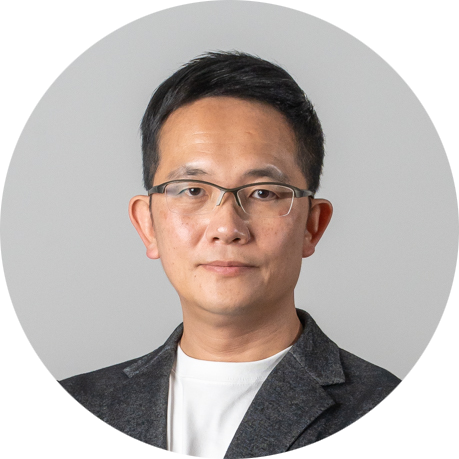
株式会社ターン・アンド・フロンティア 取締役会長
兼 日本サイバーセキュリティ株式会社 代表取締役
髙野 博史 氏
1998年同志社大学卒業後、ニッセイ情報テクノロジー入社。2006年ターン・アンド・フロンティア、2023年日本サイバーセキュリティを設立。情報処理安全確保支援士。2025年よりKADOKAWAドワンゴ情報工科学院のセキュリティ講師。テレビ出演・講演も行う。
4.サイバーセキュリティ「常識」の崩壊:フロンティアAI時代の防御再構築
フロンティアAIの台頭でセキュリティの「常識」は変革期を迎えています。
本セッションでは、AIを活用した高度な攻撃の脅威と、人間による攻撃を前提とした従来の防御戦略における課題を最新データから解説。さらに、企業のデータ保護や、プライベートAIが悪用されるリスクへの対策を両立し安全に利活用するため、Zscalerが提案するアプローチを交え、今すぐ実践すべき具体策を提示します。
ゼットスケーラー株式会社
トランスフォーメーション・アーキテクト
林 聡 氏
警視庁コンピュータ犯罪特別捜査官、セキュリティベンダーのSEやエバンジェリスト等を経て、2024年ゼットスケーラーに入社。個人活動としてSANS Instituteのインストラクターを17年間務め、セキュリティ人材育成に力を入れている。
5.AI利用を“見える化”する:IT資産管理で実現するAI利用の可視化と統制
業務効率化の要である生成AI活用ですが、管理部門から見えない場所で勝手にAIツールを利用してしまう「シャドーAI」が問題となっています。
本セッションでは、実際に弊社内のログデータをお見せしながら、「IT資産管理ツール」でどこまでシャドーAI利用を見える化できるのかを解説。その後、IT資産管理ツールを活用したシャドーAI対策や監査方法などをご紹介します。

株式会社ディー・オー・エス
営業企画部 チーフエバンジェリスト
古賀 みのり 氏
ディー・オー・エスにてオンラインからオフラインまで幅広い範囲のプロモーション施策に対する企画立案・運用を担当中。現在は各地のイベントやオンライン配信などで、IT資産管理やセキュリティ対策、ログ管理の重要性について説くセミナー講演も多数おこなっている。
6.「ログに痕跡はあった」を繰り返さない。インシデントの教訓をAIで運用に
正規の権限を悪用した侵入や、私用の生成AIへの情報入力など、事後に「ログには痕跡があった」と振り返られるインシデントが続いています。しかしログは膨大で、日々確認し続けるのは容易ではありません。
「LogEater」は、AIが大量のログを横断的に読み解き、気づきにくい兆候の発見と調査を支えるSaaSです。教訓を日々の運用に落とし込むヒントを、限られた8分の中で具体的にお伝えします。
ログスペクト株式会社
代表取締役
日比野 恒 氏
フューチャーアーキテクトやリクルートでセキュリティログと関わり、専門家でなくてもログを使いこなせる「ログの民主化」を実現すべく2024年に創業。AWS継続的セキュリティ実践ガイドの著者(CISSP,CCSP,CySA+,CISA,情報処理安全確保支援士)
※プログラムの内容は予告なく追加、変更になる場合がございます。
カンファレンス概要
| セミナー名 | Security Innovation Conference 2026年のインシデント振り返りと教訓、2027年の展望 |
|---|---|
| 開催方法 | 会場参加 または オンライン放映 ※会場参加はご当選のメールをもって確定となります。 ※会場にご参加された方は、オンライン放映もご視聴いただけます。 |
| 受講料 | 無料(事前登録制) |
| 参加対象 | 情報システム・情報セキュリティ部門、DX推進担当者、 総務、経営企画、経営層 など |
| 主催 | UNITIS / 弁護士ドットコム 企画制作チーム |
| 問合せ先 | UNITIS / 弁護士ドットコム 企画制作チーム メールアドレス:ad@1.bengo4.com |
会場開催スケジュール
| 開催日 | 2027年1月14日(木)12:00 〜 18:30(11:15 受付開始) ※ 17:30 より懇親会を予定しております。 ※ プログラムの内容により、終了時間が前後する場合がございます。 |
|---|---|
| 開催場所 | 御茶ノ水ソラシティカンファレンスセンターソラシティホール 東京都千代田区神田駿河台4-6 2階ホール JR中央線・総武線「御茶ノ水駅」聖橋口より徒歩3分 東京メトロ千代田線「新御茶ノ水駅」B2出口直結 Googleマップで開く |
| 定員 | 150名 ※ お申込み者が定員を超えた場合は、受付を終了のうえ抽選する場合がございます。 ※ 同業者・競合する方と判断した場合等、主催者都合によりお申込みをお断りする場合がございます。 |
| 参加特典 | 会場参加者にはAmazonギフトカード500円分をプレゼント ※ 特典は弁護士ドットコム株式会社による提供です。お問い合わせは弁護士ドットコム株式会社までお願いいたします。 ※ Amazon、Amazon.co.jp およびAmazon.co.jp のロゴはAmazon.com, Inc. またはその関連会社の商標です。 ※ 同業者・競合する方と判断した場合等、主催者都合によりお申込みをお断りする場合がございます。 ※ GmailやYahoo!メールなど、フリーアドレスでのお申込みは特典の対象外としております。 ※ 特典の送付は2月中を目処にお申込みメールアドレスに送付いたします。 |
| 申込締切 | 2027年1月6日(水)18:00 |
| 備考 | ※ お申込み者が定員を超えた場合は、お申込み受付を終了のうえ抽選する場合がございます。 ※ 会場参加はご当選のメールをもって確定となります。 ※ 同業者・競合する方と判断した場合等、主催者都合によりお申込みをお断りする場合がございます。 |
オンライン配信スケジュール
| 配信日 | 2027年1月26日(火)12:00 〜 17:00 ※ アーカイブ動画視聴期間:2027年1月27日(水)15:00 〜 2月3日(水)18:00 |
|---|---|
| 開催方法 | オンライン配信 |
| 定員 | 550名 ※ お申込み者が定員を超えた場合は、受付を終了のうえ抽選する場合がございます。 |
| 申込締切 | 2027年1月6日(水)18:00 |
| 受講・閲覧方法 【お申込み前に必ず ご確認ください】 |
受講方法
お申込み前の確認事項
|
| 備考 | ※ 開催日までに、お申込みメールアドレスへ受講票をお送りいたします。 開催前日時点で到着がご確認いただけない場合は、上記問合せ先までご連絡ください。 ※ 通信環境により終了時間が前後する場合がございます。 |
出展サービス・スポンサー