
配信中
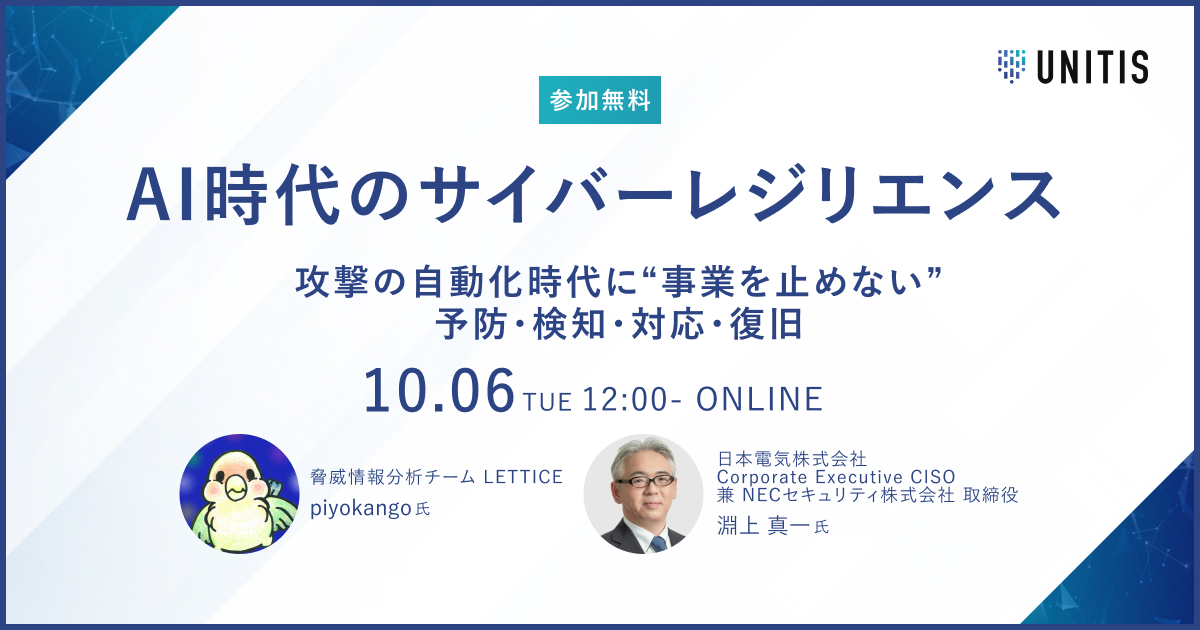
AI時代のサイバーレジリエンス 〜攻撃の自動化時代に“事業を止めない”予防・検知・対応・復旧〜 PR
ランサムウェアをはじめとするサイバー攻撃が猛威を振るう一方、生成AIの普及により攻撃手法はさらに高度化・自動化しています。さらにサプライチェーン攻撃やクラウド依存の拡大も重なり、多くの企業が「攻撃を完全に防ぐことは難しい」という前提に立たざるを得ない状況に直面しています。
そのため近年は、被害の発生を前提としながらも事業を止めないための能力、
すなわちサイバーレジリエンスをいかに備えるかが重要な経営課題の一つとなっています。
本カンファレンスでは、2026年の主要インシデントや攻撃トレンドを振り返りながら、企業がいま優先的に取り組むべきセキュリティ対策を整理します。さらに、“セキュリティインコ”ことpiyokango氏やIT業界のリーディングカンパニーのセキュリティ責任者が登壇し、各社の視点からみた備えるべきリスク、そして具体的な取り組みについてお伝えします。
※本セミナーは講演資料の配布はございません。
※セミナー映像の録画・撮影は固くお断りいたします。
プログラム
1.ふと気づけば、もうここまで。
~トリとともに振り返る2026年上半期 国内インシデント概況~
2026年上半期に国内で公表されたサイバーセキュリティインシデントを、公表情報をひたすら追い続けてきたpiyokango氏の視点で振り返ります。
公表された内容から実際に起きたことや対応の傾向を読み解くとともに、攻撃者によるAI活用や脆弱性調査などの主要トピックを整理し、環境の変化と今後組織が備えるべき課題について考えます。

脅威情報分析チーム LETTICE
piyokango 氏
セキュリティインコ。インシデントや脆弱性などセキュリティ関連の話題に目がなく、年中追いかけつつ、気の向くままに調べたり、まとめたりすることに従事。
2.予算ゼロから始めるサイバー攻撃対策
攻撃者視点のペネトレーションテスト無料体験で“侵入リスク”を可視化する
サイバー攻撃による被害が深刻化する中、限られた予算や人員でも、自社が侵入された際にどこまで被害が拡大するのかを把握することが重要です。
本講演では、攻撃者視点で実際の侵入シナリオを検証するペネトレーションテストを解説するとともに、自社の「侵入リスク」を確認できる無料体験をご紹介します。
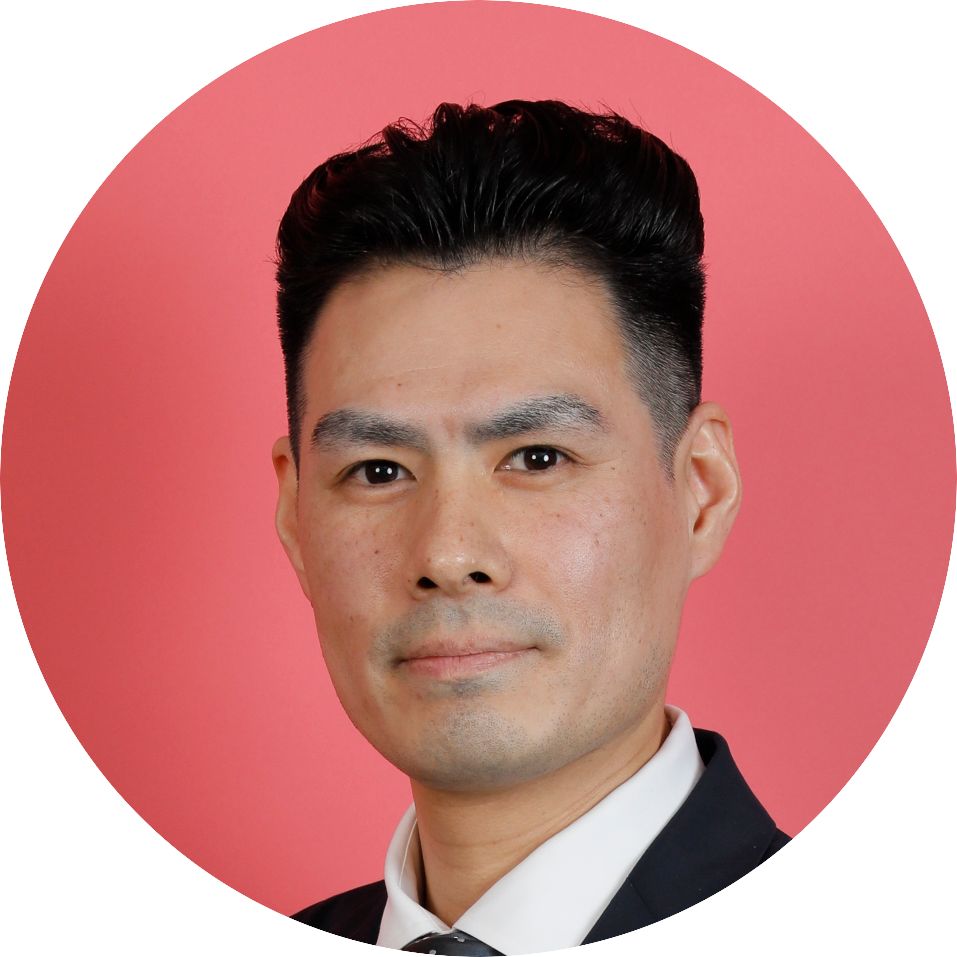
エムオーテックス株式会社
営業企画部
脆弱性診断プロダクトマーケティングマネージャー
松田 晃典 氏
脆弱性診断、内部不正対策、サプライチェーンセキュリティの領域で、延べ1,000社を超える企業・組織のセキュリティ対策を支援。自身の経験を踏まえ、セキュリティ対策の必要性・重要性を分かりやすく、身近に感じていただくため各種講演活動実施中。
3.企業の生成AI活用を支える、データ保護の実践
企業の生成AI活用が広がる一方、過剰なアクセス権や放置データ、未承認AIへの情報入力など、従来から存在するデータセキュリティ上の課題が、より深刻なリスクとして顕在化しています。
本講演では、重要データの所在と利用状況を可視化し、人とAIの行動を踏まえてリスクを判断・制御する考え方を解説します。生成AI活用を止めることなく、情報漏えいの予防と迅速な対応を両立するための実践ポイントを紹介します。

日本プルーフポイント株式会社
シニア プロダクト マーケティング マネージャー
羽生 信弘 氏
マネージドセキュリティ企業にて企画・運用を経験後、パロアルトネットワークスやサイバーリーズンにてネットワークセキュリティやエンドポイントセキュリティのSEとして従事。2020年よりプルーフポイントに参画。
4.ポストAI時代のNECのセキュリティ業務改革
攻撃の自動化が進む今、防御側もAIを活用した対応が不可欠です。自らも膨大な拠点・IT資産を抱える企業として、NEC(日本電気株式会社)はセキュリティを「防御策」から「業務基盤」へと進化させてきました。
本講演では、AIを目的ではなく手段として業務に取り込み、約11万人規模で浸透させてきた実践知を紹介。AI活用の手応えと課題、人とAIの役割分担まで、これからのセキュリティ組織のあり方を具体的にお伝えします。
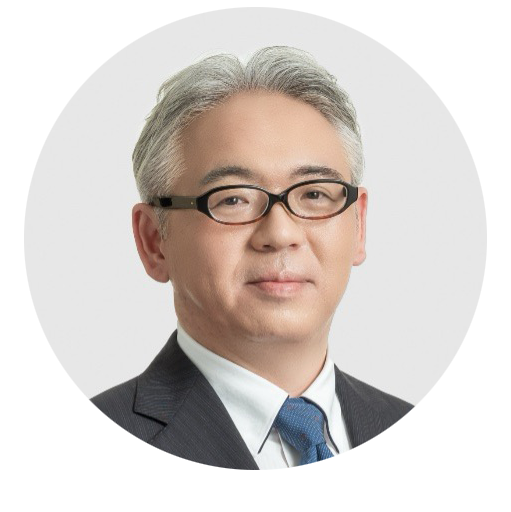
日本電気株式会社
Corporate Executive CISO
兼 NECセキュリティ株式会社 取締役
淵上 真一 氏
SIerにてネットワークエンジニアを経た後、学校法人にて組織のセキュリティコントロールと、司法、防衛関連のセキュリティトレーニングを手掛ける。現在は、NECグループの全社セキュリティ統括を担当。2024年4月よりCISO着任。CISSPの認定機関ISC2の認定主任講師として人材育成活動も努める。
総務省 最高情報セキュリティアドバイザー、
一般財団法人日本情報経済社会推進協会(JIPDEC)評議員、
一般社団法人サイバー安全保障人材基盤協会(CSTIA)理事。


