
配信中
Security Innovation Conference 〜 2025年のインシデント振り返りと教訓、今年の展望〜 PR
2025年は、ランサムウェアをはじめとするサイバー攻撃が依然として猛威を振るう一方、
AIの進化がセキュリティ実務に大きな影響を与え、企業を取り巻くセキュリティ環境はより複雑化しています。
激動の2025年の動向を踏まえ、私たちは来る2026年に向けてどのような一手を打つべきなのでしょうか。
本カンファレンスでは、SBテクノロジー株式会社の辻 伸弘氏やUCCジャパン株式会社 情報セキュリティ担当の黒澤 俊夫氏をはじめとするセキュリティの第一人者を招き、2025年の注目動向を総括し、2026年に担当者がまず取るべき対策を解説します。
さらに、数々のITトップランナー企業が、2025年の振り返りと2026年以降に備えるべきリスク、そして具体的な取り組みを紹介します。
プログラム
1.UCC CISO黒澤氏が語る、2025年のセキュリティ傾向と優先すべき対応策
2025年は相次ぐランサムウェア被害や、内部不正、新たなサイバー攻撃手法などが世間を騒がせました。本セッションでは、国内・海外の最新のセキュリティ動向をCISOとしてどのように捉え、自社のセキュリティ対策にどう活かしているのかを紹介します。
また、セキュリティ担当者が実務上で頭を悩ませがちな「海外子会社のセキュリティガバナンス」や「限られた予算内での対策の優先順位付け」「社員のセキュリティ意識向上策」について、自社での取り組み事例を踏まえて講演します。
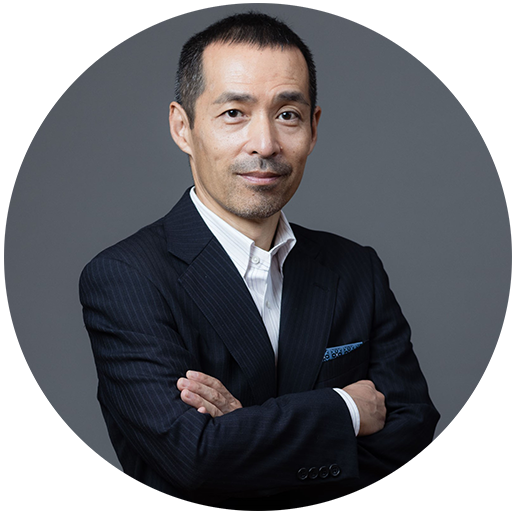
UCCジャパン株式会社
執行役員 ICT・デジタル担当 兼 情報セキュリティ担当
黒澤 俊夫氏
外資系企業を中心に25年以上のキャリアを持つエンタープライズICT/デジタルのプロフェッショナル
2019年9月UCCホールディングス入社 システム企画本部 本部長
2020年7月執行役員(グループICT・デジタル戦略・情報セキュリティ統括)
2021年6月株式会社ユーコット・インフォテクノ代表取締役社長兼務
2025年1月日本パーソネルセンター株式会社 代表取締役社長兼務
2.AI×破壊されないバックアップで実現する新時代のサイバーレジリエンス
近年、ランサムウェアをはじめとするサイバー攻撃はますます巧妙化し、従来型の「所謂バックアップ」だけでは十分な対策とは言えなくなっています。 本講演では、データ保護の新たなアプローチとして、「破壊されないバックアップ」と、「AIを活用したデータリスクの可視化」による先進的なサイバーレジリエンス強化の方法をご紹介します。 さらに、コスト最適化と運用負荷軽減を両立させる最新ソリューションを解説します。

Rubrik Japan株式会社
執行役員 営業本部 本部長
矢吹 洋介氏
2004年より一貫してIT業界で営業職としてキャリアを築き、データベース、仮想化、クラウドなど多様な技術領域で企業のIT変革の支援を実施。 2020年よりRubrik Japanにて、企業のサイバーレジリエンス強化を目的としたデータ保護・復旧ソリューションの提案に従事。現在は営業本部長として営業チームを統括しながら日本企業のデータを支える取り組みを推進している。
3.自社の、自社による、自社のための脆弱性対策とは
~「自動化された攻撃」に「AI × 内製化」で対抗する方法~
サイバー攻撃はますますビジネス化し、攻撃者はAIを悪用して休みなく脆弱性を探索・攻撃してくるようになりました。一方、組織では、網羅的・継続的・高頻度に脆弱性のチェック体制を構築できていない…という実態も浮かび上がってきているのではないでしょうか。本講演では、AIによる攻撃の自動化・高速化に対抗して、“AIを活用した脆弱性診断の内製化”を可能にする「AeyeScan」を紹介しながら、DX時代のセキュリティ対策について考えます。
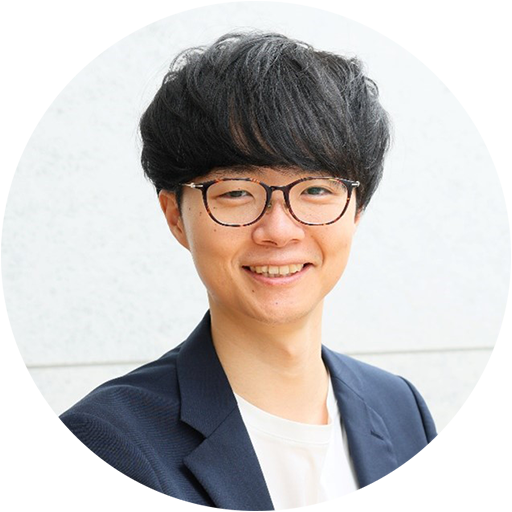
株式会社エーアイセキュリティラボ
事業企画部ディレクター
阿部 一真氏
新卒でNTTデータに入社し、Salesforceビジネス推進部門でコンサルティングセールス・カスタマーサクセスを経験。その後、AIベンチャー企業・SaaSスタートアップ企業にてCS責任者およびプロダクトマネージャー・事業統括責任者を歴任し、エーアイセキュリティラボに入社。現在はCXチームでの活動に加え、新規プロダクト企画・海外事業展開など全社横断プロジェクトにも携わる。
4.最新事例から考える「内部不正・不注意による情報漏えい」を防ぐ組織づくり
情報漏えいの大半が「人」に起因しており、従来の技術対策だけでは防ぎきれない現状があります。本講演では、クラウドの誤設定や2025年の注目事例を紐解き、なぜ人的ミスや不正が起きるのかを分析。その上で、2026年に向けセキュリティ担当者が優先すべき、システム・体制・教育を包括した「リスクに強い組織づくり」の具体策を提示します。
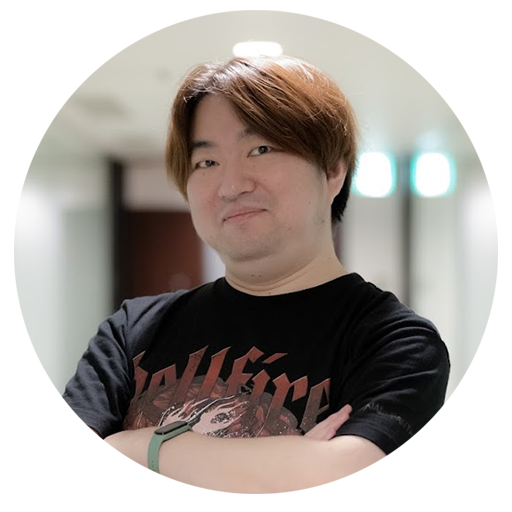
弁護士ドットコム株式会社
コーポレート推進本部 情報リスクマネジメント部
頼永 忍
SE、コンサルタント、金融持株会社の内部監査を経て現職。現在は全社のセキュリティガバナンスやISMAP・ISMS運用を統括する。「セキュリティはビジネスのブロッカーではなく、成長を支える『イネーブラー』であるべき」との信念の下、エンジニアの知見を活かし、現場の業務効率と統制を両立させる実効性のあるリスク管理を推進している。
5.難しくて複雑なセキュリティをわかりやすく伝えることを本気で考えた結果
AI時代の高度化/巧妙化するサイバー攻撃の脅威から企業を守る鍵は、セキュリティ対策の「浸透」と社員の「教育」です。 「難しくて複雑」と思われがちなセキュリティを、どうすれば社員にわかりやすく伝え、行動変容を促せるか。 本講演では、社内にセキュリティを根付かせるための実践的な教育・啓発ノウハウを、豊富な事例とともにすぐに使える形でご紹介します。
HENNGE株式会社
Corporate Communication Division
Marketing Section Section Manager
川田 篤志氏
新卒で日系IT専門商社に入社し、3年間勤務。その後、サイバーセキュリティ製品、サービス、コンサルティングを提供する多国籍企業、外資系IT企業を経て、2022年にHENNGE株式会社へ参画。現在は同社にて、マーケティング戦略の統括から幅広い施策の推進までを担う。
6.ランサムウェア、コンプラ違反…2025年の脅威を振り返り
もはや入り口だけでは不十分!求められる出口対策:データセキュリティのヒント
2025年を騒がせたランサムウェアやコンプライアンス違反等のインシデントを教訓に、今求められる「出口対策」を提言します。Microsoft 365等のSaaS利用が標準化する中、盲点となるのが「データ保護」と「内部不正」への備えです。本講演では、6割以上の企業が経験するデータ損失の実態や法的リスクを紐解き、事業継続の最後の砦となるバックアップ戦略とガバナンス強化の具体策を解説。攻めのDXを支えるセキュリティのヒントを提示します。

AvePoint Japan株式会社
技術部 ソリューショングループ グループ長
小椋 正尊氏
AvePoint Japan株式会社 ソリューショングループマネージャー。総合人材サービス会社でエンジニアとして経験を積み、2021年より現職。Microsoft 365の移行・導入やセキュリティ対策プロジェクトを多数リードし、企業向けコンサルティングを提供。Microsoft製品とクラウドセキュリティに精通し、2024年にMicrosoft Top Partner Engineer Awardを受賞。Microsoft 365やCopilotなど最新技術を活用したデータ管理・セキュリティ強化のセミナー講師としても活動し、情報ガバナンス向上と顧客価値最大化に貢献している。
7.脅威、おもいでのアルバム 2025
サイバーセキュリティにおいては、2025年も怒濤の1年だったように思います。あんなことこんなことあったでしょう。残念ながら、うれしかったこと、おもしろかったことはなかったとは思いますが教訓とすべきことは沢山あったのではないかと思います。何か事件があると方々で飛び交う悪夢の言葉「ウチは大丈夫か?」。それに答えられるようにするには相当に情報と準備が必要です。
このセッションは、そんな皆さんに私が2025年に気になったいくつかの脅威について自身の調査や事例を交えて紹介し、振り返っていただく時間です。何か1つでも糧にしていただくためにも一緒に悩んでみませんか。
SBテクノロジー株式会社
プリンシパルセキュリティリサーチャー
辻 伸弘 氏
SI企業にてセキュリティ技術者として、セキュリティ製品の構築や、ペネトレーションテスト(侵入テスト)業務に従事。民間企業や官公庁問わず多くの診断実績を持つ。2014年から現職。診断事業に携わりながら情報を対外発信するエヴァンジェリストとして活動。現在は、セキュリティリサーチャーとして国内外のサイバーセキュリティに関わる動向を調査・分析し、脅威情報の発信を行う。その他、イベントや勉強会での講演、テレビ・新聞などメディアへの出演、記事や書籍の執筆など、セキュリティに関する情報を発信し、普及・啓発活動に取り組む。


